Los ciberdelincuentes han lanzado una oleada de correos electrónicos de phishing de tipo « » () relacionados con la guerra en Ucrania; algunos de ellos dirigidos a trabajadores humanitarios que prestan ayuda a los refugiados y otros con el objetivo de engañar a los destinatarios para que donen criptomonedas a supuestas organizaciones benéficas ucranianas falsas.
Uno de los primeros ataques de phishing de tipo « » () de los que se tuvo constancia, detectado el mismo día en que Rusia invadió Ucrania, contenía archivos adjuntos con malware y tenía como objetivo al personal de la Unión Europea encargado de gestionar la evacuación de los refugiados ucranianos. Ese ataque se relacionó con una banda cibernética vinculada a Bielorrusia.
A mediados de marzo, el centro nacional de denuncia de fraudes del Reino Unido había recibido casi 200 denuncias de correos electrónicos falsos que pretendían recaudar fondos para Ucrania, y un nuevo informe de la empresa de seguridad de correo electrónico Cyren estima que los autores de estas amenazas están enviando más de 100,000 correos electrónicos falsos de donaciones al día.
Con asuntos del tipo «Ayude a las víctimas de la guerra en Ucrania», estos correos electrónicos suelen proceder de direcciones falsificadas y contienen enlaces a sitios web que afirman ser organizaciones benéficas o formar parte del Gobierno ucraniano.
Estas campañas de phishing, que ofrecen formas de donar criptomonedas como Bitcoin y Ethereum, están diseñadas para sustraer información personal y desviar el dinero donado hacia las arcas de las bandas cibernéticas.
Si bien existen plataformas legítimas de donaciones para los refugiados —las autoridades ucranianas comenzaron a publicar en Twitter peticiones de donaciones en criptomonedas en febrero y, desde entonces, han recaudado unos 67 millones de dólares—, los dominios fraudulentos suponen un peligro cada vez mayor. Además de que les estafen el dinero que tanto les ha costado ganar, las personas que abren este tipo de correos electrónicos y hacen clic en los enlaces mientras utilizan un ordenador del trabajo o están conectadas a una red de la empresa ponen en riesgo tanto a sí mismas como a sus organizaciones.
[Lea también: Vulnerabilidad Spring4Shell : detalles críticos y cómo proteger a su organización]
In the past year, more than a quarter (26%) of employees have clicked on a phishing email at work, and nearly half (40%) have sent work emails and data to the wrong person, according to a recent study of 2,000 U.S. and U.K. workers by the cybersecurity company Tessian. Es más, el troubling—15 % admitió haber enviado un archivo adjunto equivocado en un correo electrónico a un destinatario externo, lo que podría suponer una filtración de información confidencial.
Las consecuencias son graves:
- Las empresas pierden clientes —Casi un tercio de los encuestados (29 %) afirmó que su empresa había perdido un cliente a raíz de este tipo de errores (frente al 20 % registrado en 2020).
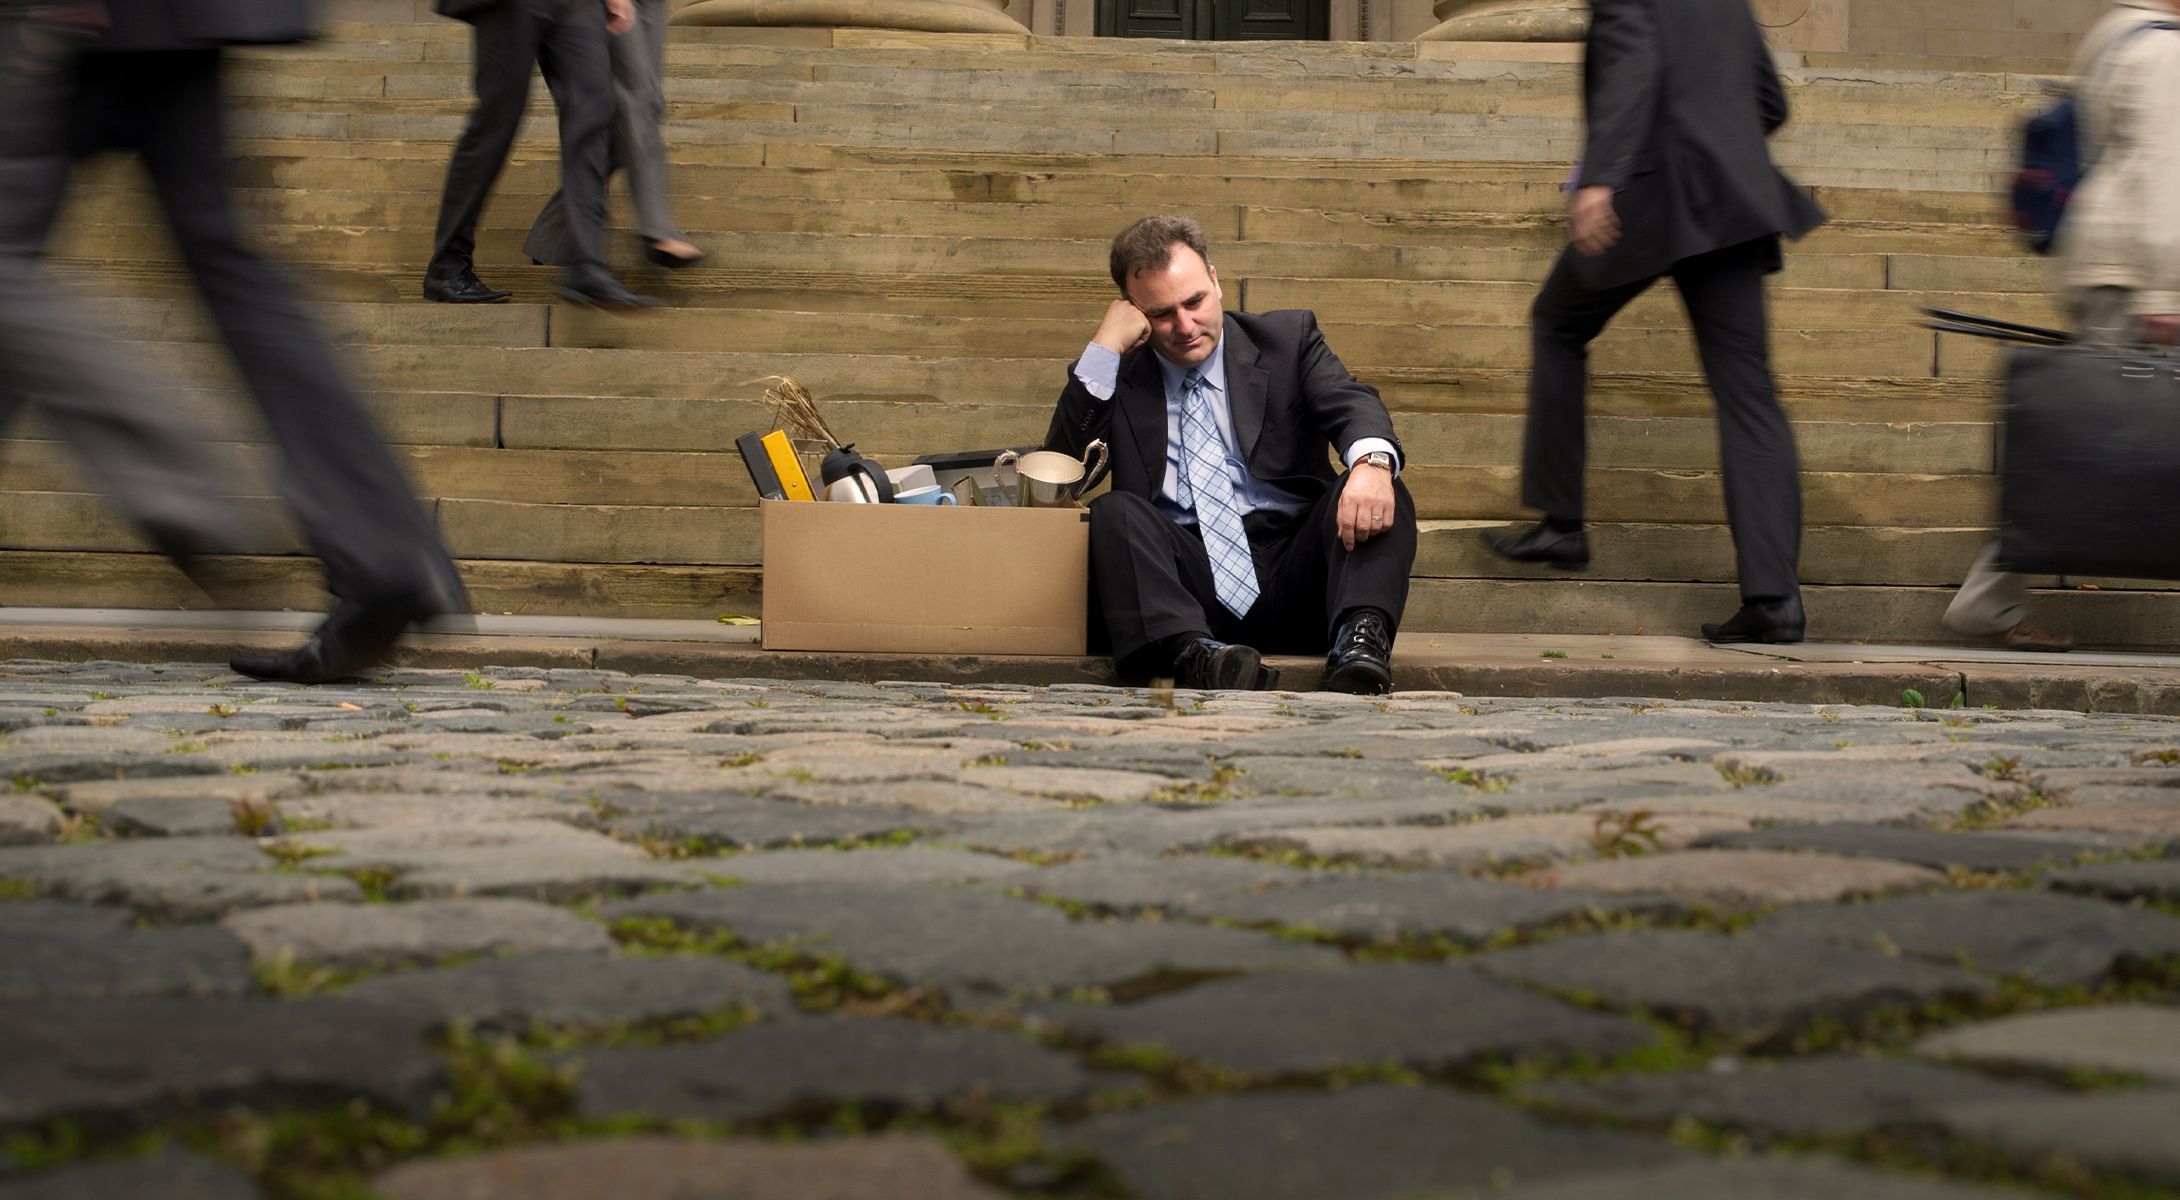
- Los trabajadores son despedidos —Más de una quinta parte (21 %) perdió su empleo tras cometer un error en Internet (frente al 12 % anterior).
Aunque esta oleada de nuevos correos electrónicos de phishing aún no ha provocado despidos masivos, sienta las bases para una situación desastrosa. Un clic en el lugar equivocado puede suponer el despido, en un momento en el que las empresas ya están teniendo dificultades para contratar a nuevos trabajadores del sector tecnológico y retener a los actuales.
Los empresarios se ven en la obligación de garantizar que sus trabajadores estén informados, formados y atentos. Durante el último año y medio, la publicación « » (Endpoint ) ha informado sobre las políticas y perspectivas de los principales responsables de ciberseguridad y líderes empresariales que están desempeñando un papel activo en la formación de una plantilla más preparada y competente. Esto es lo que han aprendido los pioneros.
Todos los trabajadores deben contribuir a la defensa de la ciberseguridad
La ciberseguridad ya no es solo un problema de operaciones de TI (IT Ops) o de operaciones de seguridad ( , SecOps) . Un ejemplo claro: la filtración cibernética sufrida por el Health Service Executive (HSE), el mayor empleador de Irlanda, que supervisa miles de centros sanitarios en todo el país.
El HSE de fue víctima de un ataque informático en March 2021, lo que provocó el cifrado del 80 % de sus datos sanitarios, importantes interrupciones en el servicio y una operación de limpieza de malware que, según se ha informado, costó 600,000 dólares. Todo comenzó cuando un empleado cayó en la trampa de un correo electrónico de phishing y hizo clic en un archivo malicioso de Microsoft Excel.
«En 2020, la COVID-19 fue el gancho más eficaz utilizado para llevar a cabo ataques de phishing. Ahora vemos más estafas relacionadas con las criptomonedas.»Jeff Hancock, catedrático de Comunicación de la Universidad de Stanford
Es difícil resistirse a este tipo de correos electrónicos. “In 2020, Covid-19 was the powerful hook used to phish people, tapping into people’s basic human need for health and safety,” noted Stanford University communication professor Jeff Hancock, in Tessian’s report, which he helped produce. «Ahora vemos más estafas relacionadas con las criptomonedas».
Aunque las infracciones de seguridad cibernética no pueden erradicarse por completo, los riesgos pueden reducirse considerablemente mediante una formación adecuada de los empleados. Todos los empleados.
Arizona ha hecho precisamente eso recientemente, al poner en marcha una formación cibernética anual a gran escala para todos y cada uno de los empleados estatales —los 36,000 en total—.
El programa supuso un importante cambio de política. Y se exigía a todo el personal, desde los puestos de nivel inicial hasta el de director. Por muy ocupados o importantes que estén, si los empleados no realizan la formación, se les podrían revocar el acceso a la red y sus privilegios.
Mejorar la moral de los trabajadores puede reforzar la ciberseguridad
Quizás el dato más preocupante de la encuesta de Tessian se refiera a lo que algunos trabajadores no están diciendo: de aquellos que cometieron algún tipo de error en materia de ciberseguridad, el 21 % decidió no comunicar el error a su equipo de TI en 2021 (frente al 16 % registrado en 2020).
En el fondo, ese tipo de comportamiento obedece al temor a las consecuencias y, en última instancia, refleja un ambiente de desconfianza y baja moral. Pero, ¿cómo se puede resolver eso?
Una opción es dejar que los equipos de TI marquen el camino, ofreciendo a los empleados el mismo tipo de experiencia tecnológica fluida que el departamento de TI proporciona a los clientes. Cuanto más consiga el departamento de TI satisfacer las expectativas de sus usuarios internos, mayor será el compromiso de dichos trabajadores. Un mayor compromiso de los trabajadores se traduce en mejores interacciones con los clientes (lo que se traduce a su vez en beneficios) y en una mayor atención a las amenazas externas.
[Más información: Cómo mejorar la experiencia digital de los empleados]
Las inversiones en nuevas tecnologías reportan beneficios en materia de defensa
¿Y por qué limitarse a eso? Los directores generales y los directores de sistemas de información recurren cada vez más a formas menos tradicionales y más creativas de levantar la moral de los trabajadores y combatir el agotamiento de forma . Una nueva frontera en particular —el metaverso— podría ofrecer algunas opciones prometedoras.
Bill Gates, Mark Zuckerberg y una amplia gama de líderes del mundo empresarial y tecnológico consideran que el metaverso —realidades alternativas en 3D a las que se accede mediante cascos de realidad virtual (RV) y plataformas en línea— podría ser el lugar en el que cada vez más personas pasemos nuestro tiempo. Y no solo con fines recreativos. Los empresarios están estudiando las formas en que esta nueva tecnología puede utilizarse para celebrar reuniones y conferencias virtuales.
«Aprovechamos la pandemia como una oportunidad para replantearnos la forma en que llevábamos a cabo las reuniones con los empleados», afirmó Bret Starr, director ejecutivo de la agencia de marketing B2B Starr Conspiracy. Starr ha invertido recientemente más de 20,000 dólares en cascos de realidad virtual para utilizarlos en las reuniones y, como resultado, ha observado una mayor conexión entre los empleados.
, de Endpoint, se entrevistó con Starr y otros líderes empresariales en febrero para elaborar el primer informe de una serie dedicada a cómo las empresas están aprovechando el metaverso en su beneficio.
Las estafas de phishing aumentan en tiempos de crisis. Lo mismo ocurre con el estrés. Tal y como señala el informe de Tessian: «Cuando los empleados se sienten abrumados y estresados, cometen errores que ponen en peligro la seguridad». Un enfoque de la seguridad que anteponga a las personas puede contribuir a paliar ese problema.
«Al capacitar a los empleados para que tomen decisiones en materia de seguridad», concluye el informe, «las personas se convierten en otra capa de defensa dentro de la empresa». Y en estos tiempos, necesitamos toda la protección que podamos conseguir.

