Las últimas semanas han servido para recordar a los dirigentes empresariales que las empresas de todo el mundo son vulnerables a ciberataques catastróficos.
En poco tiempo, Colonial Pipeline pagó un rescate de 4.4 millones de dólares a unos ciberdelincuentes que bloquearon sus sistemas informáticos, y el presidente Biden emitió una orden ejecutiva por la que se exige a los contratistas federales que refuercen la seguridad de sus sistemas informáticos y notifiquen rápidamente al Gobierno cualquier brecha de seguridad o actividad maliciosa.
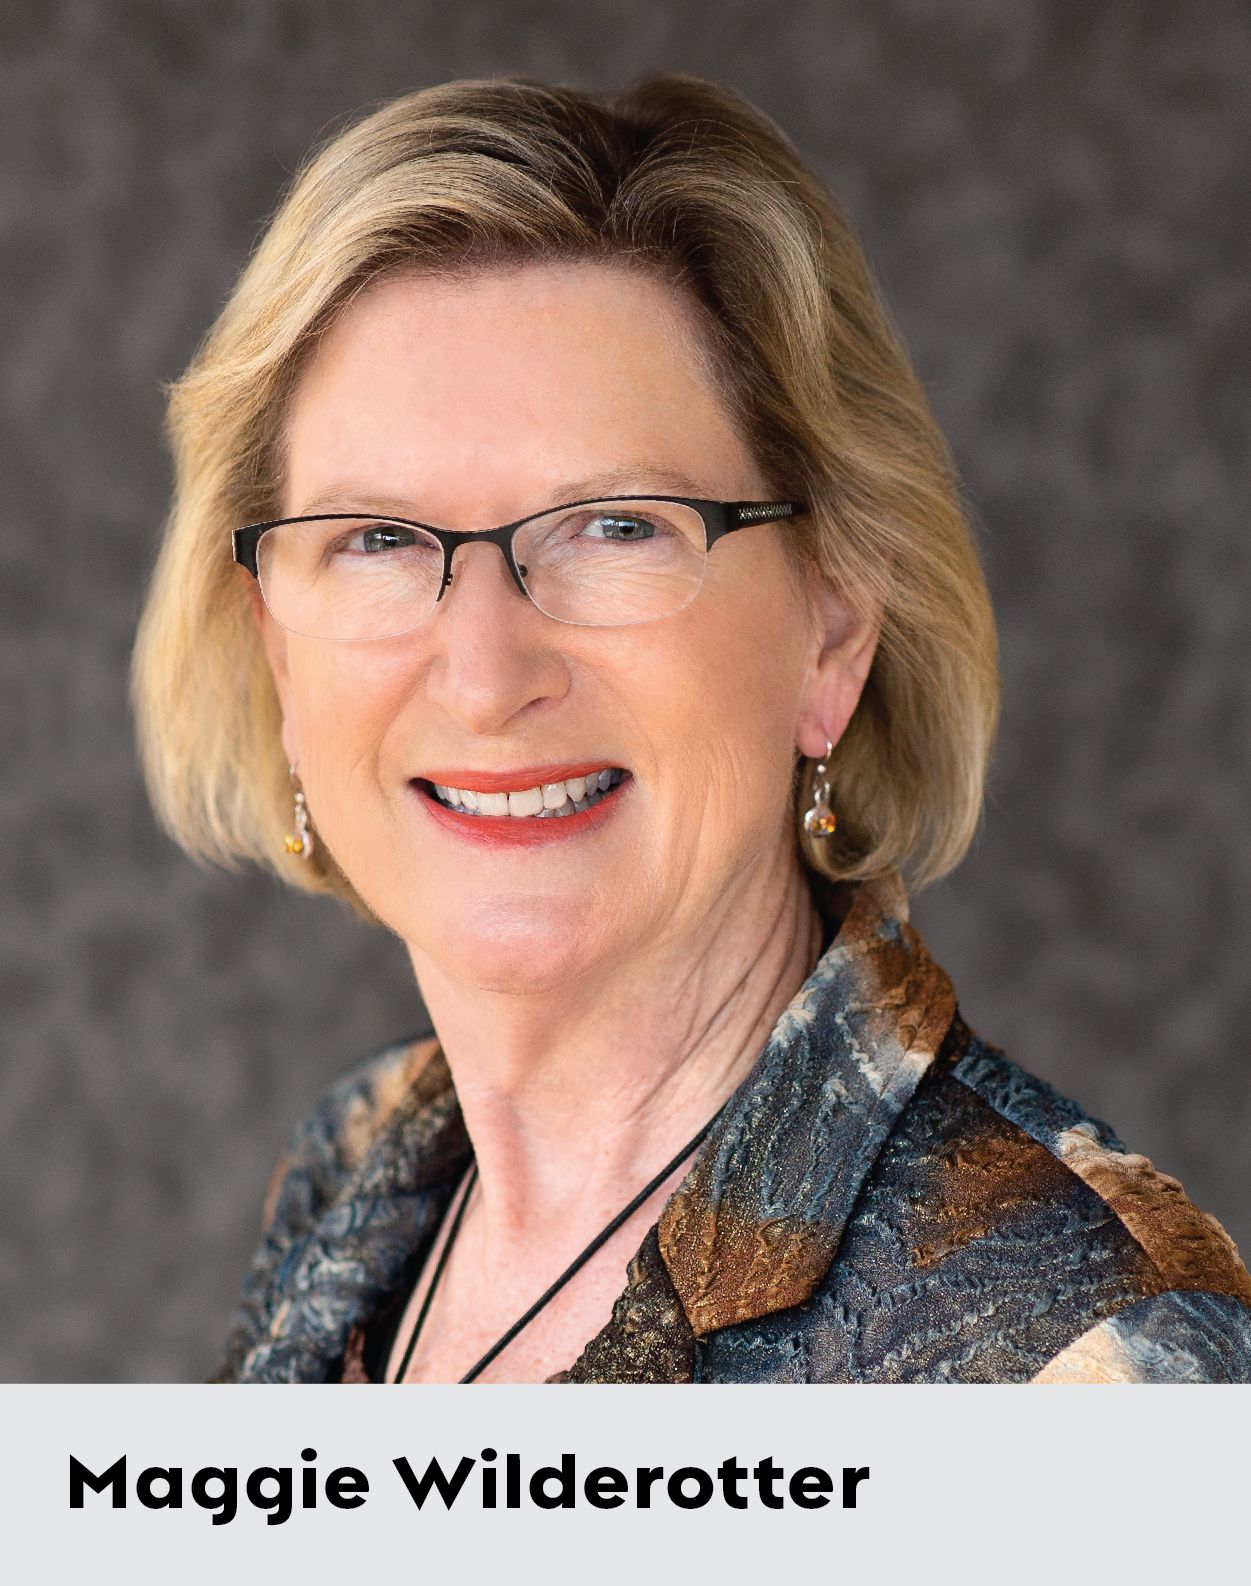
Afortunadamente, muchos directores generales han adoptado un enfoque proactivo. Pocas personas lo han visto de cerca como Maggie Wilderotter. Como antigua directora ejecutiva (con casi 12 años al frente de Frontier Communications) y miembro del consejo de administración de Hewlett-Packard Enterprise, Costco y Tanium, se enfrenta a estas cuestiones a diario.
Wilderotter conversó recientemente con Endpoint sobre lo que está observando en las salas de juntas de las empresas, los retos empresariales que plantean las ciberamenazas, la importancia de la colaboración entre el sector público y el privado, y cómo y por qué las empresas deben diversificar sus consejos de administración para hacer frente a las ciberamenazas emergentes.
¿Qué papel deberían desempeñar los consejos de administración a la hora de hacer frente a las ciberamenazas?
Los consejos de administración deben desempeñar un papel activo. Parte de la labor de un consejo de administración consiste en garantizar que se mitiguen los riesgos y que comprendamos cuáles son los principales riesgos de la empresa. Debemos comprender qué medidas está tomando la empresa en relación con para gestionar ese riesgo.
Y debemos asegurarnos de que la gobernanza y la transparencia satisfagan las necesidades, no solo de los accionistas de la empresa, sino también de sus partes interesadas. Esto incluye a sus clientes, a las entidades gubernamentales con las que colabora y a otras empresas que dependen de ella en su cadena de suministro.
Por ejemplo, presido tres comités de auditoría de empresas que cotizan en bolsa. Nos encargamos de la supervisión de los riesgos en nombre del consejo de administración, al que corresponde la responsabilidad última en materia de supervisión. De hecho, algunos consejos de administración de empresas que cotizan en bolsa cuentan con un comité de cibertecnología. «Cyber» es una revisión que llevamos a cabo cada trimestre en el ámbito del comité de auditoría, y una vez al año realizamos un análisis en profundidad con el consejo de administración. Pero gran parte de ello se basa en lo que sabemos, no en lo que no sabemos.
¿Cuáles son los retos a los que se enfrenta la supervisión de la seguridad?
Seguimos teniendo que lidiar con muchas redes heredadas. Los procesos y las capacidades de dichas redes no siempre permiten hacer frente a la sofisticación de los ciberataques actuales. La transformación de esas redes requiere tiempo, esfuerzo, dinero y otros recursos.
Así pues, creo que todos nos dedicamos más a ponernos al día que a adelantarnos a los acontecimientos. Y, en lo que respecta a los sistemas heredados, existe un gran recelo incluso a la hora de modificarlos, ya sea porque las organizaciones no desean sufrir interrupciones en el servicio o porque resulta costoso. Pero no le queda más remedio que armarse de valor y hacerlo.
«. Cuando se trata de sistemas heredados, existe un gran recelo incluso a la hora de tocarlos.»
Lo que ha venido ocurriendo con el paso del tiempo es que, cuando se descubre una nueva vulnerabilidad cibernética, las empresas acaban adquiriendo una solución puntual en lugar de plantearse una estrategia de « » (protección continua) mediante una plataforma que pueda ampliarse para resolver un problema. Así pues, con el paso del tiempo, las empresas acaban teniendo múltiples soluciones puntuales, y ninguna de ellas está integrada ni se comunica con las demás.
Los directores técnicos (CTO), los directores de sistemas de información (CIO) y los responsables de seguridad de la información (CISO) de las empresas han elegido estas soluciones y las han puesto en marcha. Con el paso del tiempo, las empresas se dan cuenta de que, a menos que las soluciones estén debidamente integradas, en realidad no están protegidas. Dado que cuentan con un amplio conjunto de soluciones puntuales de , los líderes tecnológicos no se apresuran a sustituirlas debido a las inversiones realizadas para instalarlas y utilizarlas en sus sistemas.
Además, haría que dichos dirigentes parecieran menos competentes en sus decisiones por haber puesto en marcha estas soluciones puntuales en primer lugar. La permanencia en el cargo de los directores de sistemas de información (CIO) y de seguridad de la información (CISO) ya es corta en las grandes empresas. Por lo tanto, nos vemos obligados a «conformarnos» con un conjunto de soluciones que dista mucho de ser adecuado.
Entonces, ¿cómo resuelve una empresa este problema?
La solución consiste en que los altos directivos —entre ellos, el director general, el director financiero y el director de operaciones—, así como el consejo de administración, estén dispuestos a autorizar la sustitución de estas soluciones puntuales por plataformas que puedan aprovecharse con múltiples soluciones de aplicaciones totalmente integradas.
[Lea también: Cómo gestionar los activos de toda su organización]
Por lo tanto, estas plataformas pueden proporcionar conexiones horizontales entre todas las facetas de la empresa para garantizar la visibilidad, las pruebas de vulnerabilidad y —como medida de defensa clave— el aislamiento cuando se produzca algún incidente. Y si ocurre algo, como una filtración u otra actividad maliciosa, debe disponer de un sistema que le proporcione datos concretos para que pueda actuar con rapidez. Los ataques seguirán evolucionando y volviéndose cada vez más sofisticados. El coste de la filtración de datos de Colonial Pipeline ascendió a 44 millones de dólares, una cifra considerable, pero inferior al coste medio de 200 millones de dólares que supone una filtración de datos para las grandes empresas.
En la actualidad, los consejos de administración buscan conocimientos especializados en ciberseguridad y tecnología, y, si no disponen de ellos, recurren a consultores externos, colaboraciones con el sector y centros de estudios para formarse al respecto.
¿Ha hecho lo suficiente el Gobierno federal para que las empresas comprendan la gravedad de la amenaza y para ofrecerles el apoyo que necesitan?
Una de las cosas que el Gobierno no ha hecho, y que creo que a la empresa privada le encantaría, es considerar los delitos informáticos como un acto de guerra. ¿A qué me refiero? El detonante de todo esto fue el ataque de Corea del Norte contra Sony. [En 2014, Corea del Norte pirateó el sistema informático corporativo de Sony Pictures después de que el estudio estrenara una película de Seth Rogen en la que se parodiaba al líder de Corea del Norte, Kim Jong-un.]
«En estos momentos estamos asistiendo a cómo agentes extranjeros utilizan programas de ransomware para bloquear los activos de las empresas. Se trata de actos de guerra.»
En estos momentos estamos observando cómo agentes extranjeros utilizan programas de ransomware para bloquear los activos de las empresas. Se trata de actos de guerra. Estos ataques equivalen a que una nación intente destruir la economía de otra. No tengo constancia de que se haya debatido abiertamente este tema en el Congreso, ni siquiera entre el Congreso y el sector empresarial. Eso debería suceder.
¿Quién debería encargarse de esto en el Gobierno?
Existen numerosas agencias gubernamentales que asumen cierta responsabilidad en materia de ciberseguridad, pero sería necesario poner en marcha un plan o programa más coherente. Es realmente necesaria una colaboración más proactiva entre el sector público y el privado. Dirigí una empresa de telecomunicaciones durante 12 años. El sector de las telecomunicaciones está muy regulado.
Este sector dispone de una gran cantidad de información sobre las comunicaciones personales de muchas personas. Nuestro organismo regulador es la FCC, que cuenta con un excelente historial en materia de protección del consumidor. El otro sector regulado que cuenta con una sólida supervisión en materia de ciberseguridad es el sector financiero, que incluye a los grandes bancos y a los bancos regionales.
[Véase también: Las amenazas globales requieren una respuesta global]
Por lo tanto, existen buenas prácticas que pueden servir de punto de partida para que las colaboraciones público-privadas pongan en marcha medidas de ciberseguridad y garanticen que estas se compartan con las cadenas de suministro de software de « » (), que se extienden por todo el mundo y no siempre cuentan con sistemas de seguridad muy sofisticados. Eso contribuiría en gran medida a mejorar la protección y la detección.

