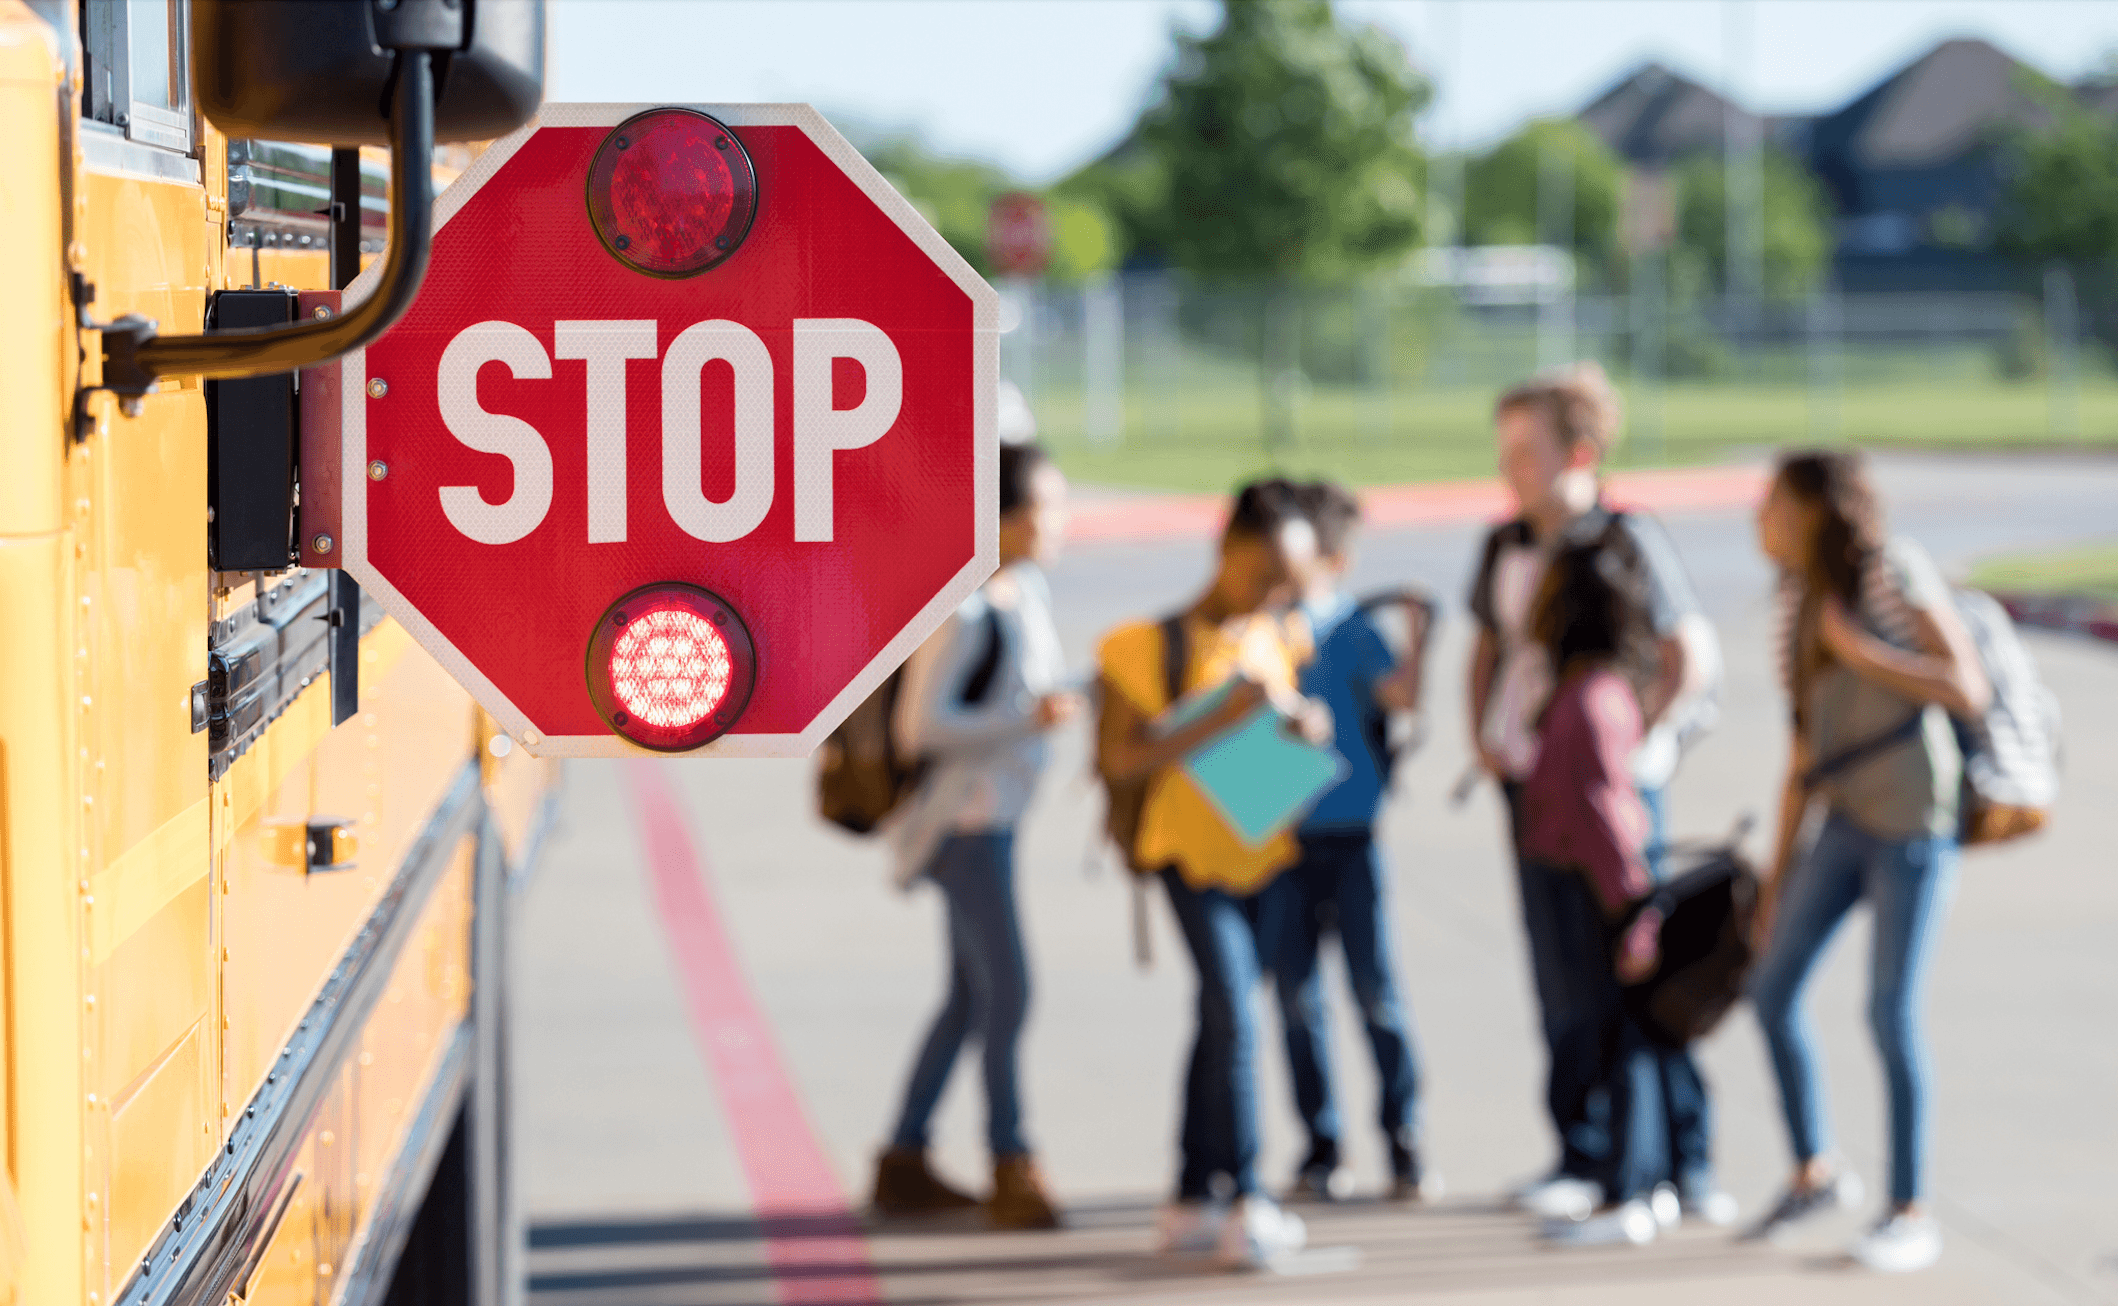
Una oleada de ciberataques ha afectado a más de una docena de sistemas escolares de educación primaria y secundaria durante la actual vuelta al colegio, tras un repunte generalizado de los ataques contra centros educativos estadounidenses durante el primer semestre de 2023. Y a Doug Levin, por ejemplo, no le sorprende.
Como cofundador y director nacional de K12 Security Information eXchange (K12 SIX), una organización sin ánimo de lucro líder en el sector educativo, Levin (en la imagen, a la derecha) dirige la elaboración de buenas prácticas en materia de ciberseguridad para ayudar a proteger a los centros educativos frente a las amenazas cibernéticas.
Al igual que Tom Cruise en la última película de « » «Misión: Imposible» , que se enfrenta a una inteligencia artificial agresiva , Levin se ve cada vez más envuelto en una ciberguerra entre el hombre y la máquina, tratando de defender a los distritos escolares de los ciberataques, pero sin esos llamativos coches deportivos y motocicletas que Cruise tiene la oportunidad de conducir. Al fin y al cabo, el presupuesto de la organización sin ánimo de lucro de Levin tiene sus límites.
El ransomware « » está causando estragos en el sector educativo este año. Entre enero y junio, más de 120 centros educativos —tanto de educación primaria, secundaria y bachillerato como de educación superior— sufrieron ataques de ransomware, frente a un total de 188 en 2022, según un informe reciente de « » () publicado por la Global Resilience Federation. Y esas cifras están abocadas a empeorar debido a la inteligencia artificial, que será utilizada cada vez más por bandas cibernéticas (y adolescentes descontentos, sin duda), según afirman los expertos.
La situación resulta especialmente difícil en el sector de la educación primaria y secundaria, que sufre, de media, más de un incidente cibernético por jornada escolar, según la Agencia de Ciberseguridad y Seguridad de la Información de EE. UU. (CISA). Es posible que este año superemos esa cifra: solo en agosto, las bandas de ransomware reivindicaron 11 nuevos ataques contra sistemas escolares de educación primaria y secundaria, incluidos distritos de Nueva Jersey, Colorado, el estado de Washington y zonas rurales de Alaska, según señala un análisis de « » ( ) publicado por The 74, un sitio web sin ánimo de lucro dedicado a la información sobre educación. Este mes se produjo una filtración de datos en las Escuelas Públicas del condado de Hillsborough (Florida), el séptimo distrito escolar más grande de Estados Unidos, así como un ataque de ransomware contra el Distrito Escolar del Área de Chambersburg (Pensilvania), que provocó el cierre de los centros educativos durante tres días.
[Lea también: ¿Qué es la ciberresiliencia?] (se abre en una nueva pestaña)
La tendencia es igual de grave en el Reino Unido, donde una oleada de ciberataques ha afectado al menos a cuatro campus desde el inicio del curso académico.
Entonces, ¿qué debe hacer un responsable escolar o un docente cuando se produce un ataque de ransomware? «No pague el rescate», aconsejan tanto la CISA como la Oficina Federal de Investigación (FBI). De acuerdo… pero ¿y luego qué? En una entrevista exclusiva con « », el responsable de Focal Point,, Levin (quien acaba de ser nombrado este año miembro del Comité Asesor de Ciberseguridad de la CISA) explica las vulnerabilidades específicas de los centros educativos y señala recursos para reforzar las defensas ante el inevitable ciberataque.
[La siguiente entrevista se ha editado para mayor claridad y por motivos de extensión.]
Todas las organizaciones afectadas por un ransomware se ven perjudicadas, pero para los centros educativos la situación resulta especialmente difícil. ¿Cuáles son los problemas específicos del sector educativo?
Yo diría que hay tres aspectos principales que hacen que los ataques de ransomware contra los sistemas educativos sean singulares.
«Los sistemas escolares albergan un tesoro de información confidencial no solo sobre los alumnos y el personal actuales, sino también sobre aquellas personas que han estado vinculadas al sistema escolar en el pasado, incluidos voluntarios, proveedores [y] miembros del consejo escolar.»Doug Levin, cofundador y director nacional de K12 SIX
En primer lugar, en muchos casos los ataques de ransomware también conllevan la sustracción de datos, y los sistemas escolares albergan un tesoro de información sensible no solo sobre los alumnos y el personal actuales, sino también sobre aquellas personas que han estado vinculadas al sistema escolar en el pasado, incluidos voluntarios, proveedores, miembros del consejo escolar y otras personas.
Son muchas cuentas bancarias y números de la Seguridad Social.
Los datos que se conservan también pueden abarcar desde informes psicológicos y médicos hasta antecedentes relacionados con las fuerzas del orden, cuestiones legales, problemas de situación de vivienda relacionados con la falta de hogar, familias desestructuradas u órdenes de protección, situación migratoria, identidad de género e identidad religiosa, etc. Si bien las víctimas pueden ser objeto de robo de identidad a través del fraude crediticio o fiscal, también pueden sufrir otros perjuicios debido a la naturaleza de los datos que recopilan los centros educativos.
En segundo lugar, los centros educativos cuentan con recursos muy limitados. Al calcular los costes a medio y largo plazo derivados de la respuesta a y , así como de la recuperación tras los ataques de ransomware, los sistemas escolares afectados por este tipo de ataques podrían acabar gastando millones de dólares en la reparación de sus sistemas. Se trata de fondos que, inevitablemente, acaban desviándose de otras prioridades del sistema educativo, como la enseñanza y el aprendizaje.
En tercer lugar, cuando un sistema educativo se ve afectado por un ataque de ransomware, en ocasiones se ve obligado a cerrar sus puertas. Cuando los alumnos no pueden acudir al colegio, los padres y cuidadores deben buscar soluciones alternativas; los alumnos pueden dejar de beneficiarse de las comidas escolares u otros recursos del centro y, por supuesto, su educación se ve interrumpida.
Hemos oído que los centros educativos suelen registrar un repunte de los ciberataques al llegar el otoño, cuando comienza el curso, llegan nuevos alumnos y se producen muchos cambios.
El inicio del curso escolar es, sin duda, un momento complicado para los sistemas educativos. Los autores de amenazas han demostrado que son conscientes de que los sistemas escolares son especialmente vulnerables al inicio del curso escolar y durante las vacaciones escolares, como las de Acción de Gracias. En esos momentos, es posible que el personal informático de los centros de educación primaria y secundaria no pueda supervisar las redes escolares con la misma atención y que el personal sea menos prudente a la hora de responder a los intentos de phishing.
Vice Society es una banda cibernética conocida por atacar colegios. ¿Se sabe por qué Vice se centra en el sector educativo? ¿Acaso estos chicos han sido castigados por sus directores demasiadas veces? Es decir, teniendo en cuenta todos los posibles objetivos, muchos de ellos con cuentas bancarias mucho más abultadas, ¿por qué centrarse exclusivamente en los colegios?
Vice Society es solo uno de los muchos grupos delictivos extranjeros que tienen como objetivo el sector educativo mediante la ciberdelincuencia. Aunque no solemos considerar a los sistemas educativos como organizaciones acaudaladas, estos grupos han descubierto que, dada la relativa inmadurez de sus sistemas de defensa, estos ofrecen una buena rentabilidad en caso de ciberataques. Su principal motivación es el dinero y —ya sea que sus objetivos sean colegios u hospitales— realmente no les importan las consecuencias más amplias de sus ataques.
Entonces, ¿qué pueden hacer los responsables de los centros educativos para reforzar sus defensas cibernéticas? ¿Por dónde empiezan?
While there is no shortage of guidance for organizations looking to shore up their cybersecurity risk management practices, we’d encourage school systems to look for K-12–specific guidance.
En K12 SIX, hemos elaborado un conjunto de medidas básicas de ciberseguridad que, en nuestra opinión, todo sistema educativo debería aplicar. (Haga clic aquí en « » para obtener más información.)
Asimismo, animamos a los responsables de los centros educativos a que se basen en los consejos y las orientaciones del manual « K-12–specific » elaborados por la CISA. (Haga clic aquí en « » para consultar dicha guía federal.)

