This is the second installment in our three-part EDR Matters blog series. In this series, Chris Hallenbeck, Director of Tanium’s Endpoint Detection and Response team, shares his personal views on how organizations can position themselves to be proactive, rather than purely reactive, when it comes to scoping, hunting and analyzing incidents.
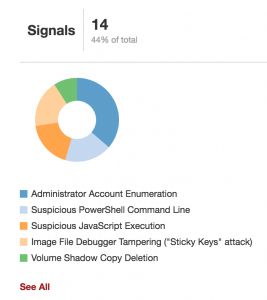
Panel de control de alertas de Tanium Threat Response
Las capacidades de investigación y análisis forense son fundamentales para una estrategia de seguridad de terminales eficaz —y tan importantes como la detección, la corrección y la prevención. De hecho, recomendamos a nuestros clientes que no esperen a que se produzca un incidente para llevar a cabo una búsqueda. A esto lo denominamos «detección proactiva de amenazas basada en la hipótesis de que la intrusión ya está en marcha ()», y parte de la premisa de que se está produciendo una intrusión que aún no se ha detectado.
Observamos que la mayoría de las organizaciones adoptan un enfoque reactivo, en lugar de proactivo, en lo que respecta a la búsqueda de talentos. Esto significa que suelen abordar las herramientas de investigación desde una perspectiva centrada en las alertas. En el ámbito de los sistemas EDR y EPP, esto suele implicar la emisión de alertas ante una detección generada por inteligencia estructurada —como OpenIOC, Yara o STIX— o ante expresiones de comportamiento, como las señales de Tanium.
En estos casos, sus iniciativas en materia de EDR y EPP se verán beneficiadas si comienza por:
- Hora de la alerta o la detección;
- La señal o el dato que provocó la alerta;
- Datos de los puntos finales que coinciden con la alerta; y
- Sistemas afectados.
Sin embargo, no todas las investigaciones se inician a raíz de una alerta. Por ejemplo, es posible que sepa cuándo un empleado deshonesto llevó a cabo determinadas acciones y que necesite realizar una búsqueda en un intervalo de tiempo concreto. En otros casos, es posible que tenga que buscar elementos concretos; por ejemplo, cuando un archivo malicioso logra eludir sus dispositivos de análisis de correo electrónico, o cuando una hoja de cálculo con las evaluaciones de los empleados empieza a circular por la oficina. O bien, tal vez desee buscar de forma proactiva anomalías que se extiendan a lo que se conoce como actividad de la «zona gris», considerada demasiado ruidosa como para generar alertas.
Independientemente del punto de partida en el proceso de investigación, necesita una forma de profundizar en los resultados y los sistemas de interés, así como de explorar la cronología de los hechos, para poder formarse una idea clara de lo que ha sucedido. Como investigador, debe hacer frente a la ingente cantidad de datos que generan continuamente los sistemas durante su funcionamiento habitual, por lo que el enriquecimiento de datos —como la reputación de los archivos— puede ayudarle a distinguir entre lo que es seguro y lo que no, y a profundizar aún más en su comprensión del incidente.
Los analistas disponen de muchas formas diferentes de abordar y comprender los acontecimientos. Hay quienes prefieren imágenes, gráficos de enlaces y diagramas de procesos, mientras que otros quizá prefieran una presentación en formato de texto o tabla. La plataforma EDR que elija debería permitirles a usted y a sus analistas combinar distintos estilos de presentación de datos.
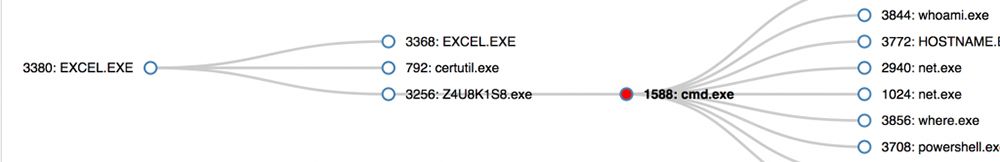
(Visualización del árbol de procesos de Tanium Threat Response.)
Una vez que haya identificado los sistemas iniciales de interés, es el momento de subsanar las lagunas en el conocimiento y, tal vez, conservar pruebas para su posterior revisión o actuación. Su solución EDR debería permitirle:
- Recuperar archivos del disco de forma remota.
- Recopile de forma remota los datos de la memoria, junto con copias de otras pruebas sin procesar que puedan resultar útiles (árboles del Registro, datos del navegador, historial del shell de Linux/macOS, etc.).
- Interactúe con hosts externos a la red, como los teletrabajadores, y realice consultas a los mismos.
- Guarde o añada a favoritos los eventos para consultarlos más adelante.
- Realice una captura de los datos de telemetría forense con fines de conservación.
- Alterne entre análisis en profundidad de un único servidor y búsquedas a nivel de toda la empresa.
- Busque de forma iterativa otros sistemas afectados utilizando los indicadores de compromiso (IOC) que vaya generando a medida que avanza su investigación.
Hoy en día, es poco frecuente que los intrusos se limiten a la infección inicial por malware. Una vez que han conseguido acceder al sistema, intentan ampliar su presencia en su red, robar credenciales y utilizar herramientas nativas para pasar desapercibidos entre los usuarios legítimos. Casi todas las investigaciones de respuesta a incidentes y de investigación que afectan a varios sistemas se convierten en una labor de búsqueda. Su equipo de investigación y respuesta pasará a actuar como equipo de búsqueda con el fin de dar por zanjado el incidente y garantizar que se ha analizado en su totalidad. Inevitablemente, su investigación llegará a un punto en el que deseará bloquear la actividad maliciosa. ¿Permitirá su plataforma EDR que usted o sus analistas se centren en la creación de políticas de protección o de cumplimiento?
Investigación y análisis forense: cómo puede ayudar Tanium
Tanium ofrece un registro continuo de datos de telemetría forense para ayudarle a analizar y delimitar el alcance de los incidentes. No obstante, las investigaciones deben ir más allá de los datos registrados por una «caja negra» del dispositivo terminal. Nuestra solución « » «Threat Response» combina el acceso a datos históricos con la capacidad de consultar el estado actual del sistema y los archivos en reposo, todo ello a gran escala y con una velocidad inimaginable. Esto incluye el acceso en tiempo real a fuentes exhaustivas de pruebas, tales como índices de todos los archivos del disco, elementos nativos del sistema operativo y el contenido completo de la memoria volátil. Y, por último, ofrece la oportunidad de realizar búsquedas iterativas, experimentar con ideas y comparar datos en tiempo real sin necesidad de un procesamiento posterior. Por ejemplo, cuando se pueden recopilar datos sobre los mecanismos de persistencia de todos los sistemas de su entorno y presentarlos de forma agrupada, sus analistas pueden detectar valores atípicos que puedan indicar una actividad maliciosa.
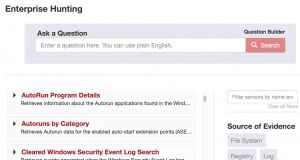
(Función «Hunting» de Tanium Threat Response Enterprise.)
Tanium le permite partir de un lienzo en blanco, pero la mayoría de las organizaciones prefieren contar con un conjunto básico y coherente de flujos de trabajo de investigación a partir de los cuales los analistas puedan comenzar su labor. Con ese fin, la sección «Enterprise Hunting» de Tanium Threat Response ofrece una serie de consultas recomendadas. Un selector interactivo le permite acotar su tarea de investigación por sistema operativo, origen de las pruebas y fase del ciclo de vida del ataque. Dentro de Enterprise Hunting, Tanium ofrece casos de uso predefinidos que permiten a los analistas acceder con un solo clic para continuar con la búsqueda.
Una vez finalizada la respuesta ante el incidente: ¿qué sigue?
Aunque los pasos que hemos descrito anteriormente son fundamentales para ayudarle a resolver un incidente, su trabajo, en realidad, no ha hecho más que empezar. Por supuesto, usted y su equipo pueden sentirse orgullosos de haber reaccionado con éxito ante la alerta inicial, de haber evaluado el alcance del incidente a gran escala y de haber recopilado una amplia variedad de datos para sus responsables ejecutivos. Ha generado indicadores de compromiso (IOC) para seguir localizando otros equipos afectados y ha llevado a cabo una investigación para validar el alcance inicial del incidente. Todos estos son elementos esenciales de su respuesta, y resulta muy satisfactorio ir tachando todos esos puntos. A continuación, debe comprender la causa principal del incidente. Y la rapidez también es importante en este caso.
Cuanto más breve sea el plazo que transcurre desde la intrusión hasta la detección y la finalización de su investigación, más probabilidades tendrá de descubrir la causa raíz. Por ejemplo, es posible que el incidente se haya visto favorecido por una configuración deficiente del sistema o por la falta de parches. En este caso, es importante responder a las siguientes preguntas:
- ¿Disponen sus equipos de seguridad de información sobre el estado de aplicación de los parches o de los cambios de configuración?
- ¿Quién se encargará de limpiar los sistemas infectados y cómo se llevará un seguimiento de ello?
- En caso de emergencia, como WannaCry, ¿puede su departamento de seguridad echar una mano a los equipos de operaciones de TI para aplicar un parche puntual o desactivar un servicio vulnerable?
Como ya se ha comentado, la mayoría de las investigaciones pueden convertirse en una búsqueda activa, pero su organización no debería esperar a que se produzca un incidente para llevar a cabo dicha búsqueda. Cada vez es más evidente que las intrusiones son inevitables, pero no tiene por qué darse necesariamente que el adversario permanezca mucho tiempo en su red. La detección proactiva parte de la hipótesis de que se está produciendo una intrusión que aún no se ha detectado.
¿Su plataforma EDR le permitirá adoptar un enfoque meramente reactivo, o podrá detectar de forma proactiva y eficaz comportamientos anómalos en toda la empresa y llevar a cabo investigaciones cuando sea necesario?
En la primera parte de nuestra serie de entradas del blog «EDR Matters», analizamos la fase de investigación del proceso y examinamos cómo se puede utilizar la plataforma Tanium para obtener un mayor control y flexibilidad.
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().
Acerca del autor: Chris Hallenbeck es director del equipo de detección y respuesta en terminales (EDR) de Tanium. Se incorporó a Tanium tras casi siete años de servicio público en el Equipo de Respuesta a Emergencias Informáticas de Estados Unidos (US-CERT). En el US-CERT, fue el responsable de haber diseñado y desarrollado sus capacidades de respuesta ante incidentes, al tiempo que reorientaba su enfoque actual hacia la orientación estratégica en materia de mitigación. A lo largo de innumerables intervenciones de respuesta a incidentes (IR) con víctimas de infraestructuras críticas, tanto del sector público como del privado, ha observado un patrón común: la falta de atención a las operaciones de TI y a los fundamentos de la seguridad informática. Antes de incorporarse a US-CERT, Chris trabajó para RSA Security y EMC como ingeniero de seguridad, y también formó parte del equipo global de respuesta a incidentes de AOL/Time Warner. Comenzó su carrera como administrador de sistemas Unix en la Universidad de Binghamton. Cuando no está persiguiendo electrones, a Chris le gusta mucho más estar en algún lugar tropical, a 50-100 pies de profundidad bajo el agua.

