Ir al contenido principal

Blog

Blog

Manténgase al día de las noticias del sector, los artículos de liderazgo intelectual, los anuncios y mucho más de Tanium.

Artículos destacados

Centro de suscripciones de Tanium

Recibe los resúmenes de Tanium directamente en tu bandeja de entrada, incluido el último liderazgo intelectual, noticias de la industria y mejores prácticas para la seguridad y las operaciones de TI.

Suscríbete ahora

Últimas noticias

Cazar o ser cazado: los cazadores de HuntIQ se enfrentan al php2shell

Descubra cómo Tanium implementó un inventario de PHP para todo el parque informático en cada inquilino de Tanium Cloud unas ocho horas después de que PHP lanzara su corrección php2shell .

Cazar o ser cazado: el accidente que delata a HTTP2Shell

Descubra cómo Tanium convirtió un error oculto en otro programa en una solución para todo el parque informático, una búsqueda probada con Tanium Atlas y unas directrices de detección contrastadas en laboratorio, todo ello en el plazo de un día desde que se amplió el alcance de la vulnerabilidad.

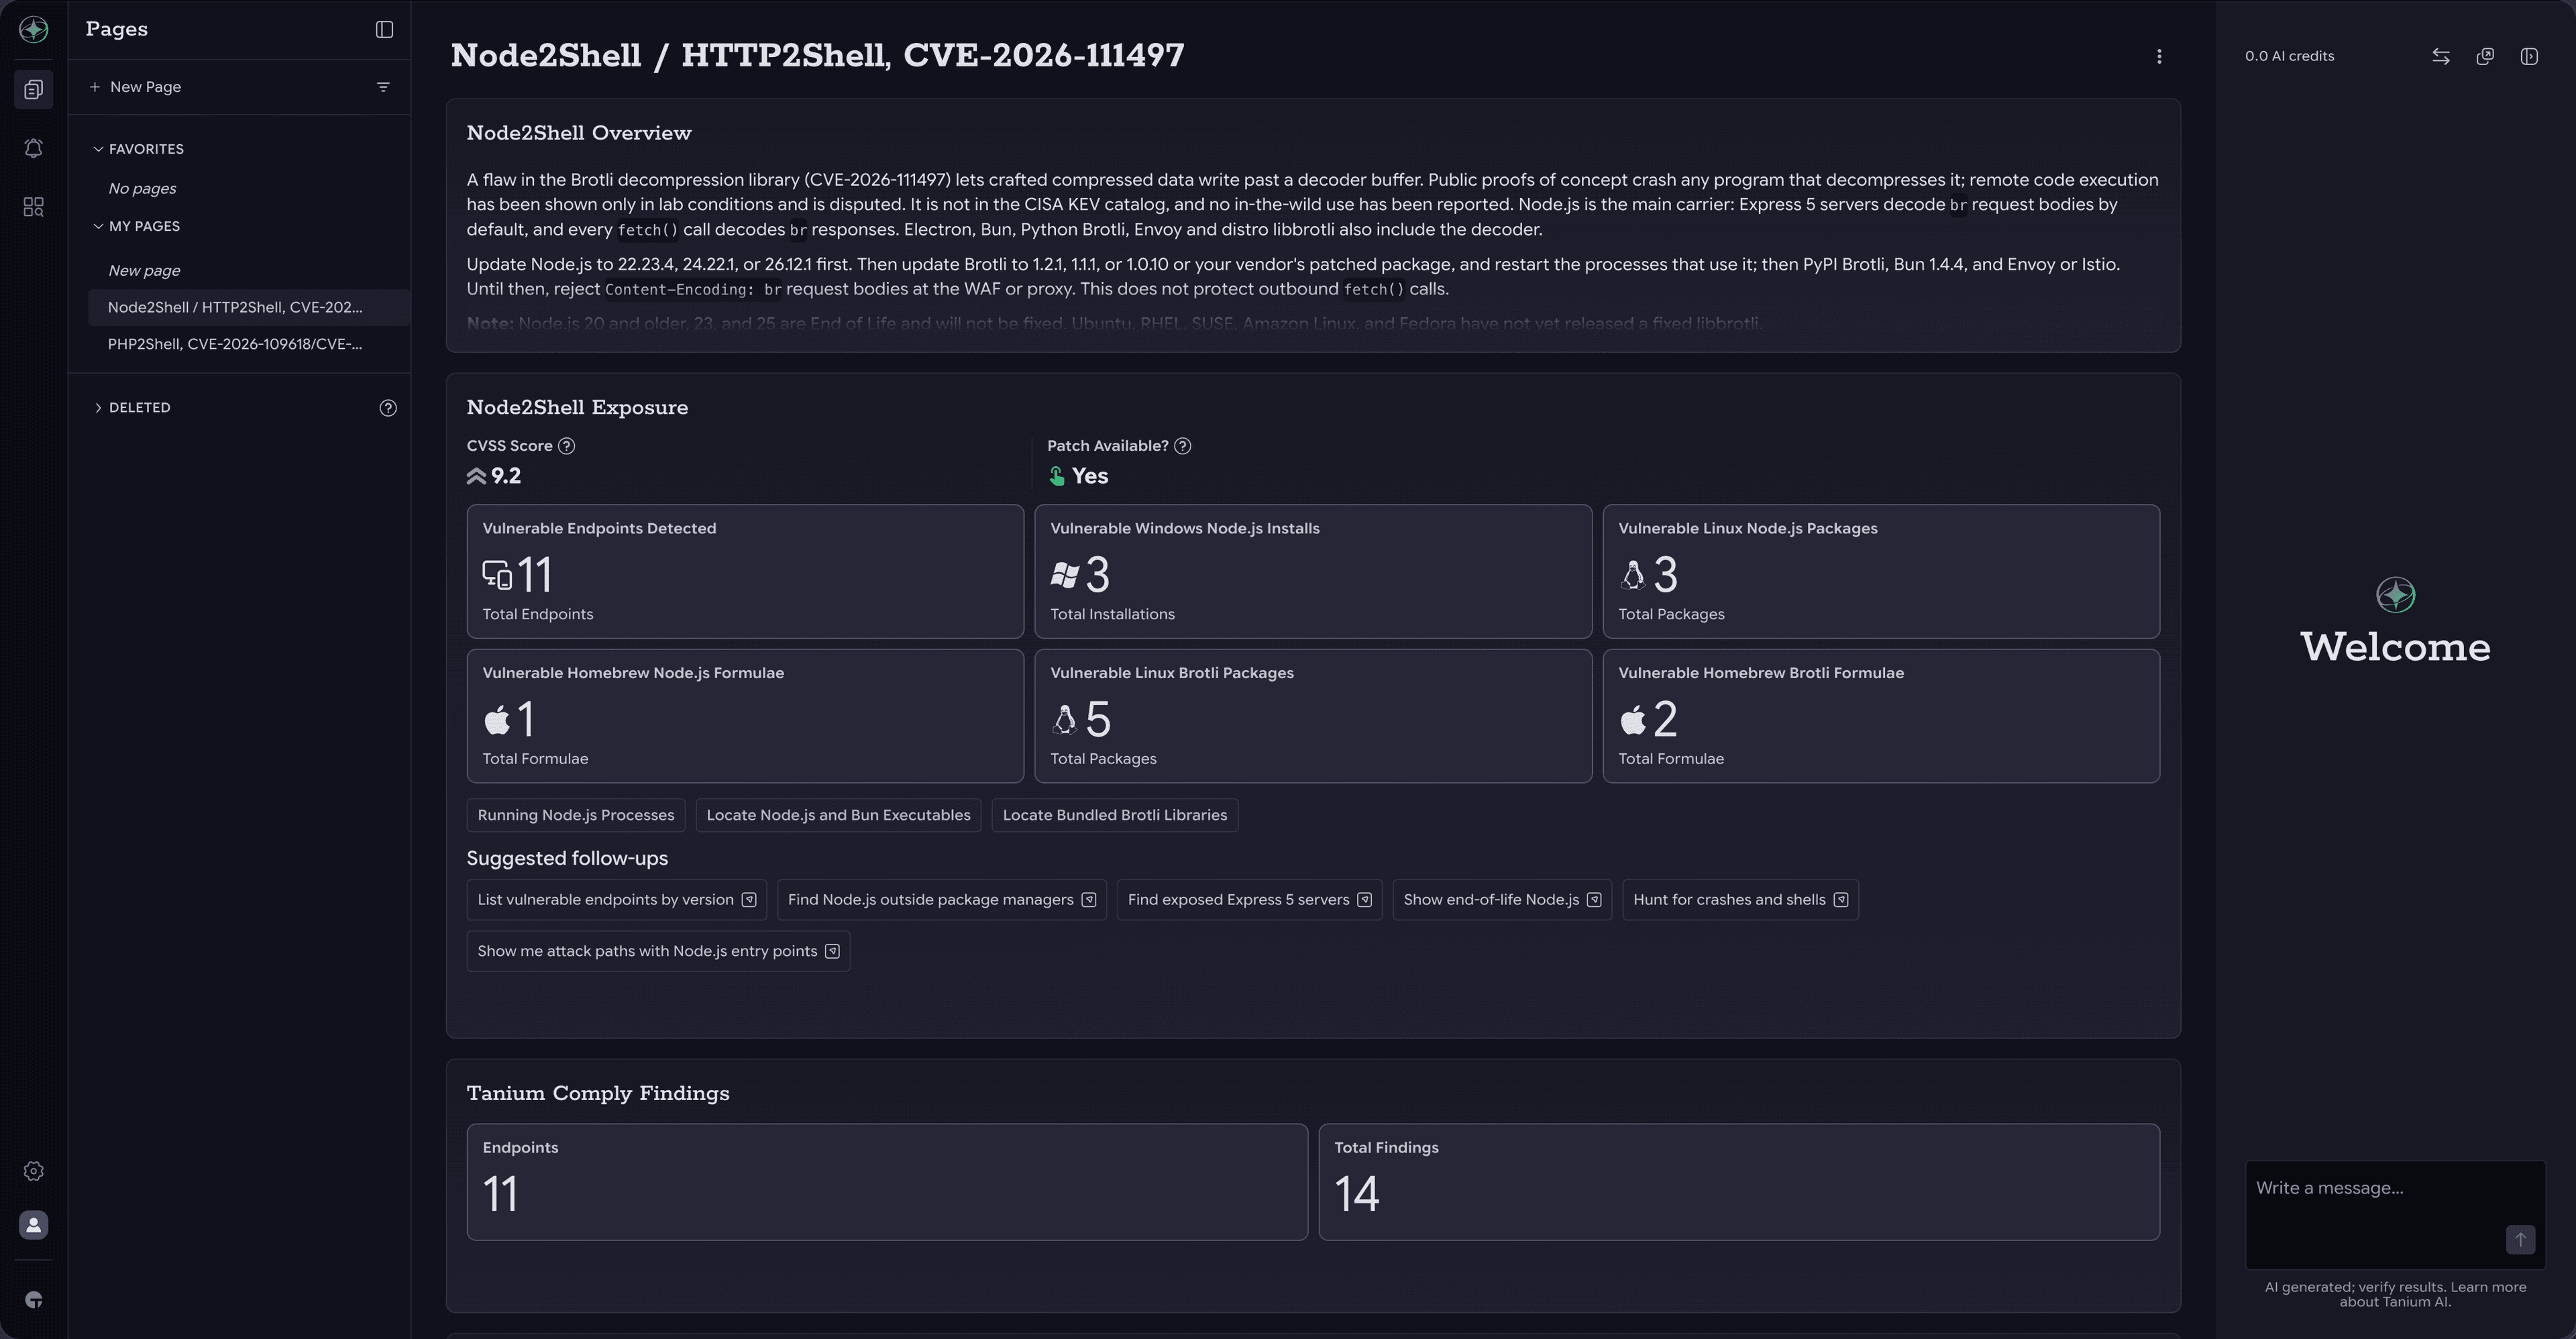
Página de Tanium Atlas correspondiente a Node2Shell / HTTP2Shell (CVE-2026-111497), en la que se muestra una puntuación CVSS de 9.2, la disponibilidad de parches y el número de terminales vulnerables, instalaciones de Node.js y paquetes Brotli

Una vulnerabilidad crítica en el decodificador Brotli de Google (CVSS 9.2) puede permitir que un atacante remoto provoque un fallo o se haga con el control de las aplicaciones que descomprimen datos Brotli. Actualice ahora Node.js, Python Brotli y Bun.

Incidente de seguridad de eMudhra CA: Detecte y solucione sus vulnerabilidades con Tanium

Las claves privadas de ocho autoridades de certificación intermedias de eMudhra pueden calcularse a partir de sus certificados públicos. Los navegadores los bloquean una vez actualizados; la mayoría del resto de programas requiere una actualización del almacén de certificados de confianza.

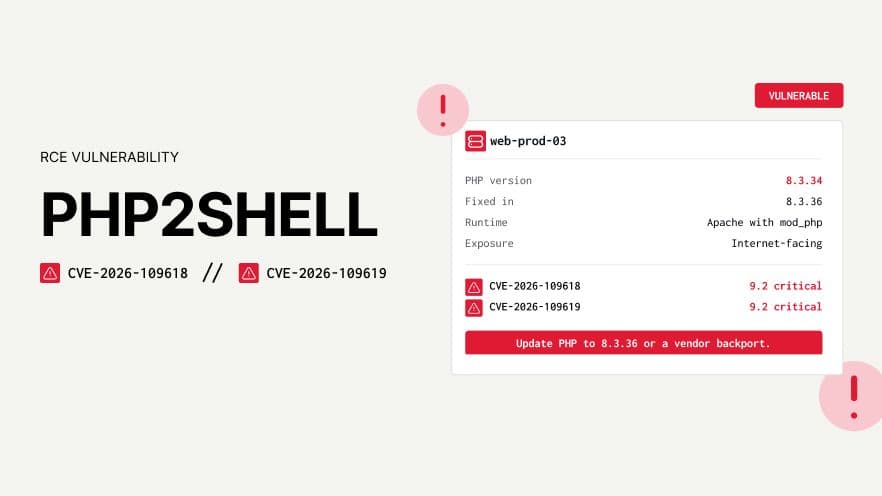
Vulnerabilidad PHP2Shell de RCE: CVE-2026-109618 y CVE-2026-109619

Dos vulnerabilidades críticas en el núcleo de PHP (CVSS 9.2) permiten a un atacante no autenticado ejecutar código mediante una solicitud web manipulada. Actualícese ahora a la versión 8.5.12, 8.4.27, 8.3.36 o 8.2.35 .

Logotipos de Tanium y NVIDIA sobre fondo rojo

Esto significa que el superordenador se está convirtiendo en una estación de trabajo, y que la estación de trabajo se está convirtiendo en algo que el departamento de TI nunca antes había tenido que gestionar.

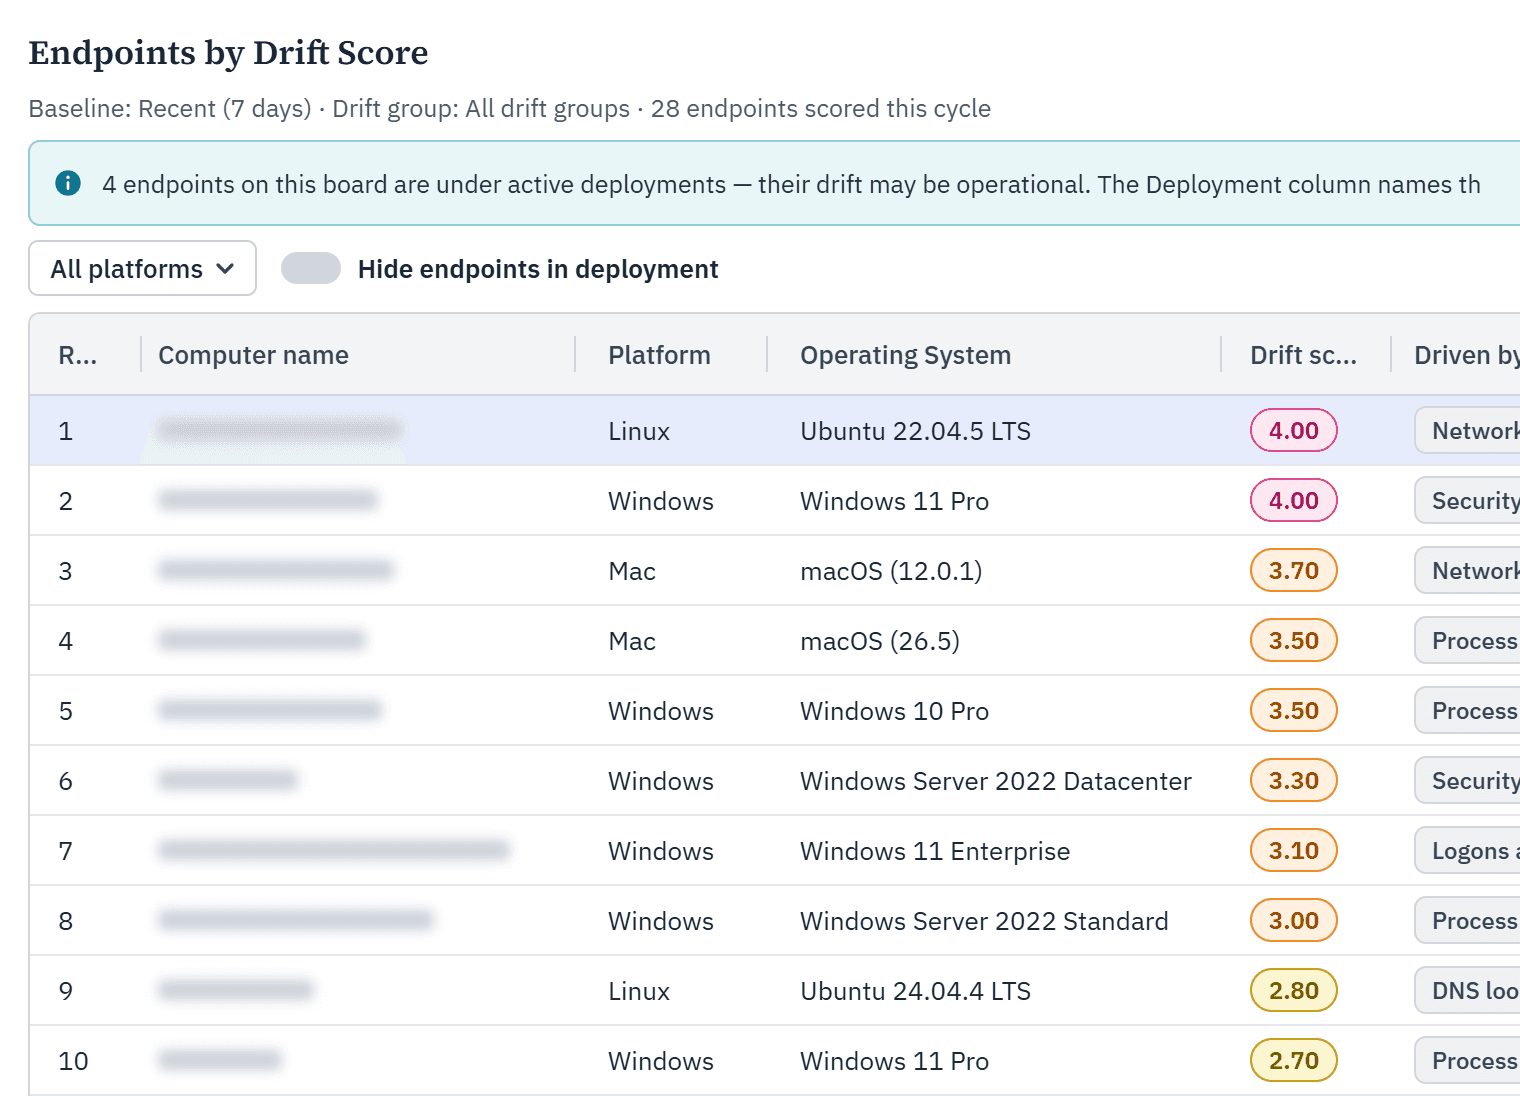
Puntuación de «Endpoints by Drift Score» en Tanium Atlas: clasificación de los puntos finales según la puntuación de «Drift Score», con indicación de la plataforma, el sistema operativo y el comportamiento que determina cada puntuación

Los atacantes que utilicen datos de acceso robados y sus propias herramientas de administración no activarán ni una sola regla; de todos modos, Endpoint Drift detecta cuándo un equipo deja de comportarse con normalidad.

Cazar o ser cazado: cada servicio era único, y ahí radicaba el problema

El apilamiento deja de funcionar cuando los GUID por usuario y las rutas de perfil hacen que cada fila sea única.

Panel de control de Tanium Exposure Management que muestra las soluciones disponibles para los CVE, las vías de ataque abiertas y los CVE clasificados según la gravedad del CVSS y la madurez de los exploits

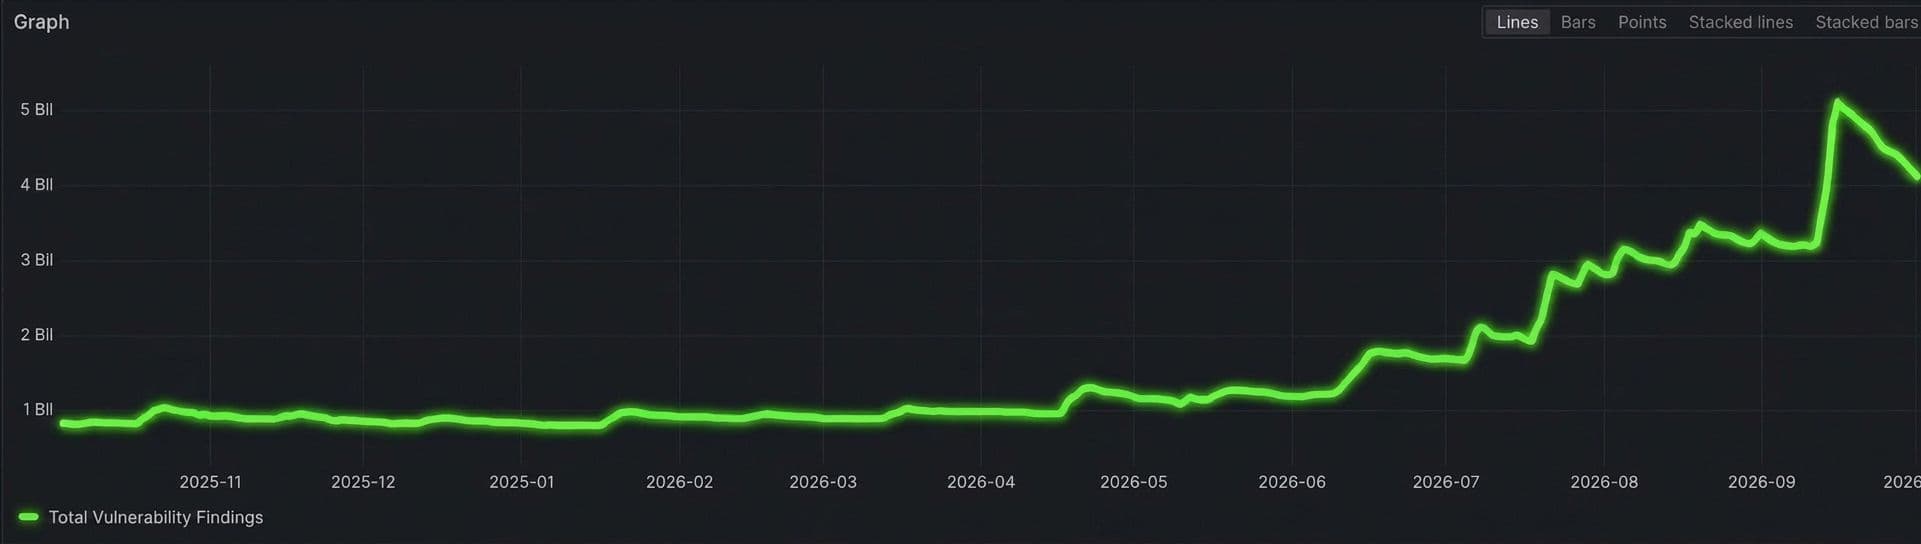
El número de vulnerabilidades detectadas diariamente en los entornos de los clientes de Tanium se disparó desde unos 1.000 millones antes de mediados deJune 2026 hasta alcanzar los 6 .000 millones en septiembre. A continuación le explicamos qué está impulsando este auge y cómo mantenerse al día.

Logotipos de Tanium y ServiceNow

El conector Service Graph para Tanium Atlas, ya disponible de forma generalizada en la tienda de ServiceNow, utiliza la sincronización delta para mantener actualizada su CMDB.

Hunter Wins: HuntIQ Tradecraft es su nueva biblioteca de estrategias de caza

La serie «Cazar o ser cazado» narra historias de caza. HuntIQ Tradecraft, ya disponible en el Centro de recursos de Tanium, le ofrece las guías prácticas para que pueda aplicarlas usted mismo.

Detectar primero nuestras propias vulnerabilidades: el compromiso de Tanium con la seguridad mediante IA de vanguardia

Tanium utiliza modelos de IA de vanguardia para detectar vulnerabilidades en su propio software antes de que nadie más pueda hacerlo. Esto es lo que estamos descubriendo y por qué los clientes deben esperar más avisos de seguridad y parches.