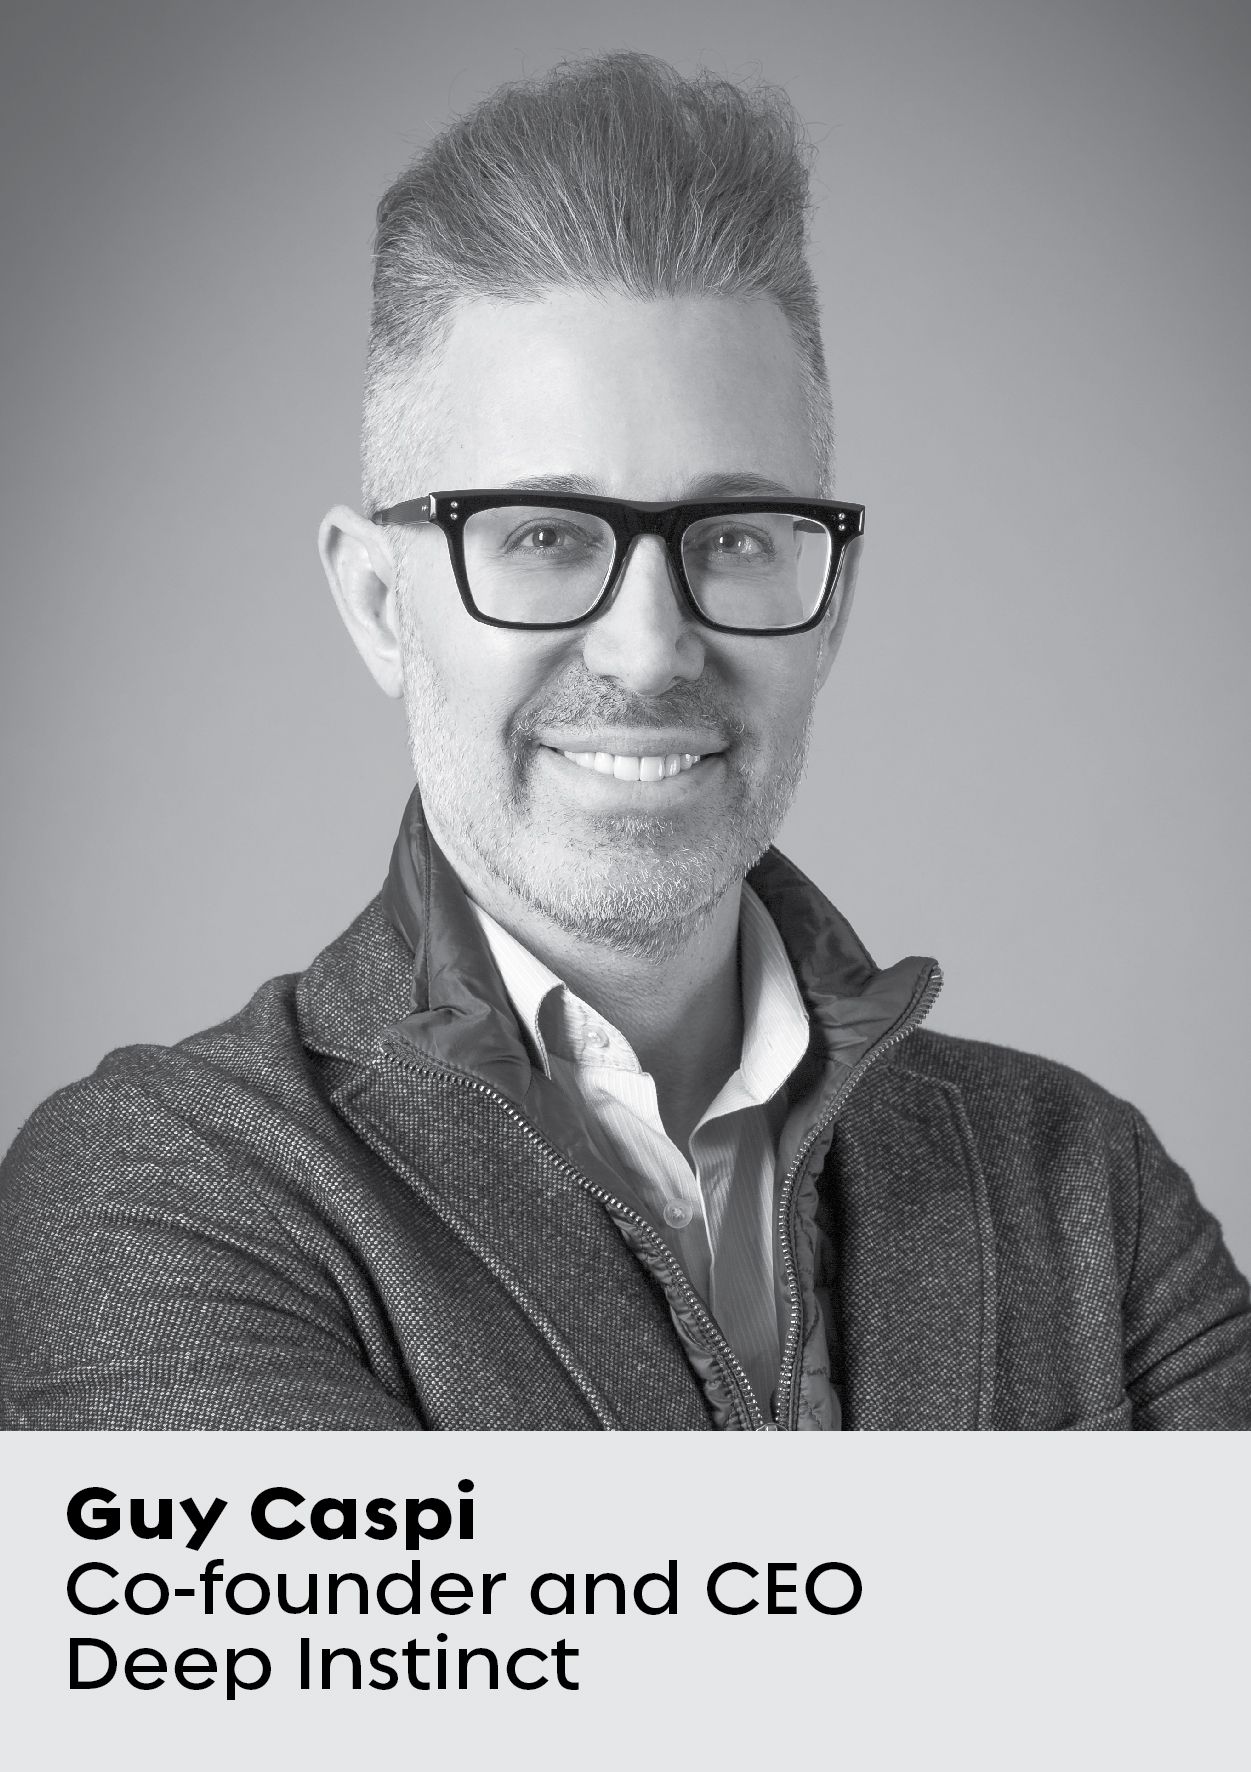
Guy Caspi predica con el ejemplo.
Pero a Caspi no parece que le quite el sueño. ¿Cuál es el motivo? Deep Instinct, empresa que cofundó en 2015 junto con Eli David y Nadav Maman, utiliza un sistema de aprendizaje profundo « » (DL) para combatir las amenazas a la seguridad. Es una de las pocas empresas de ciberseguridad que ha sabido aprovechar el potencial del aprendizaje profundo y la primera en lanzarse al mercado.
A diferencia de los algoritmos estándar de aprendizaje automático (ML) de « » en ciberseguridad (se abre en una nueva pestaña), que aprenden a reconocer cada amenaza específica basándose en datos supervisados por personas, el aprendizaje profundo (DL) se basa en redes neuronales inspiradas en el cerebro humano. Estas redes son capaces de contextualizar nuevos datos sin necesidad de entrenamiento por parte de personas. Según Caspi, esta ventaja permite a Deep Instinct no solo detectar posibles amenazas, sino también prevenirlas de forma proactiva desde el primer momento.
Como referente en los ámbitos de la ciberseguridad y la ciencia de datos, y como emprendedor en serie en el sector tecnológico, Caspi aporta 20 años de experiencia a Deep Instinct. Además, nacido en Israel, también formó parte de la Unidad de Ciberdefensa de las Fuerzas de Defensa de Israel.
En « November 2021», Deep Instinct se asoció con Tanium para mejorar la higiene informática de y prevenir, en tiempo real, el malware tanto conocido como desconocido en los dispositivos finales compatibles con Tanium.
, de Endpoint, se reunió recientemente con Caspi para conocer su opinión sobre cómo el aprendizaje profundo está transformando el panorama de la ciberseguridad, así como sobre las principales amenazas cibernéticas emergentes en la actualidad.
(La siguiente entrevista se ha resumido y editado para mayor claridad.)
Usted trabajó con la unidad cibernética de élite de Israel. ¿De qué manera influyó esa experiencia en su enfoque de la ciberseguridad?
Me permitió darme cuenta del verdadero peligro que supone la guerra cibernética en el mundo. Yo lo denominaría «guerra fría», ya que no se derrama sangre en el campo de batalla, pero se libra entre naciones casi a diario.
Además de los famosos ataques de de los que se oye hablar en las noticias, conozco muchas más historias cuyos detalles no puedo revelar. No obstante, puedo afirmar que la amenaza no se limita al ámbito de los Estados-nación: el daño también se extiende rápidamente al ámbito empresarial. La cantidad de datos que se sustraen, no solo a los gobiernos, sino también a las empresas, es realmente asombrosa.
«: Cuando uno está al otro lado, ve lo que hace falta para infiltrarse en una organización y, ¿sabe qué? No es tan difícil.»
De hecho, esa fue una de las principales razones por las que los otros dos fundadores de Deep Instinct y yo decidimos crear esta empresa. Cuando uno está al otro lado, se da cuenta de lo que hace falta para infiltrarse en una organización, y ¿sabe qué? No es tan difícil, y tiene un enorme potencial destructivo.
¿De qué manera está cambiando la inteligencia artificial (IA) las reglas del juego en materia de ciberseguridad? A medida que se vuelve más sofisticada, ¿la están utilizando los delincuentes de formas cada vez más sofisticadas?
Llevo trabajando en el ámbito de la ciberseguridad desde hace casi 28 años, desde que tenía 18 años. Lo que ha ocurrido en el panorama de las amenazas solo en los últimos tres años es asombroso. Las técnicas de ciberataque se han vuelto tan sofisticadas que resulta muy difícil detectarlas, y mucho más prevenirlas.
Una novedosa aplicación de la IA en el ámbito de la ciberseguridad que estamos observando por parte de los actores malintencionados es el uso de un algoritmo de IA malicioso para socavar el funcionamiento de un algoritmo de IA benigno mediante la ingeniería inversa de su lógica. En este sentido, la mayor ventaja de Deep Instinct radica en el hecho de que utilizamos el aprendizaje profundo. No es posible realizar ingeniería inversa del aprendizaje profundo.
¿De qué manera utiliza Deep Instinct el aprendizaje profundo (DL) en sus operaciones de seguridad y en qué se diferencia el aprendizaje profundo (DL) de los usos tradicionales del aprendizaje automático (ML) en el ámbito de la ciberseguridad?
El enfoque tradicional sitúa a la empresa en una posición defensiva. Dado que los ataques son cada vez más sofisticados, es necesario recurrir al aprendizaje automático para detectar un ataque una vez que se ha producido y el código malicioso ya ha penetrado e infectado la red.
Con el aprendizaje automático (ML), se necesita un experto humano que guíe eficazmente a la máquina a lo largo del proceso de aprendizaje. Y ese proceso es lento. En el mundo actual, pueden aparecer medio millón de nuevos programas maliciosos cada día, y cada uno de ellos puede contener 10,000 líneas de código, por lo que el trabajo que esto supone para las personas es casi una misión imposible.
En esta era de la ciberseguridad se necesita algo nuevo, y ese algo es el DL, que imita el funcionamiento de nuestro cerebro. Una vez entrenado, detecta patrones generalizados del mismo modo que lo hace el cerebro humano, sin necesidad de un entrenamiento específico para cada nuevo programa malicioso.
Otras empresas de ciberseguridad cuentan con hasta 600 personas cuya única función consiste en analizar el malware. No cuento con ningún especialista en análisis de malware, ya que la plataforma de detección de amenazas es capaz de aprender por sí misma y de predecir y prevenir mejor los nuevos ataques de día cero. Esto nos permite alcanzar una mayor tasa de detección y obtener una cobertura más amplia de un vector de ataque, al tiempo que reducimos significativamente los falsos positivos, protegiendo de forma preventiva a nuestros clientes en un abrir y cerrar de ojos.
¿Cómo detecta Deep Instinct las amenazas en «tiempo cero»?
La idea en la que se basa Deep Instinct es que todo el modelo de la red neuronal se aloja en en cada uno de los puntos finales y en el servidor. No necesitamos ninguna conexión con la nube; se encuentra en el propio dispositivo. Deep Instinct supervisa todos los procesos que se están ejecutando en su ordenador o servidor. Podría tratarse de una aplicación, un archivo, un documento o cualquier programa que descargue y que necesite asignación de memoria. Estamos analizando todo lo que se está ejecutando en su terminal 24/7.
[Véase también: 7 buenas prácticas para la supervisión del rendimiento de los terminales]
Dado que es como un «pequeño cerebro» que reside en cada terminal, podemos detectar una variedad increíblemente amplia de ataques en tan solo 20 milisegundos, lo que supone 750 veces más rápido de lo que suele tardar un ataque en cifrar e infectar un terminal. Es más rápido que un parpadeo
.
Ahora que nos acercamos al año 2022, ¿cuáles son, en su opinión, las principales amenazas emergentes para la seguridad?
Personalmente, considero que los ataques residentes en memoria y los de doble uso serán la principal tendencia este año. Uno de los vectores de ataque más destacados que estamos observando es el enorme aumento de los ataques iniciados a partir de documentos de Office de , algunos de los cuales resultan muy difíciles de contrarrestar para la mayoría de las empresas, como los archivos de Excel, los PDF, los archivos zip e incluso los documentos de Word.
«La prevención es la nueva estrategia, y la era de la prevención acaba de comenzar.»
También estamos observando ataques coordinados a través de múltiples superficies y vectores de ataque. Se trata de una estrategia que se emplea contra los Estados-nación. Cuando se ataca a una nación, no se ataca únicamente a un lugar concreto con una sola fuerza militar. Lanza un ataque a través del muro con la Fuerza Aérea, el Ejército y los Navy SEALs. Esto también está ocurriendo en el ámbito de la ciberseguridad. Va a sufrir un ataque en sus terminales. Paralelamente, sufrirá un ataque contra su [Microsoft Office] 365, contra su nube y contra su almacenamiento, por lo que su organización quedará paralizada.
Para este tipo de estrategia, la prevención es más importante que nunca. La detección constituye una segunda línea de defensa necesaria, pero no puede ser la primera, ya que depende en gran medida —y a un alto coste— de los procesos, el personal, la postura de seguridad y, en ocasiones, de la suerte. Por eso la prevención es la nueva tendencia, y la era de la prevención acaba de comenzar.
Una última pregunta: ¿Por qué decidieron asociarse con Tanium?
Casi la mitad de las empresas de la lista «Fortune 100 » y cientos de otras empresas y organizaciones del sector público, entre las que se incluyen las principales cadenas minoristas, instituciones financieras y grandes organismos gubernamentales, confían en Tanium para supervisar y controlar todos los terminales, en cualquier lugar. Dichas organizaciones son conscientes de la importancia de contar con una solución integrada de gestión y seguridad de terminales que incluya una protección de terminales fácil de usar, altamente eficaz y escalable.
[Lea también: 6 consejos para proteger a su organización frente al aumento de la ciberdelincuencia]
La plataforma Deep Instinct constituye un componente importante de una oferta integrada que garantiza que las organizaciones estén mejor protegidas con un menor esfuerzo, lo que permite a los equipos de TI disponer de mayor margen estratégico. La combinación de Tanium y Deep Instinct ofrece un enfoque transformador para la gestión y la seguridad integrales de los terminales.

