Para las empresas de hoy en día, una cosa es segura: la disrupción siempre está a la vuelta de la esquina. Si bien la disrupción tecnológica puede ofrecer oportunidades, también aumenta el riesgo.
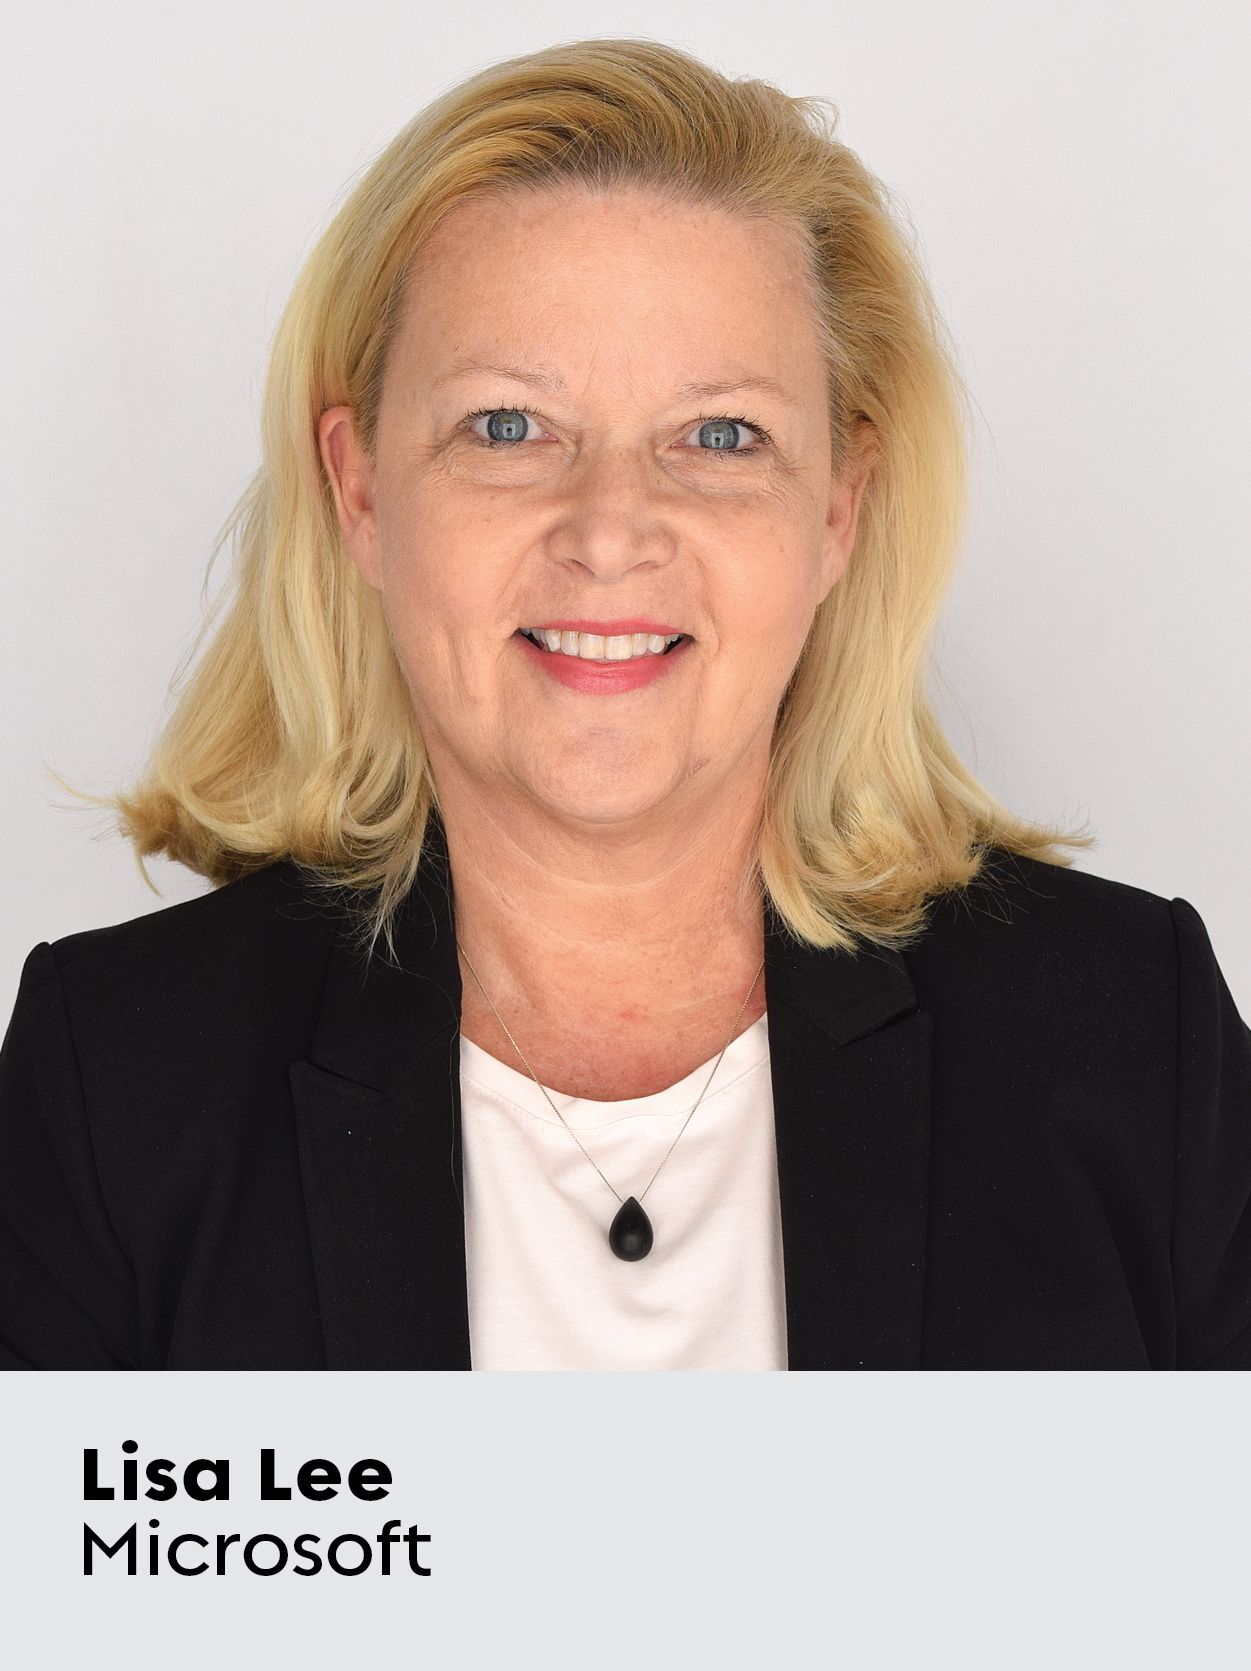
Ese es el tema de una mesa redonda con un título muy ingenioso en la RSA Conference 2022 de este año: « » () «The Jetsons Are Here—Now What Are the Security Implications» (Los Supersónicos ya están aquí: ¿qué implicaciones tiene esto para la seguridad?). La mesa redonda tendrá lugar en el marco de la conferenci June 6, del 2:20 p.m. al 3:10 p.m. (hora del Pacífico), en el Moscone Center de San Francisco.
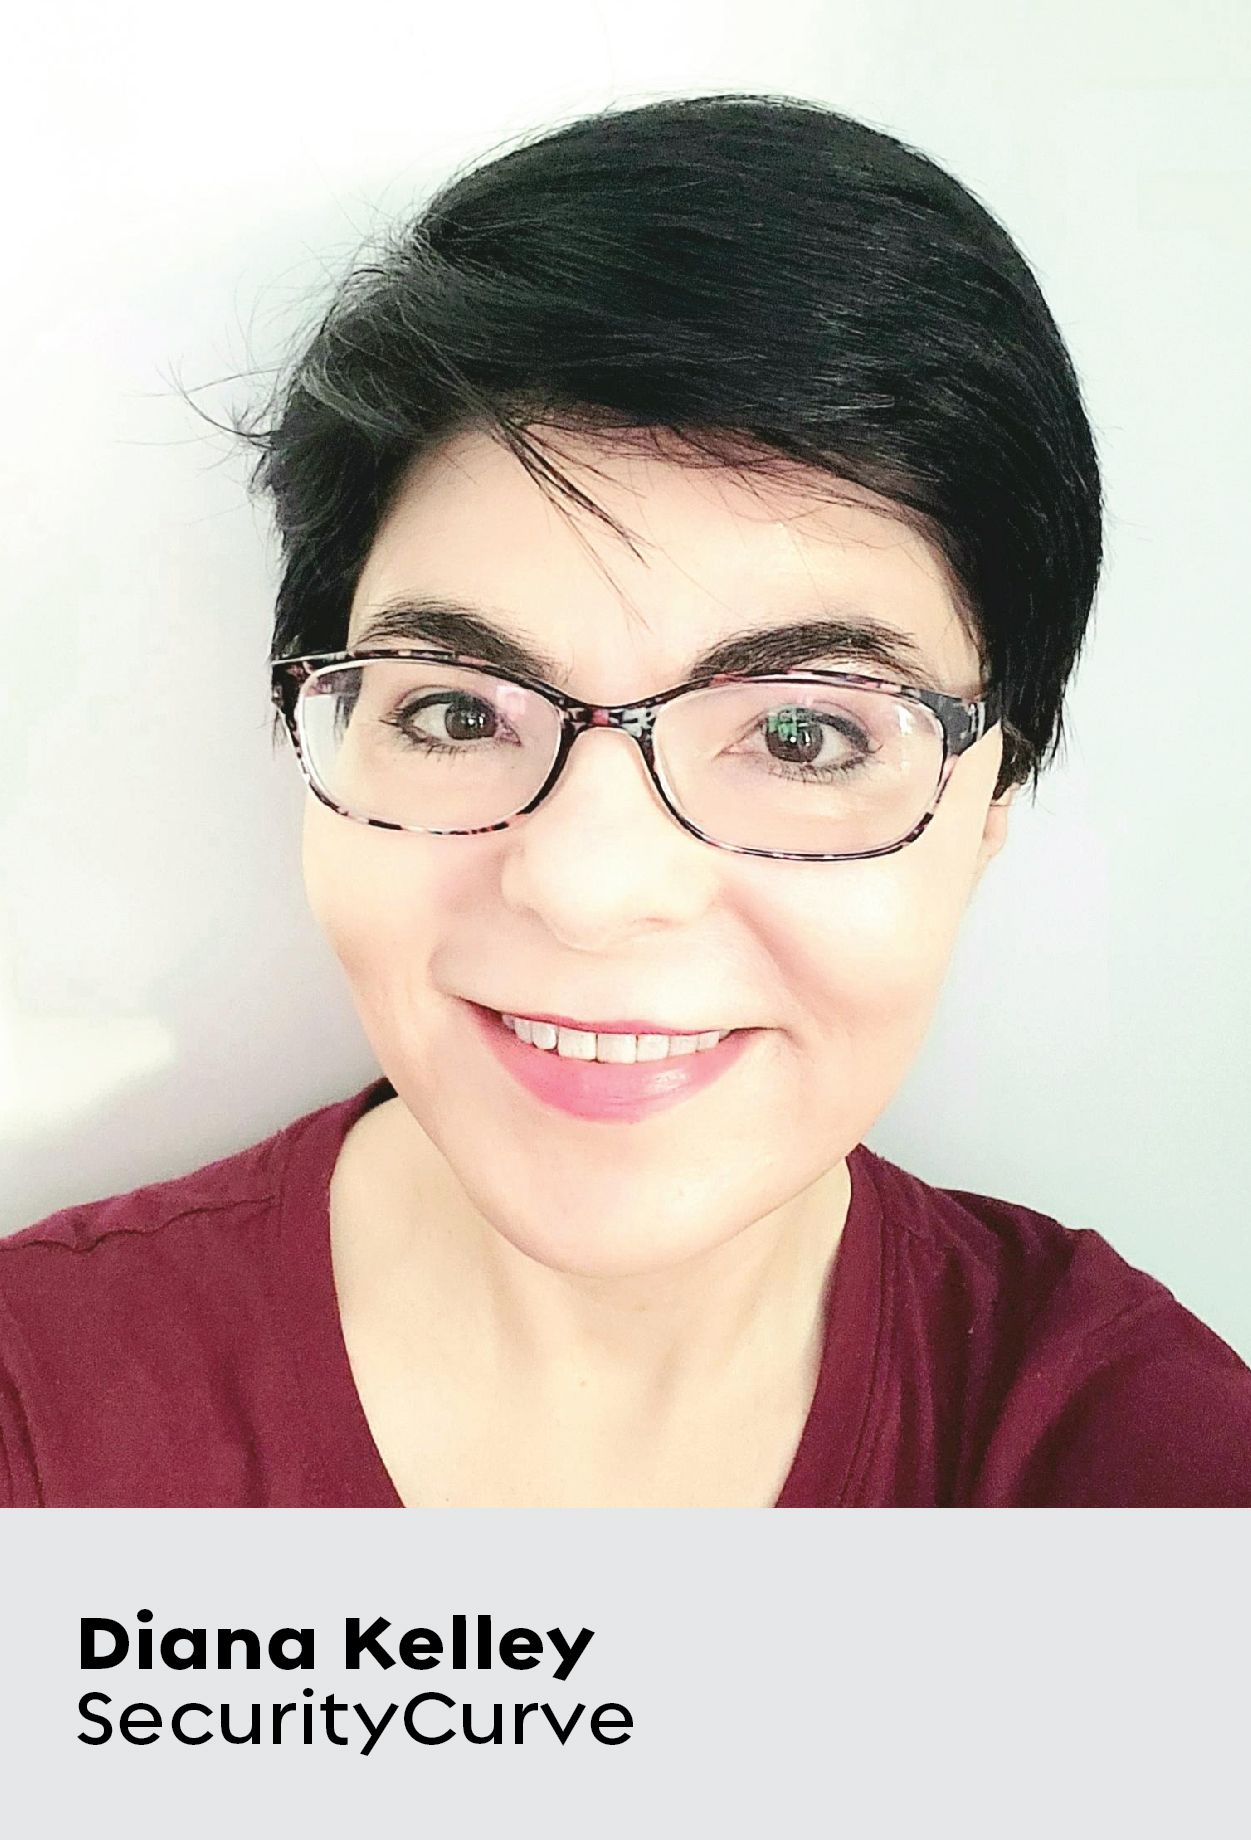
La moderadora del panel, Lisa Lee —asesora jefe de seguridad y responsable global de sectores verticales y colaboración en Microsoft— y la ponente Diana Kelley, directora técnica y cofundadora de la consultora de ciberseguridad SecurityCurve, han ofrecido a Endpoint un adelanto de los temas que tratarán, las razones por las que debería asistir y las medidas que pueden adoptar los CISO de las empresas para mantenerse al día y reducir los riesgos a medida que se van incorporando nuevas tecnologías empresariales.
Quienes tenemos cierta edad recordamos la promesa de los coches voladores de cuando éramos niños. Sin embargo, todavía no están realmente aquí. ¿Qué tecnologías del futuro creen ustedes que tendrán un impacto más significativo en los próximos cinco a 10 años?
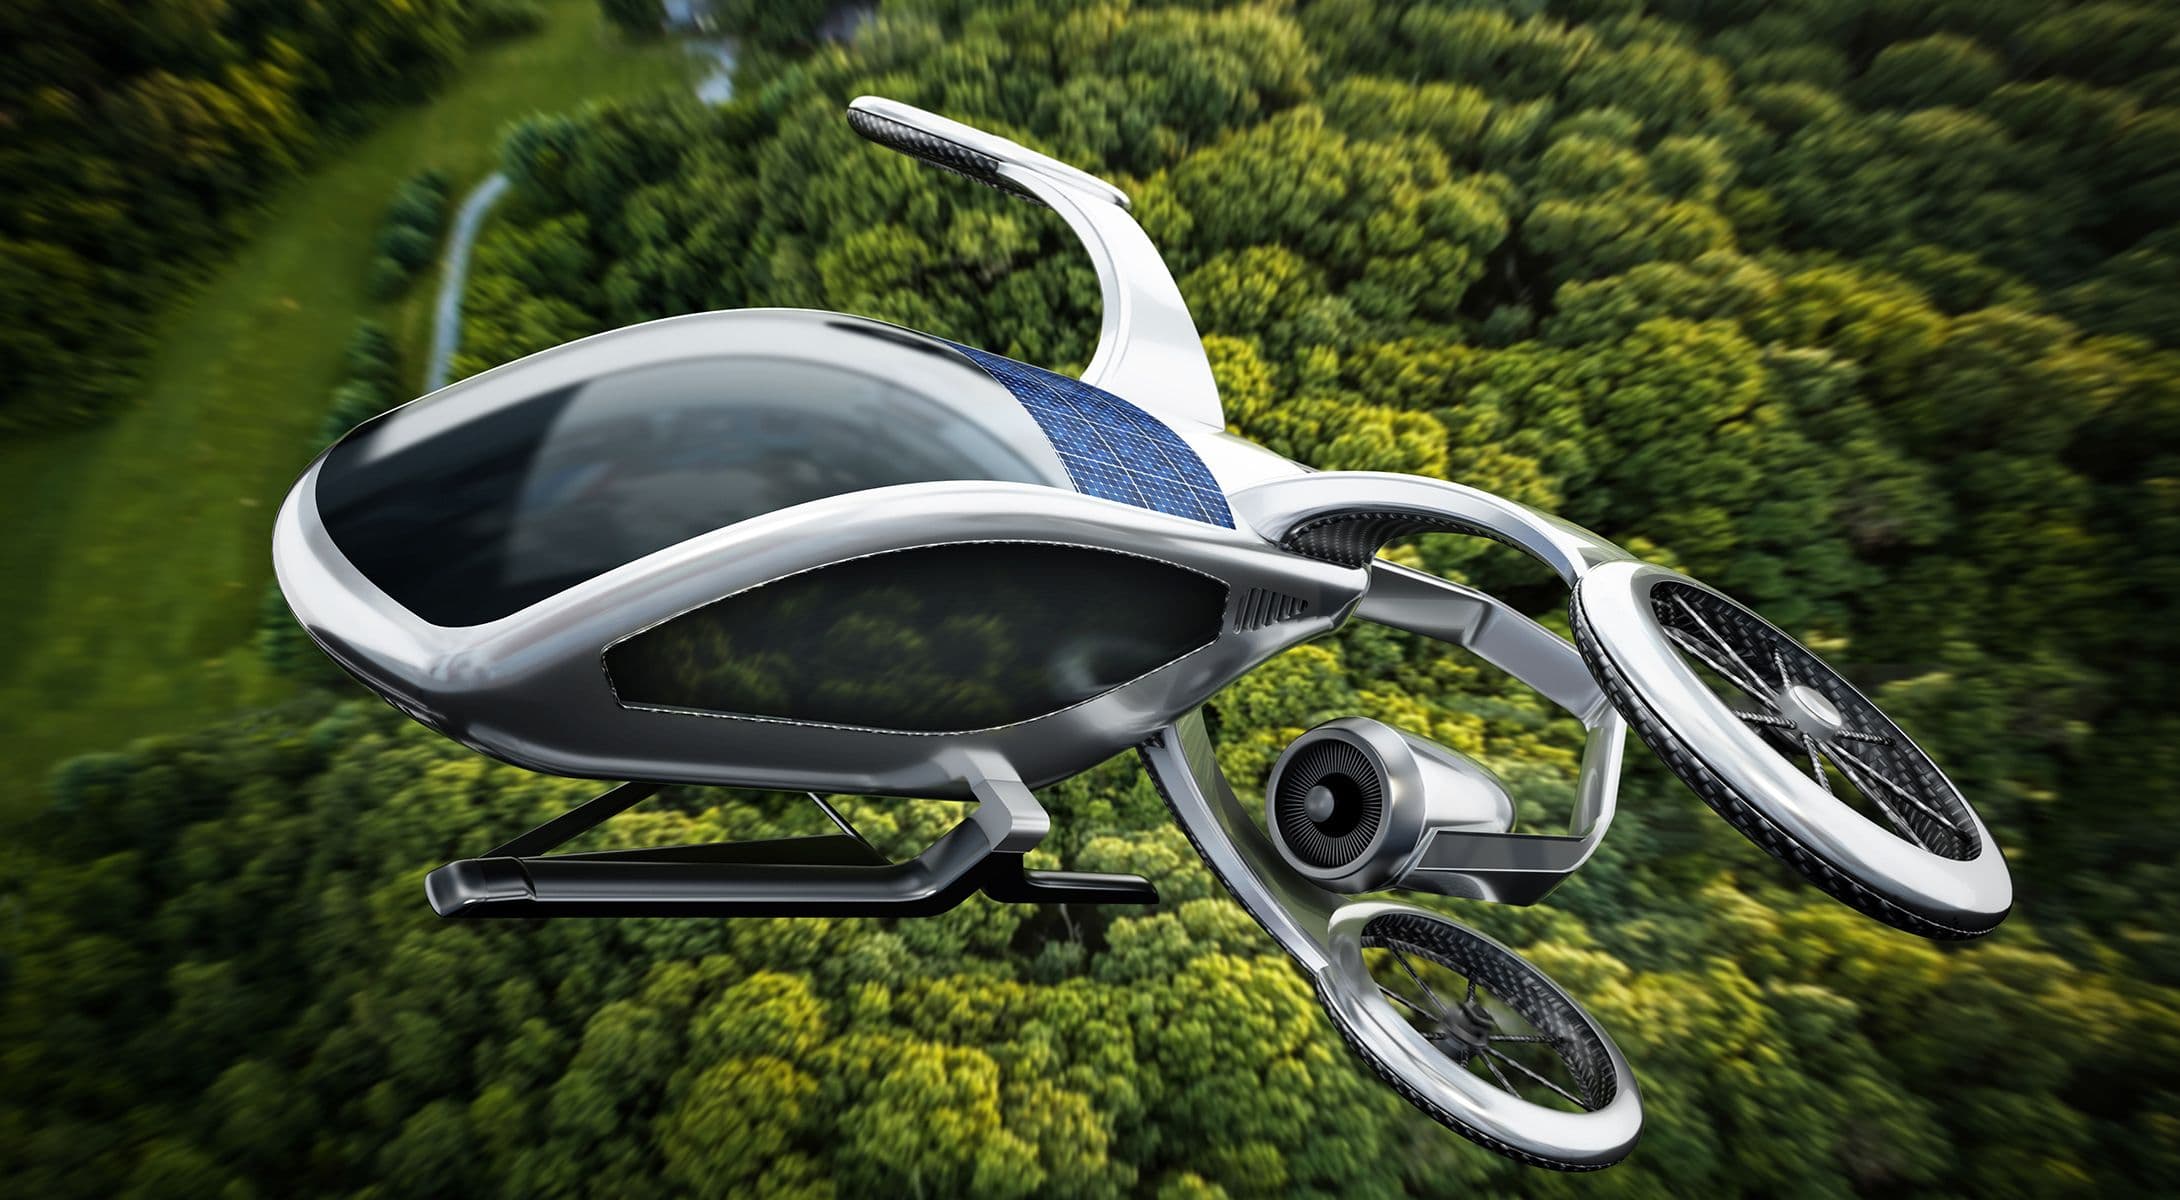
Lee: Es curioso que mencione los coches voladores. Cuando comencé a investigar para esta sesión, hace casi dos años, se decía que los coches voladores tardarían dos o tres años en llegar. Pensé: «No puede ser». «Faltan, como mínimo, entre cinco y 10 años». Simplemente no disponemos de la infraestructura necesaria para gestionar los coches voladores.
Hoy en día, los coches voladores aparecen a diario en las noticias. Las empresas están superando las pruebas de vuelo y obteniendo certificaciones de la Administración Federal de Aviación ( , ) y habilitaciones reglamentarias. Así pues, sí, los coches voladores ya están aquí. Llevan aquí, en diferentes etapas, dos años. Hace poco leí que Uber prevé que tenga su coche volador en funcionamiento para el año 2023. Y, por supuesto, los coches voladores —al igual que los coches autónomos— plantearán enormes retos en materia de ciberseguridad en lo que respecta a la seguridad, la privacidad de los datos y muchas otras cuestiones.
Dejando a un lado los coches voladores, ¿qué tecnologías empresariales se tratarán en RSA 2022? ¿Y cuál cree usted que es la mayor preocupación de los CISO?
Lee: Para esta mesa redonda, estamos planteándonos el tema en términos de sectores o de aquellos ámbitos en los que observamos que se están produciendo los cambios más disruptivos. Así pues, en esta mesa redonda, Diana hablará sobre mundos alternativos, como el metaverso « » () y
, así como sobre todas las implicaciones en materia de ciberseguridad. Theresia Gouw, a founding partner at Acrew Capital, will discuss Web3. Patricia Titus, directora de protección de datos (
) y responsable de seguridad de la información de Markel Corporation, hablará sobre el transporte. Voy a hablar sobre el sector sanitario .
«Si su empresa tiene previsto lanzarse de lleno al metaverso, el CISO debe dar un paso atrás y valorar el impacto que esto tendrá en la seguridad.»Diana Kelley, directora de tecnología y cofundadora de SecurityCurve
Kelley: Puedo asegurarle que el metaverso será una de esas tecnologías disruptivas que plantearán numerosos retos en materia de ciberseguridad. Hoy en día, la gente siente un gran interés por los mundos virtuales, a diferencia de hace unos años, cuando teníamos Second Life, pero no llegó a cuajar. La gente lleva años trabajando fuera de la oficina, y estamos reproduciendo el mundo real en Internet. En la versión del metaverso, resulta mucho más fácil hacerse pasar por otra persona, sobre todo con los «deep fakes». Esto aumenta la preocupación por el robo de identidad.
Incluso se han producido agresiones en el metaverso, lo que puede tener un gran impacto emocional en las personas.
Piénselo desde la perspectiva de un CISO. Si su empresa tiene previsto lanzarse de lleno al metaverso —lo que incluye celebrar allí reuniones de la empresa, realizar ventas y demás—, el CISO debe tomar distancia y analizar el impacto que todo ello tendrá en la seguridad. En estos entornos, la empresa tiene muy poco control sobre la sociedad en lo que respecta a quién puede hablar con quién. ¿Cómo van a reaccionar las personas en el metaverso? ¿Se van a comportar de otra manera? Las empresas tampoco tienen apenas control sobre los datos en ese ámbito. ¿Qué ocurre si se pierden sus datos?
Lee: Existen preocupaciones similares en relación con la robótica. Podría disponer de un robot ubicado en cualquier ciudad, como Tokio, y nunca tendría que viajar en avión hasta allí para asistir a reuniones. El robot asistiría a todas sus reuniones allí. Puede tomar el control del robot e incluso ponerse un traje háptico de que le permite dar la mano a través del robot. Hay muchas formas de interactuar. Pero, ¿quién dice que, si tiene reuniones que coinciden, no podría pedirle a otra persona que le sustituya y que nadie se enterara? De repente, la situación es muy diferente, sobre todo si se tiene en cuenta el riesgo de suplantación de identidad.
El lema de RSA 2022 es «transformar». ¿Cree usted que las dificultades iniciales que plantean estas tecnologías transformadoras serán similares a las que experimentamos en el año 1990s y a principios del 2000s con el auge de los ordenadores personales, las redes de área local, Internet y el comercio electrónico?
Kelley: Va a ser parecido. Y lo preocupante es hasta qué punto estamos utilizando esta tecnología en ámbitos en los que el impacto es enorme. Cuando empezamos a utilizar ordenadores personales, recuerdo que pensaba que un virus que impedía a alguien escribir un documento era algo terrible. Y luego pasó a ¿Y si le vaciaran su cuenta bancaria?
En la actualidad, existen ciudades inteligentes que utilizan estas tecnologías emergentes. Estas ciudades son increíbles, ya que utilizan enormes cantidades de datos para mejorar considerablemente nuestras vidas, por ejemplo, al facilitar la circulación del tráfico. Estos sistemas garantizan que la ambulancia llegue a tiempo hasta la persona que necesita ayuda y que usted pueda encontrar una plaza de aparcamiento. Pero ahora bien, si observa que los atacantes empiezan a interferir en ello, se corre el riesgo de que se pierdan vidas humanas.
A medida que se vayan incorporando nuevas tecnologías, la superficie de ataque de la empresa se ampliará. ¿Seguiremos enfrentándonos a este reto que supone la falta de competencias tecnológicas?
Lee: Me preocupa la necesidad de que muchas más personas adquieran una mentalidad orientada a la seguridad y desarrollen las competencias necesarias en este ámbito. Todos hemos visto las noticias al respecto. Pero también me preocupa que, en ocasiones, intentemos dar la impresión de que la seguridad no es tan difícil de gestionar, con el fin de que la gente se incorpore a este sector. Es difícil. Creo que es muy difícil. Pero creo que eso es precisamente lo que lo hace interesante, porque supone un gran reto.
«. Es difícil». Creo que es muy difícil. Pero eso es precisamente lo que lo hace interesante, porque supone todo un reto.»Lisa Lee, asesora jefe de seguridad y responsable global de sectores verticales y relaciones con los clientes, Microsoft
Kelley: Dado que las tecnologías cambian y evolucionan rápidamente, necesitaremos expertos con amplios conocimientos en esas áreas para diseñar y poner en práctica las soluciones. Pero si todas las personas que están desarrollando un nuevo sistema o adoptando uno ya existente pudieran, al menos, adoptar una mentalidad centrada en la seguridad y tener en cuenta la seguridad y la privacidad desde el principio —quizá realizando algún tipo de modelización de amenazas—, podríamos mejorar considerablemente la seguridad. De lo contrario, acabaremos en una situación en la que siempre tengamos que reforzar la seguridad a posteriori, porque habrá ocurrido algo terrible.
Así pues, comencemos a incorporarlo, sobre todo ahora que muchas de estas nuevas tecnologías y su impacto en la humanidad son mucho más significativos. Ya hemos visto algunos indicios de ello, como el ataque al Colonial Pipeline y el hecho de que la gente no pudiera repostar sus coches en la costa este.
Hablando en términos prácticos para los CISO, ¿qué aspectos deben tener en cuenta para que su programa de seguridad esté preparado para el futuro?
Lee: Uno de los enfoques que abordamos durante la sesión —y que se aplica a este tipo de tecnología— son los distintos aspectos que se deben tener en cuenta a la hora de abordar las nuevas tecnologías. Por ejemplo, hay que reflexionar sobre los datos: ¿Cuál es la amenaza potencial para los datos en las tecnologías más recientes? Hablaremos de las nuevas tecnologías relacionadas con los riesgos.
«Es probable que los profesionales del marketing quieran adoptar el metaverso para poder interactuar con sus clientes en ese entorno.»Kelley
Asimismo, debemos pedir a los CISO que impulsen este tipo de enfoque en lo que respecta a las nuevas tecnologías. Deben analizar lo que va a suceder dentro de seis meses y lo que va a suceder dentro de tres años. Y deben intentar determinar a qué ritmo avanza la tecnología.
Kelley: En lo que respecta a las nuevas tecnologías, en lugar de decir « », «We don’t need to worry about this yet», hable con los directivos de su empresa, de todas las áreas, ya que es probable que el departamento de marketing quiera adoptar el metaverso para poder interactuar con sus clientes en ese entorno. Por lo tanto, , mantengan conversaciones con las posibles partes interesadas clave, , y averigüen cómo cree la empresa que puede beneficiarse del uso del metaverso.
Por ejemplo, es posible que el departamento de Recursos Humanos quiera incluso empezar a contratar personal allí. Y una vez que sepa cómo tiene previsto utilizarlo la empresa, ya podrá identificar los posibles riesgos. Además, tenga en cuenta los casos de uso en el ámbito empresarial. Por ejemplo, si el departamento de Recursos Humanos desea contratar personal en el metaverso, ¿se limitará a publicar un anuncio público en numerosas páginas web diferentes y, tal vez, a establecer un primer contacto con los posibles candidatos? Y una vez establecido el contacto, ¿pasarán las comunicaciones a seguir el proceso de revisión habitual? Si es así, el riesgo es bastante bajo. Sin embargo, si descubre que el director general está manteniendo conversaciones sobre fusiones y adquisiciones en el metaverso, eso podría suponer un riesgo muy elevado.
Lee: Tal y como ha señalado Diana, es fundamental hablar con los principales responsables de su organización que puedan estar interesados en aprovechar las nuevas tecnologías. Quizá también le interese contar con un equipo o una comisión que analice constantemente las distintas tecnologías, debata cómo podría utilizarlas la organización y evalúe tanto los beneficios como los riesgos que estas suponen para la empresa. ¿Quién hay en la empresa que sepa algo al respecto? Es posible que descubra que algunos de sus expertos más cualificados son precisamente algunos de sus empleados con menos experiencia. Depende de cuál sea la tecnología y de cómo se utilice.
[Lea también: La creciente necesidad de unificar las tecnologías de la información y la seguridad]
Piense en los primeros tiempos de Internet. Es probable que algunos de los jóvenes de su empresa [por aquel entonces] estuvieran explorando todo tipo de cosas. Probablemente eso sea cierto en el caso del metaverso actual. Es probable que algunos de los empleados más jóvenes de su plantilla estén muy involucrados en el metaverso. Sin embargo, no siempre es una cuestión de edad. A veces se trata simplemente de lo que a uno le gusta y lo que no.
Sin embargo, es fundamental mantener esa conversación y conocer esas experiencias internas. ¿Qué experiencias negativas han tenido? ¿Cuáles son los aspectos positivos? ¿En qué ven el valor? Conversaciones como esta contribuirán en gran medida a comprender cómo abordará la organización las nuevas tecnologías y a obtener información sobre los posibles riesgos.