Los devastadores ataques de ransomware que paralizaron un importante gasoducto y al mayor proveedor de carne del mundo ponen de manifiesto lo crucial que se está volviendo la cuestión de la ciberseguridad para las empresas estadounidenses.
El presidente Biden ha respondido a los recientes ataques con un decreto ejecutivo destinado a reforzar la ciberseguridad, mediante el establecimiento de nuevas normas de software para los contratistas del Gobierno y una notificación más rápida de las brechas de seguridad.
Pero resulta que los frentes de la guerra cibernética actual están mucho más cerca de casa. A menudo se encuentran a nivel estatal, en infraestructuras locales de las que dependen las empresas y la Administración pública para prestar servicios a los consumidores y a los ciudadanos. Sin embargo, los CIO estatales están teniendo dificultades para establecer colaboraciones con sus homólogos federales.
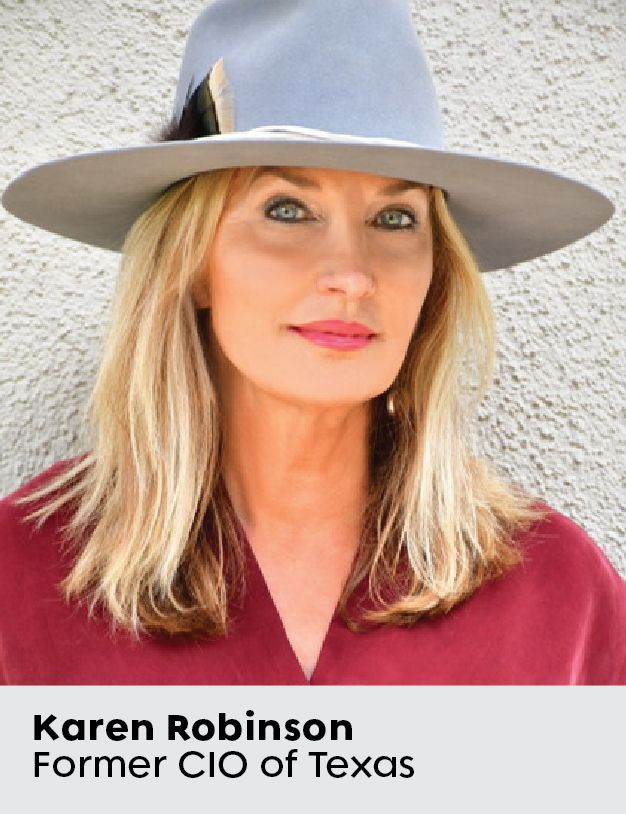
Según Karen Robinson, eso debe cambiar.
Robinson es el antiguo director de sistemas de información del estado de Texas, así como miembro de la Asociación Nacional de Directores de Sistemas de Información Estatales. A lo largo de su carrera, ha colaborado con organizaciones tanto públicas como privadas para ayudar a los estados y a los organismos gubernamentales a mejorar la innovación técnica y la ciberseguridad.
Actualmente es directora ejecutiva de KWR Acuity Strategies, una consultora que asesora a los responsables tecnológicos de las administraciones públicas sobre estrategias de modernización digital y ciberseguridad. Recientemente concedió una entrevista a Endpoint sobre la necesidad de establecer alianzas público-privadas para combatir la ciberdelincuencia, cómo la pandemia ha modificado las prioridades de las administraciones en materia de tecnologías de la información y el papel de los directores de sistemas de información (CIO) estatales a la hora de liderar los esfuerzos de transformación digital en beneficio de sus ciudadanos y de las empresas locales.
¿Qué papel desempeñan los estados a la hora de reforzar la ciberseguridad nacional?
Dadas las deficiencias de las tecnologías de la información actuales y el continuo avance de las herramientas y metodologías de los ciberdelincuentes, ya no podemos limitarnos a confiar en los perímetros cibernéticos para la protección de los activos digitales y de los datos.
Un principio de buenas prácticas consiste en situar la protección lo más cerca posible de los activos. Una mejor protección de los activos consiste en la implantación de mecanismos de protección en la infraestructura y en su entorno, lo que permite a las empresas y a las entidades públicas ofrecer productos y servicios de forma segura.
Pero no todos los estados están en las mismas condiciones en lo que respecta a la ciberseguridad y las tecnologías de la información, ¿verdad? ¿Cuáles son los riesgos y los retos que plantea la existencia de enfoques desiguales en todo el país?
Cada estado tiene unas necesidades específicas. Cada una de ellas cuenta con activos críticos, procesos empresariales y un nivel de tolerancia al riesgo. Cada estado tiene características demográficas y culturales diferentes. Una higiene cibernética eficaz , una gestión de la ciberseguridad y una gestión de riesgos informáticos deben adaptarse al grado de importancia y a las necesidades.
«Nuestra ciberseguridad colectiva es tan fuerte como su eslabón más débil.»
Nuestra ciberseguridad colectiva es tan sólida como su eslabón más débil. Fíjese en el ataque contra Colonial Pipeline. Un único ataque provocó la interrupción del servicio de un gasoducto que abastecía de gas al 45 % de la costa este. Este ataque pone de manifiesto nuestra interconectividad y explica por qué todos debemos preocuparnos por la preparación cibernética.
¿Qué podemos hacer para garantizar la igualdad de condiciones?
Algunos estados cuentan con abundantes recursos, con marcos de control consolidados, evaluaciones regulares y periódicas, así como operaciones de seguridad avanzadas y centros de fusión. Al mismo tiempo, otros estados siguen enfrentándose a la falta de financiación suficiente para respaldar su misión y sus infraestructuras esenciales. El uso de una herramienta integral que ayude a las organizaciones a gestionar con confianza el rendimiento ,, hacer frente a las amenazas y garantizar el cumplimiento normativo resulta fundamental para las operaciones básicas de TI.
Para garantizar la igualdad de condiciones, necesitamos financiación estatal destinada a la tecnología, que permita disponer de herramientas de última generación y compartir enfoques y buenas prácticas. Pero lo que más se necesita es un marco creíble y coherente que sirva de referencia a todos los Estados a la hora de planificar y poner en marcha programas de seguridad. De este modo, se podrá evaluar de forma sistemática la idoneidad y los avances de dichos programas.
¿Cómo pueden colaborar el Gobierno federal y los estados para mejorar nuestra seguridad?
El Gobierno federal reforzaría la ciberseguridad mediante el establecimiento de un marco «general» o un comité de gobernanza que definiera las medidas de ciberseguridad deseadas, dejando margen a las comunidades autónomas para «alcanzar» aquellas medidas que se ajusten a su nivel de riesgo y a sus necesidades.
Hoy en día, sabemos que los estados no basan sus programas en un marco sectorial coherente, como la norma ISO 27001 (la norma internacional para la medición de la seguridad de la información) o el marco federal del NIST [Instituto Nacional de Estándares y Tecnología].
La pandemia ha acelerado la transformación digital, pero también ha reducido los presupuestos estatales. ¿Qué argumentos pueden esgrimir los directores de sistemas de información (CIO) estatales para obtener los recursos que necesitan para continuar con los esfuerzos de digitalización?
Se ha exagerado un poco la devastación de los recursos. Según nuestra experiencia, los recursos y los presupuestos, en lugar de reducirse, se reorientaron de manera significativa para contribuir a la creación de capacidades empresariales digitales nuevas o mejoradas. Esto incluye tanto las nuevas tecnologías como los nuevos procesos.
[Lea también: Cómo el fabricante de motores Cummins aplica las prácticas de ciberseguridad]
Ahora que dichas capacidades funcionan correctamente, los organismos públicos deben seguir invirtiendo en ellas, reforzándolas y garantizando su seguridad. La ciudadanía espera que los servicios públicos sean de la misma calidad que los que se ofrecen a los consumidores. Una vez que las comunidades autónomas ofrezcan una experiencia fluida, integral y con un solo clic, los ciudadanos disfrutarán de la experiencia de usuario que demandan.
¿Cuándo alcanzarán los estados la paridad con empresas como Amazon o Netflix?
La puesta en marcha de los servicios públicos digitales de « » ( ) durante la pandemia se llevó a cabo utilizando procesos y tecnologías ya existentes que podían ser o no adecuados para las necesidades. Pero cumplieron con su cometido.
Los servicios digitales se implantaron sobre infraestructuras ya existentes —y quizá incompletas o menos sólidas—. Y, en muchos casos, los servicios se prestaban sin tener debidamente en cuenta la seguridad, dada la prioridad y la atención que se concedían a la rapidez de comercialización.
Creo que, en los próximos 18 o 36 meses, seremos testigos de la modernización, el refuerzo y la mejora de dichos procesos digitales, aprovechando las lecciones aprendidas en los últimos 15 meses.
También creo que veremos surgir enfoques y tecnologías de vanguardia de las líneas de desarrollo. Es un momento emocionante. Estoy deseando ver qué nos depara el futuro.

