Tema
Conozca Tanium
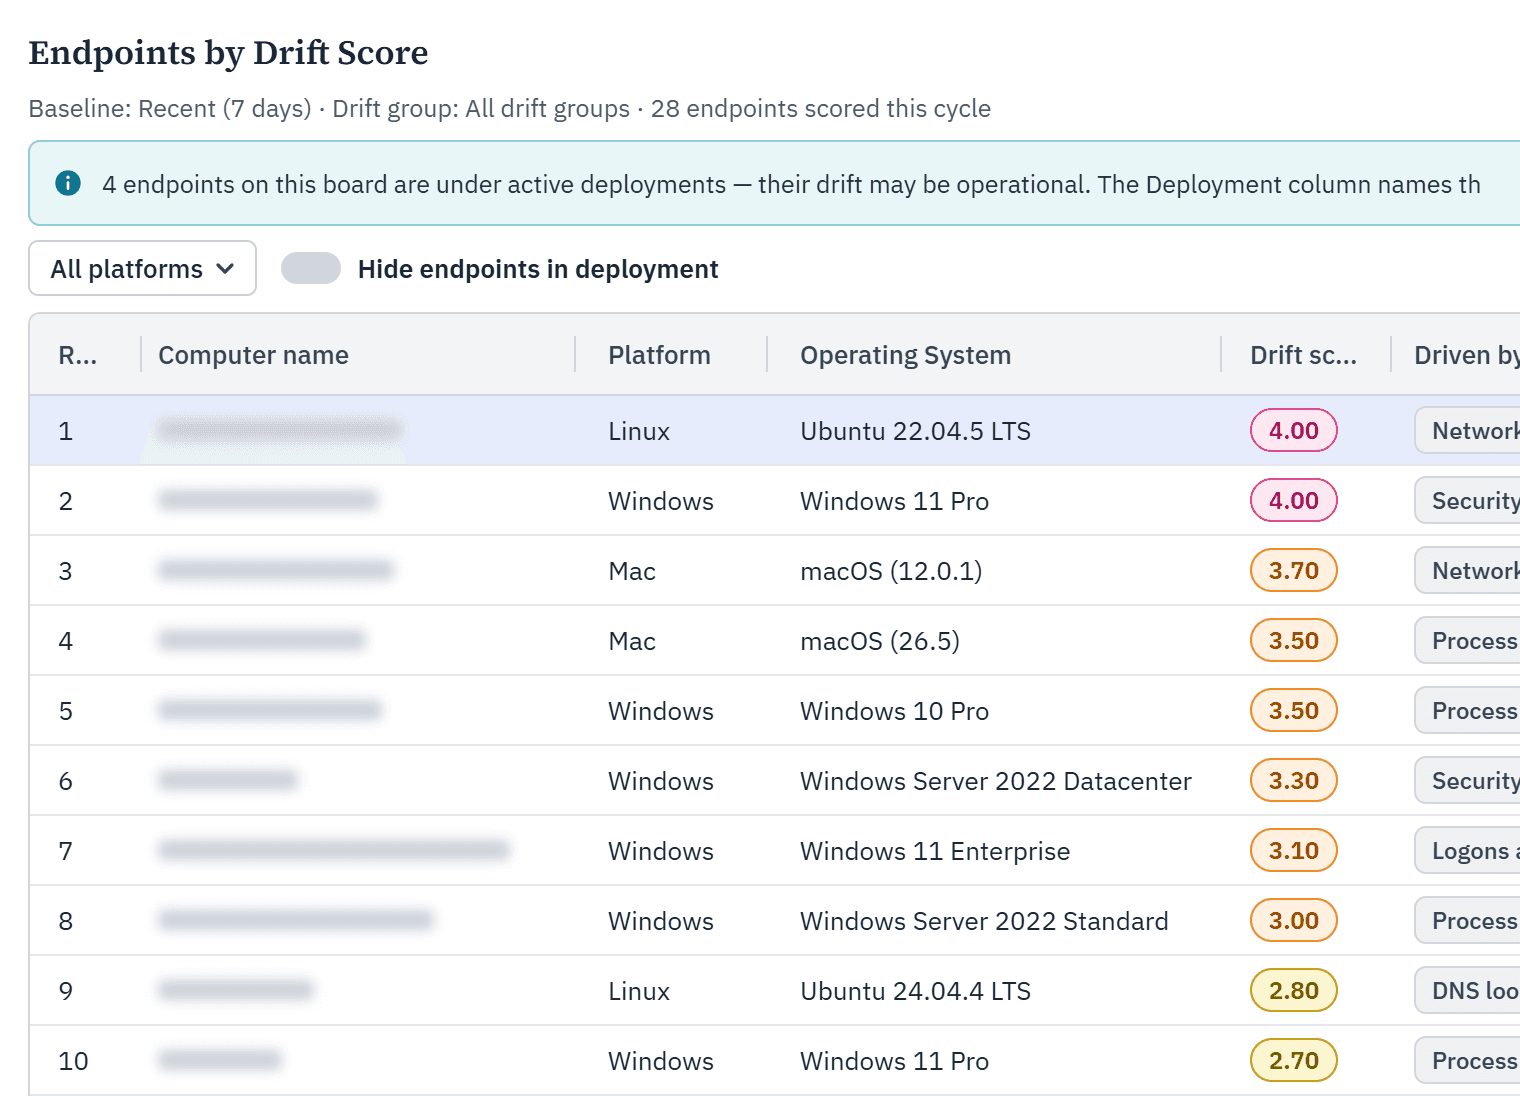
Detecte cuándo un equipo deja de comportarse con normalidad: le presentamos «Endpoint Drift»
Los atacantes que utilicen datos de acceso robados y sus propias herramientas de administración no activarán ni una sola regla; de todos modos, Endpoint Drift detecta cuándo un equipo deja de comportarse con normalidad.

Los comandos de barra oblicua incorporan flujos de trabajo de SecOps de nivel experto a Atlas
Con los comandos /hunt, /investigate y /signal, Atlas transforma una simple interacción en el chat en un flujo de trabajo guiado de operaciones de seguridad (SecOps) basado en el estado en tiempo real de los terminales.

Presentamos Agentic SecOps: información en tiempo real sobre los terminales para el SOC impulsado por IA
Agentic SecOps transforma el modelo operativo: gracias a Tanium Atlas, los equipos de seguridad pueden dirigir el trabajo mediante lenguaje natural, analizar datos en tiempo real de los terminales y mantener el control en manos de las personas.

Tanium Atlas: Un operador. Todo el peso de la plataforma.
Tanium Atlas ya está disponible para todos los clientes de servicios en la nube, tanto del sector privado como del Gobierno de los Estados Unidos. A continuación les explico qué cambios se producen para los operadores que trabajan en un panorama de amenazas relacionadas con la inteligencia artificial, y por qué he querido escribir este artículo yo mismo.

Vea la superficie de ataque completa. Actúe en lo que realmente importa.
El número de incidentes CVE está aumentando, las amenazas detectadas mediante inteligencia artificial se multiplican y la visibilidad de toda la superficie de ataque sigue siendo fragmentada. Las soluciones integradas y los traspasos manuales, sencillamente, no pueden seguir el ritmo. Las organizaciones que están avanzando tienen algo en común: han sustituido los flujos de trabajo fragmentados por un sistema de priorización basado en la inteligencia artificial y una corrección autónoma, todo ello dentro de una visión unificada de los riesgos tanto internos como externos.

Mapeo de amenazas con Tanium Threat Navigator para una respuesta más rápida - Tanium Tech Talks #164
La caza de amenazas a escala empresarial recibe una mejora de flujo de trabajo estructurado y repetible, mientras que el Cazador de Amenazas Senior de Tanium, Duncan Miller, presenta Tanium Threat Navigator, una nueva capacidad dentro de Threat Response que transforma las cacerías iterativas en inteligencia compartible y accionable.

Mapeo de infraestructura de TI empresarial con Tanium Atlas - Tanium Tech Talks #163
El Director Senior de Gestión de Productos y Líder de Portafolio de Tanium, Steven Yang, presenta Tanium Atlas, una experiencia impulsada por IA que reemplaza la navegación de módulos fijos con indicaciones en lenguaje natural, páginas componibles dinámicas y flujos de trabajo agénticos, cambiando fundamentalmente la forma en que los equipos de TI y seguridad interactúan con los datos de endpoints.

Enriquecimiento y análisis de endpoints impulsado por IA para la seguridad informática - Tanium Tech Talks #162
El cazador Duncan Miller de Tanium HuntIQ demuestra cómo las funciones de enriquecimiento y análisis impulsadas por IA dentro de Threat Response están transformando la manera en que los equipos de seguridad descifran comandos, contextualizan alertas y actúan sobre los hallazgos, todo sin salir de la consola.

Aspectos esenciales de Tanium Interact: Consulta de endpoints y acceso a datos en vivo - Tanium Tech Talks #161
Desde la creación de preguntas basadas en sensores hasta la asistencia de consultas impulsada por IA, el Ingeniero Empresarial Senior de Tanium Tom Dowdeswell ofrece un recorrido completo sobre cómo usar Tanium Interact al máximo de su potencial.
Vea la resiliencia a escala en Converge World Tour
Un avance de los debates que tendrán lugar en Converge Londres y París este mes de mayo, y por qué son importantes más allá del recinto del evento.
Tanium + Moveworks + ServiceNow: Presentación de la resolución integral de incidencias en una única experiencia
Los responsables de la gestión de incidencias de TI suelen tener que hacer malabarismos con varios sistemas para resolver una sola incidencia: el ticket en ServiceNow, los datos de los terminales en una consola independiente y una base de conocimientos repleta de soluciones anteriores. La próxima integración de Moveworks con Tanium va a cambiar esta situación. La información en tiempo real sobre los puntos finales aparece directamente en la ventana de chat en la que ya trabajan los operadores, ya sea en Slack, Microsoft Teams o la interfaz web de ServiceNow. El resultado es un flujo de trabajo más ágil y específico, que estará disponible próximamente a través del «Service Operations Assistant for Fulfillers», una herramienta de Moveworks de ServiceNow.

Estrategias de agrupación de endpoints para operaciones de TI dirigidas: Tanium Tech Talks #160
Los grupos de equipos son la base silenciosa de cada acción dirigida en Tanium, y el Arquitecto de Habilitación de Productos de Tanium Jesh Sax ofrece un recorrido práctico paso a paso sobre cómo crearlos, configurarlos y usarlos para gestionar endpoints a escala con precisión y control. Este episodio es parte de la serie Tanium Basics, que cubre los conceptos fundamentales y los bloques de construcción que necesitas para aprovechar al máximo la plataforma Tanium.

