Tema
Perspectivas tecnológicas
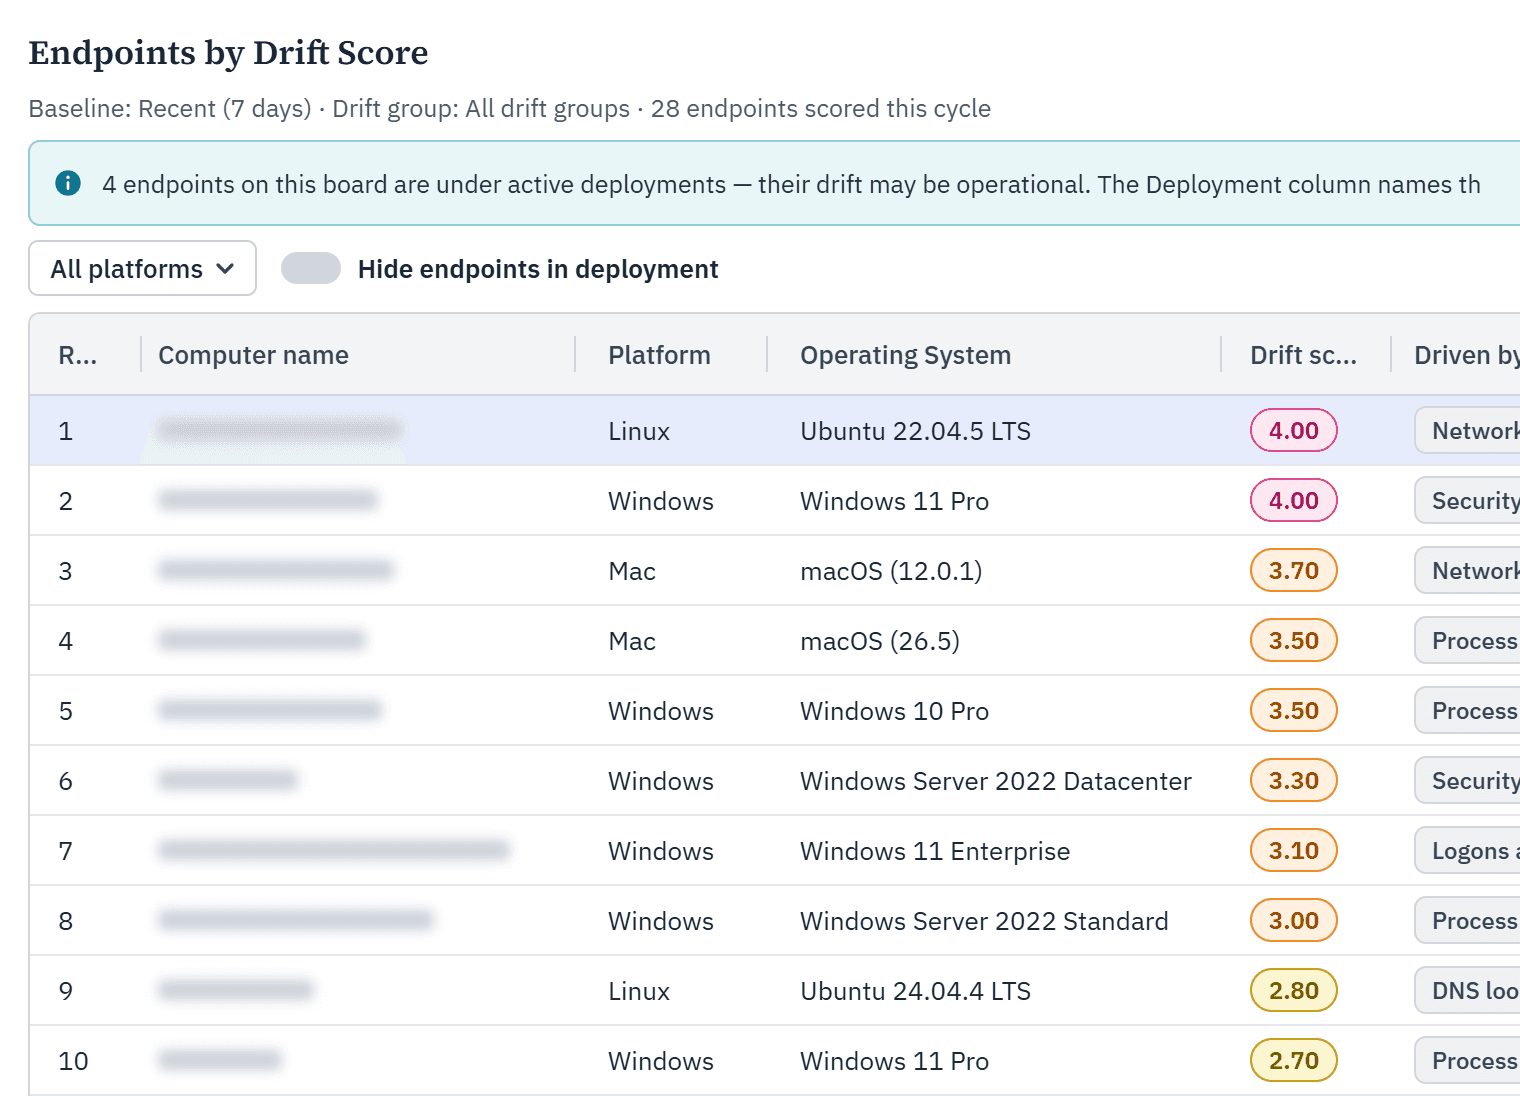
Detecte cuándo un equipo deja de comportarse con normalidad: le presentamos «Endpoint Drift»
Los atacantes que utilicen datos de acceso robados y sus propias herramientas de administración no activarán ni una sola regla; de todos modos, Endpoint Drift detecta cuándo un equipo deja de comportarse con normalidad.
Detectar primero nuestras propias vulnerabilidades: el compromiso de Tanium con la seguridad mediante IA de vanguardia
Tanium utiliza modelos de IA de vanguardia para detectar vulnerabilidades en su propio software antes de que nadie más pueda hacerlo. Esto es lo que estamos descubriendo y por qué los clientes deben esperar más avisos de seguridad y parches.

Los comandos de barra oblicua incorporan flujos de trabajo de SecOps de nivel experto a Atlas
Con los comandos /hunt, /investigate y /signal, Atlas transforma una simple interacción en el chat en un flujo de trabajo guiado de operaciones de seguridad (SecOps) basado en el estado en tiempo real de los terminales.

Presentamos Agentic SecOps: información en tiempo real sobre los terminales para el SOC impulsado por IA
Agentic SecOps transforma el modelo operativo: gracias a Tanium Atlas, los equipos de seguridad pueden dirigir el trabajo mediante lenguaje natural, analizar datos en tiempo real de los terminales y mantener el control en manos de las personas.

Tanium Atlas: Un operador. Todo el peso de la plataforma.
Tanium Atlas ya está disponible para todos los clientes de servicios en la nube, tanto del sector privado como del Gobierno de los Estados Unidos. A continuación les explico qué cambios se producen para los operadores que trabajan en un panorama de amenazas relacionadas con la inteligencia artificial, y por qué he querido escribir este artículo yo mismo.

Vea la superficie de ataque completa. Actúe en lo que realmente importa.
El número de incidentes CVE está aumentando, las amenazas detectadas mediante inteligencia artificial se multiplican y la visibilidad de toda la superficie de ataque sigue siendo fragmentada. Las soluciones integradas y los traspasos manuales, sencillamente, no pueden seguir el ritmo. Las organizaciones que están avanzando tienen algo en común: han sustituido los flujos de trabajo fragmentados por un sistema de priorización basado en la inteligencia artificial y una corrección autónoma, todo ello dentro de una visión unificada de los riesgos tanto internos como externos.

«Locked Shields» y el modelo OSI: Dejen de culpar al cortafuegos
Un repaso a lo esencial sobre lo que los equipos azules defienden realmente en cada capa y por qué los aspectos menos llamativos (Capa 2, BGP) siguen siendo decisivos para el resultado final.
Los equipos de seguridad están resolviendo el problema de visibilidad equivocado
La inteligencia artificial ha ampliado la superficie de amenaza, el entorno y el coste de no tener una visión clara, todo ello al mismo tiempo.
¿Está Windows Autopatch listo para uso empresarial, o sacrifica demasiado control por conveniencia?
Windows Autopatch es un servicio de Microsoft, incluido con Windows Enterprise E3 y versiones superiores, que automatiza la programación e implementación de actualizaciones de calidad de Windows, actualizaciones de controladores y actualizaciones de aplicaciones de Microsoft 365 en dispositivos administrados por Intune. Reduce la carga manual de la programación de parches al gestionar los anillos de actualización y la cadencia en su nombre, pero lo hace abstrayendo los controles granulares de los que suelen depender los flujos de trabajo de administración de parches empresariales.
Cómo una gobernanza inteligente puede contener la expansión agéntica
A medida que los agentes de IA se multiplican a la velocidad de las máquinas en toda la empresa, la gobernanza debe evolucionar para adaptarse a su autonomía, su alcance y los riesgos que plantean.
Tanium Atlas: IA que no solo responde, sino que ejecuta
Tanium Atlas pone todo el potencial de Tanium al alcance de una única orden: describa lo que necesita y Atlas se encarga de ello, con su propio sistema de control integrado.

Operaciones de TI autónomas: Transformando la gestión de TI empresarial
En RSAC 2026, el CTO de Tanium, Matt Quinn, argumenta que la TI Autónoma (toma de decisiones en tiempo real a nivel de endpoint y a escala) es la base operativa que las empresas deben construir antes de que la aceleración de la IA las deje atrás.

