El cumplimiento de las normas CIS se refiere a la adhesión a los controles y criterios de referencia establecidos por el Centro para la Seguridad en Internet (CIS) de la ,, una organización sin ánimo de lucro reconocida a nivel mundial por sus herramientas de ciberseguridad, sus recursos y sus directrices sobre buenas prácticas para proteger los sistemas informáticos y los datos frente a las amenazas cibernéticas. No obstante, cumplir con la normativa CIS es algo más que un mero trámite de marcar casillas. Esto requiere una disciplina constante, configuraciones de seguridad inteligentes, automatización y soluciones de supervisión las 24 horas del día.
Y no puede esperar.
Nunca ha habido tanto en juego, ni ha resultado tan costoso.
In 2024, IBM calculated that the average cost of a single data breach hit $4.88 million, the steepest price tag on record. Los autores de ataques de ransomware se han vuelto igualmente despiadados: según un estudio de Sophos titulado « » (El estado de la ciberdelincuencia en 2023), , se ha constatado que el 59 % de las organizaciones han sido víctimas de estos ataques en el último año. Para muchas pequeñas y medianas empresas, el impacto fue que el severe—70 % de esos ataques provocaron el cifrado de los datos.
La mejor defensa, como se suele decir, es un buen ataque, al igual que las medidas de protección probadas en la práctica que figuran en los «Controles de seguridad críticos» del Centro para la Seguridad en Internet. De hecho, el equipo del « : Verizon Data Breach Investigations Report» ( ) incluye habitualmente los controles del CIS que las organizaciones deberían aplicar frente a los vectores de ataque más habituales. Cuando se aplican correctamente, estos controles refuerzan la seguridad de su entorno, simplifican la respuesta ante incidentes y cumplen con las exigentes normas de ciberseguridad de las aseguradoras, que son cuantificables. Además, le proporcionan un lenguaje común para informar a los consejeros y a los auditores.
En esta guía se analizará en profundidad qué significa realmente aplicar las directrices del CIS de forma que el sistema esté preparado para una auditoría y sea eficaz desde el punto de vista operativo. Además, analizaremos en qué se diferencian el CIS y el NIST, y le mostraremos cómo optimizar ambos mediante un enfoque unificado.
Al finalizar, dispondrá de una guía clara y de algunos argumentos preparados para convertir el cumplimiento de la normativa CIS de un mero trámite en una ventaja competitiva.
¿Qué son los índices de referencia del CIS?
Los criterios de referencia del CIS son normas de configuración segura elaboradas por el CIS. Puede considerar los estándares de referencia del CIS como las «instrucciones de montaje» de la tecnología compleja; salvo que estas han sido redactadas y perfeccionadas por una coalición de voluntarios formada por los expertos en ciberseguridad, proveedores de software, fabricantes e investigadores más comprometidos con la seguridad de todo el mundo, lo que garantiza que las recomendaciones de seguridad sigan siendo prácticas, independientes de los fabricantes y estén continuamente actualizadas.
Las pruebas de rendimiento analizan en profundidad los detalles más específicos de los parámetros de configuración (por ejemplo, permisos de archivos, claves del Registro, opciones del núcleo, políticas de servicios, etc.) de los sistemas operativos, los servicios en la nube, las bases de datos y los dispositivos de red, en dos niveles de gravedad:
- Nivel 1: Una base sólida y de baja fricción que elimina las vulnerabilidades habituales, al tiempo que mantiene la compatibilidad con la mayoría de las cargas de trabajo empresariales
- Nivel 2: Un perfil más estricto de «traiga su propio casco», destinado a entornos de alto riesgo o muy regulados, en los que las auditorías obligatorias, el cifrado y los controles de acceso aumentan las compensaciones en cuanto a funcionalidad.
Aunque las directrices de referencia son orientativas y no constituyen requisitos normativos, las configuraciones que recomiendan son fundamentales, sobre todo cuando los errores de configuración pasan desapercibidos.
Por qué las organizaciones no cumplen los criterios de referencia del CIS (y qué hacer al respecto)
Los errores de configuración suelen ser la causa principal de los incumplimientos de los parámetros de referencia, pero a menudo son síntomas de problemas más profundos, como inventarios de activos incompletos, retrasos en la aplicación de parches y una gestión deficiente de los privilegios.
Por ejemplo, estas cuestiones suelen corresponder a los controles CIS 1, 2, , 5, , 7 y 8:
- Inventario de activos y software (controles 1 y 2)
Si un host, un contenedor o un inquilino de SaaS no figura en su CMDB, nunca se someterá a un análisis y, por lo tanto, nunca cumplirá con la línea de base. - Gestión de vulnerabilidades y parches (control 7)
Una imagen de Windows totalmente reforzada deja de estarlo en el momento en que se distribuye un núcleo sin parches. La próxima comprobación mensual se activa, pero el problema radica en la lentitud en la aplicación de los parches, no en la plantilla de compilación original. - Deficiencias en la gestión de privilegios y en el registro de actividades (controles 5, y 8)
. Los roles con permisos excesivos, la ausencia de autenticación multifactorial (MFA) o los registros de auditoría desactivados rara vez se consideran «configuraciones erróneas» en el lenguaje coloquial; sin embargo, son precisamente estos ajustes los que señala el CIS.
Las configuraciones erróneas son la causa de numerosas infracciones, ya que es ahí donde los controles subyacentes se aplican de forma más visible —y donde las cosas empiezan a fallar—. La buena noticia es que el contenido de referencia es abierto y se basa en el consenso, lo que permite implementar actualizaciones con rapidez cuando surgen nuevas amenazas o nuevas versiones de productos de software.
Los criterios de referencia de CIS pueden contribuir a los esfuerzos de cumplimiento de marcos normativos como HIPAA, PCI DSS, FedRAMP e ISO 27001 , al abordar muchos de los requisitos de configuración técnica que estos incluyen. Sin embargo, por sí solas no bastan para garantizar el pleno cumplimiento. Estos marcos suelen exigir controles organizativos más amplios, como políticas documentadas, evaluaciones de riesgos y procedimientos de respuesta ante incidentes, que van más allá del refuerzo técnico de los sistemas.
¿Desea ver cómo funciona la generación de informes de cumplimiento normativo en tiempo real? En esta charla técnica, los expertos de Tanium explican cómo elaborar informes de cumplimiento personalizados que se ajusten a los criterios de referencia del CIS, sin necesidad de combinar herramientas aisladas.
Ahora que comprendemos qué es un punto de referencia del CIS y por qué merece la pena ajustarse a él, el siguiente paso lógico es poner en práctica esas referencias.
CIS no se limita a los sistemas operativos; sus plantillas de refuerzo abarcan hipervisores, bases de datos, servicios en la nube e incluso clústeres de Kubernetes. En la siguiente sección, relacionaremos los puntos de referencia con las plataformas en las que es más probable que trabaje, para que pueda identificar con precisión qué partes de su pila cuentan con una red de seguridad CIS en la que pueda confiar.
¿Qué sistemas están incluidos en los índices de referencia de CIS?
Desarrollados y revisados por pares por una comunidad global de profesionales y proveedores, estos puntos de referencia ofrecen una guía prescriptiva, paso a paso para más de 100 plantillas de configuración segura que abarcan más de 25 familias de productos de distintos proveedores.
Muchos parámetros de referencia se ajustan a los Controles Críticos de Seguridad del CIS, lo que permite a las organizaciones vincular sus configuraciones con objetivos de seguridad más amplios.
A continuación se ofrece una visión general del tipo y el alcance de los sistemas que abarca el CIS:
- Plataformas e infraestructura en la nube: AWS, Microsoft Azure, Google Cloud Platform, Oracle Cloud
- Contenedores y orquestación: Docker, Kubernetes, OpenShift
- Bases de datos y software de servidor: Oracle, Microsoft SQL Server, PostgreSQL, servidor HTTP Apache, NGINX, VMware
- Sistemas operativos: Windows, macOS, AIX, RHEL, Ubuntu, Rocky, AlmaLinux, Amazon Linux, IBM i, IBM Z
- Dispositivos de red y seguridad: Cisco, Palo Alto Networks, Juniper, Check Point, Fortinet, F5, pfSense
- Sistemas operativos móviles: Android, iOS
- Software de escritorio y SaaS: Microsoft 365, Google Workspace
- Navegadores web: Chrome, Firefox, Safari
Tanto si está creando un clúster de Kubernetes, como si está endureciendo las reglas del cortafuegos en un Cisco ASA o reforzando la seguridad de una instalación de Windows Server, es muy probable que exista una guía de referencia del CIS lista para proporcionarle los pasos precisos para la configuración de seguridad. Esa amplitud y trazabilidad convierten a los parámetros de referencia en una práctica de seguridad fiable y preparada para auditorías en entornos híbridos y multinube.
Si los parámetros de referencia del CIS son la llave inglesa —que proporciona los medios técnicos para reforzar su nivel de seguridad—, los controles del CIS son el plano que le indica qué tornillos debe apretar, en qué orden y por qué. Mientras que los parámetros de referencia se centran en las configuraciones del sistema, los controles abarcan una gama más amplia de medidas de seguridad, entre las que se incluyen procesos como la respuesta ante incidentes, la formación de los usuarios y la gestión de los accesos.
¿Qué son los controles del CIS?
Los controles CIS v8.1 constituyen un conjunto seleccionado de 18 medidas de seguridad (frente a las 20 originales) que establecen una correspondencia entre los patrones de ataque habituales y las medidas defensivas de eficacia probada. Estos se agrupan en tres grupos de implementación (IG1–IG3), lo que permite a las organizaciones adaptar su nivel de madurez en función del riesgo y de los recursos disponibles. El IG1 se ajusta a las medidas esenciales de ciberhigiene de y suele utilizarse como referencia para las organizaciones pequeñas y medianas.
Entre los temas principales se incluyen:
- Realice un inventario y supervise todos los activos (es decir, hardware, software, servicios en la nube y SaaS). No permita que la «TI en la sombra» ( ) se convierta en «TI de los atacantes».
- Aplique líneas de base seguras (por ejemplo, los parámetros de referencia del CIS) y automatice la detección de desviaciones.
- Reduzca al mínimo los privilegios y aplique unas normas estrictas de gestión de credenciales para mitigar el 22 % de las filtraciones que aún se originan a raíz del robo o el uso indebido de credenciales, tal y como se desprende del 2025 .º Informe sobre investigaciones de filtraciones de datos de Verizon .
- Identificar y resolver las vulnerabilidades. El mismo informe sobre filtraciones de datos reveló además que el 20 % de las 2025 filtraciones se debieron a vulnerabilidades sin parchear, y que el tiempo medio para aplicar un parche es de 32 días —un plazo más que suficiente para planear un ataque eficaz, especialmente contra dispositivos periféricos y VPN no supervisados—.
- Elabore y ponga en práctica un plan de respuesta ante incidentes. Cuanto más tiempo permanezca un atacante dentro de sus sistemas, más puertas abrirá. Según IBM, el tiempo medio hasta la resolución (desde la intrusión inicial hasta la contención total) en el sector de los servicios financieros es el más prolongado, con 219 días; esto supone más de seis meses de estragos sin detectar.
Los equipos de ciberseguridad no carecen de consejos, pero muy pocos de ellos van acompañados de una guía práctica paso a paso. Los controles de seguridad críticos del CIS cubren esa laguna, abarcando todo el ciclo de vida de la seguridad, desde la configuración segura hasta la gestión continua de vulnerabilidades. La implantación de estos controles puede ayudar a las organizaciones a mitigar los ataques conocidos y a automatizar las defensas cibernéticas.
Es hora de ponerlo todo en práctica. En la siguiente sección, analizaremos ese proceso de interacción: ¿cómo se complementan los controles y los puntos de referencia para ir más allá de las «configuraciones seguras»? ¿Cómo se consigue que los aspectos relacionados con «qué» y «cómo» se conviertan en configuraciones preparadas para la auditoría en todo el entorno híbrido?
¿Por qué es importante el cumplimiento de la normativa CIS?
El CIS no es un organismo regulador, pero se utiliza a menudo para demostrar la conformidad con los marcos normativos, por lo que el cumplimiento de los criterios de referencia y los controles no es obligatorio.
No obstante, conviene tener en cuenta el CIS por al menos dos ventajas importantes:
- La incorporación fija de la configuración recomendada de CIS en materia de seguridad —basada en las mejores prácticas— en todos los sistemas operativos, dispositivos de red y cargas de trabajo en la nube elimina las oportunidades fáciles que tanto ansían los ciberatacantes.
- Los controles del CIS se corresponden con marcos de referencia reconocidos a nivel mundial, como el NIST y el PCI DSS, lo que ayuda a las organizaciones a armonizar sus medidas técnicas de protección y de seguridad con objetivos de cumplimiento más amplios.
Sin embargo, estas correspondencias por sí solas no son suficientes para estar preparados para una auditoría. Por lo general, los auditores esperan algo más que la mera conformidad: buscan pruebas concretas y verificables de la aplicación, como configuraciones de sistemas, procedimientos de respuesta ante incidentes y registros de formación de los usuarios, que demuestren que los controles no solo están definidos, sino que se aplican de forma efectiva.
Ahí es donde entran en juego los CIS Benchmarks. Al traducir cada «Control de seguridad crítico» del CIS en configuraciones concretas para todos los principales sistemas operativos, dispositivos de red y servicios en la nube, los criterios de referencia convierten las mejores prácticas abstractas en un acto reflejo.
En el momento en que aplica un perfil CIS, está realizando simultáneamente lo siguiente:
- Reducir las oportunidades de los atacantes mediante la eliminación de vulnerabilidades habituales —como parches obsoletos, configuraciones erróneas y dispositivos periféricos con protección insuficiente— que suelen ser objeto de explotación en las primeras fases de los ciberataques.
- Generar pruebas técnicas , tales como estados de configuración y líneas de base de refuerzo de seguridad que respalden marcos normativos como HIPAA, PCI DSS y NIST CSF, al tiempo que se reconoce que la plena preparación para una auditoría también requiere documentación de apoyo, como políticas, registros de formación y planes de respuesta ante incidentes.
- Crear un mapa de cumplimiento claro que ayude a los auditores a relacionar sus controles de seguridad con las normas reconocidas, lo que facilita demostrar la conformidad y la madurez.
Las ventajas económicas que conlleva el cumplimiento de la normativa CIS también son difíciles de pasar por alto. Los costes, que van desde la notificación obligatoria hasta las multas administrativas, los litigios y la pérdida de clientes, parecen tener un efecto acumulativo que puede agotar rápidamente cualquier beneficio que su organización haya podido obtener anteriormente.
Incluso con las medidas de seguridad más rigurosas, pueden pasar desapercibidos problemas de seguridad como las configuraciones erróneas y, cuando esto ocurre, suelen dar lugar a incidentes que acarrean costosas consecuencias.
Las directrices de CIS están diseñadas para reducir el riesgo de configuraciones erróneas, proporcionando orientación sobre configuraciones seguras para plataformas en la nube y otros sistemas. Aunque ayudan a resolver muchos problemas habituales, no todas las configuraciones erróneas en la nube entran dentro de su ámbito de aplicación, especialmente aquellas relacionadas con la arquitectura, la identidad o el diseño de los accesos.
Igualmente importante es el beneficio que reporta la confianza. Los clientes, las aseguradoras y los socios incorporan cada vez más cláusulas de seguridad en los contratos, no solo para garantizar el cumplimiento normativo, sino también para reducir su propia exposición al riesgo derivado de terceros.
La implementación de configuraciones reforzadas según el CIS puede ayudar a demostrar el compromiso con las mejores prácticas de seguridad, pero estas no son más que una parte de un panorama más amplio en materia de cumplimiento normativo. Los auditores y las aseguradoras suelen solicitar pruebas adicionales de la mitigación de riesgos —como la gestión de vulnerabilidades, la planificación de la respuesta ante incidentes y la formación de los usuarios— para evaluar el nivel general de seguridad de una organización.
[Lea también: ¿Qué es la gestión de riesgos? [Resumen simplificado]
Comprender la importancia del cumplimiento de las normas CIS sienta unas bases sólidas para garantizar la seguridad de los sistemas y mantener las mejores prácticas del sector. No obstante, para tomar decisiones fundamentadas sobre el marco de seguridad de su organización, es fundamental comprender en qué medida el CIS se compara con otras normas de cumplimiento y seguridad.
Hemos seleccionado dos marcos de código abierto de gran prestigio: CIS y NIST. El CIS ofrece listas de comprobación detalladas y paso a paso para el refuerzo de la seguridad de tecnologías específicas, y el NIST proporciona un marco general basado en el riesgo para ayudar a las organizaciones a decidir qué controles necesitan y por qué.
Verá que, en lo que respecta a la implementación de marcos de ciberseguridad, a menudo no se trata de una elección entre una cosa u otra. Analizaremos cuándo y dónde se combinan la política y la práctica sin que haya lagunas.
¿Cuál es la diferencia entre el CIS y el NIST?
Piense en las directrices sobre ciberseguridad como si se tratara de un espectro. Por un lado, está la estrategia: los principios y las políticas que ayudan a los líderes a decidir qué proteger y por qué. En el otro extremo se encuentran las tácticas: los ajustes paso a paso que convierten las políticas en defensas demostrables. El CIS y el NIST marcan los extremos de esa escala.
| Características | CEI | NIST |
|---|---|---|
| Objetivo | Una lista de verificación normativa que recoge los controles de seguridad críticos y los parámetros de referencia que refuerzan la seguridad de sistemas específicos desde el primer momento | Un marco de gestión de riesgos y un catálogo de controles de seguridad que le ayudan a establecer prioridades y a gestionar la ciberseguridad en toda la empresa |
| Ámbito de aplicación | Un enfoque más específico: sistemas operativos, dispositivos de red, servicios en la nube y cargas de trabajo | De carácter general y independiente de la tecnología: desde la propensión al riesgo de los directivos hasta las dependencias de la cadena de suministro |
| Ideal para | Equipos que necesitan resultados rápidos y cuantificables, especialmente departamentos de TI pequeños y medianos que cuentan con una plantilla reducida de personal de seguridad | Organizaciones consolidadas o reguladas que estén desarrollando un programa de enfoque descendente (por ejemplo, alineado con el NIST CSF 2.0 o la SP 800-53 Rev. 5) |
| Granularidad | «Cómo lograr que todo salga bien» con valores de configuración exactos y scripts que puede automatizar hoy mismo | «Cómo se traduce esto en la práctica» a nivel normativo, dejando en sus manos la selección de controles y la configuración técnica |
| Relación | El CIS publica tablas de correspondencias con el NIST SP 800-53 Rev. 5 y el Marco de Ciberseguridad (CSF), lo que garantiza la trazabilidad entre las medidas de protección tácticas y los objetivos estratégicos de gestión de riesgos. | El NIST se corresponde explícitamente con los controles del CIS, de modo que, una vez que elija una función del NIST, podrá seleccionar una medida de seguridad del CIS que se ajuste a ella para implementarla |
Por qué, en lo que respecta al cumplimiento normativo eficaz, la elección rara vez es «una cosa o la otra»
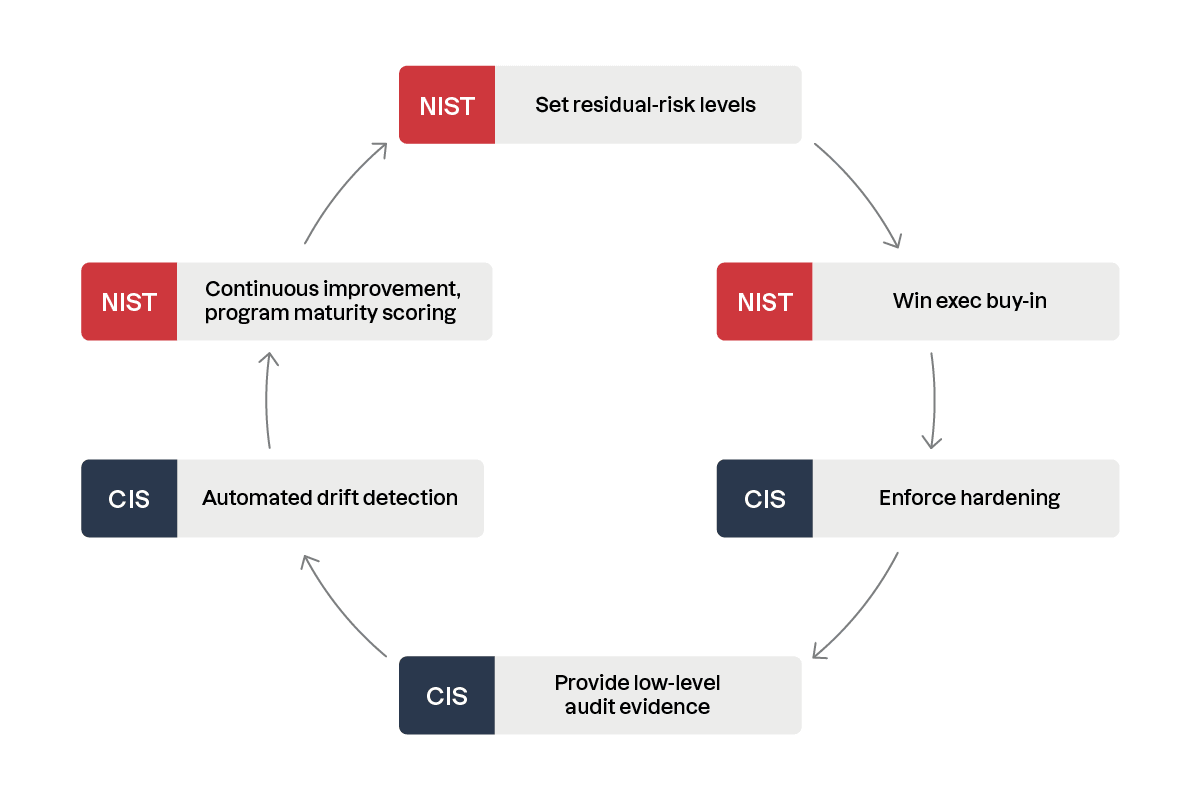
La mayoría de las estrategias de seguridad requieren una combinación de ambas. Una forma habitual de hacerlo sería:
- Comience por el NIST para identificar y clasificar los riesgos, establecer niveles aceptables de riesgo residual y conseguir el respaldo de la dirección.
- Implemente los parámetros de referencia del CIS para garantizar el refuerzo de la seguridad, cumplir con los requisitos de pruebas de auditoría de bajo nivel y automatizar la detección de desviaciones respecto a dichas referencias.
- Vuelva al NIST para la mejora continua y la evaluación del grado de madurez del programa.
Los proveedores de asistencia sanitaria, por ejemplo, suelen realizar evaluaciones del Marco de Seguridad del NIST (NIST CSF) para satisfacer a las autoridades reguladoras y, a continuación, aplican los criterios de referencia CIS en los puntos finales clínicos, donde una configuración incorrecta puede suponer una cuestión de vida o muerte.
Si necesita una hoja de ruta y un modelo de gobernanza, el NIST es su estrella polar. Si necesita tareas para la ventana de cambios de mañana, CIS es la solución más rápida. Y cuando los auditores llamen a su puerta y comprueben que sus compilaciones reforzadas se remontan claramente desde una medida de seguridad del CIS hasta un control del NIST, obtendrá lo mejor de ambos mundos: estrategia respaldada por pruebas.
[Lea también: ¿Qué es la gestión del cumplimiento normativo? Tipos y consejos para mejorar]
Ahora viene la parte divertida: convertir la teoría general en órdenes de cambio, guiones y sesiones formativas durante la hora del almuerzo que realmente marquen la diferencia en su gestión de riesgos.
¿Cómo puedo aplicar los controles del CIS en mi organización?
Los errores de configuración se multiplican en los momentos de calma que transcurren entre el momento en que «se ha puesto en marcha el servidor» y el momento en que «el servidor está protegido». Los controles del CIS cierran esa brecha antes incluso de que se produzca el primer escaneo de puertos, sin necesidad de realizar previsiones presupuestarias basadas en conjeturas.
A continuación le presentamos una guía práctica de cinco pasos para pasar de las «buenas intenciones» a una infraestructura informática consolidada:
- Haga una evaluación realista de la situación. Rápido. Analice un sistema representativo, como Windows Server, un Cisco ASA o una instancia aislada de EC2 . En cuestión de minutos, recibirá un informe con alertas en rojo que señalan cada fallo en las pruebas de rendimiento.
- Elija su IG y su alcance. CIS divide los 18 controles en tres grupos de implementación, que pueden clasificarse a grandes rasgos en dos niveles de esfuerzo:
• IG1: Medidas básicas de ciberseguridad que toda organización debería priorizar en primer lugar • IG2/IG3: Medidas cada vez más exhaustivas para superficies de ataque más amplias o normativas más estrictas
- Reforzar y automatizar. Una vez que haya identificado las deficiencias, estandarice las configuraciones seguras en todo su entorno. Utilice los kits de compilación de CIS, los objetos de política de grupo (GPO) o herramientas de gestión de la configuración como Ansible o Chef para aplicar la configuración a gran escala. Automatice la implementación siempre que sea posible para garantizar que los nuevos activos cumplan con la normativa desde el principio y se mantengan protegidos a lo largo del tiempo.
- Mida lo que realmente importa. No se puede mejorar lo que no se mide. Una vez implantados los controles, realice un seguimiento de su eficacia mediante indicadores como la cobertura de los controles, la reducción de incidentes y el tiempo necesario para su corrección. Utilice paneles de control o herramientas de cumplimiento normativo para visualizar el progreso en todos los sistemas y equipos. La evaluación periódica no solo valida sus esfuerzos, sino que también le ayuda a priorizar qué aspectos deben abordarse a continuación y demuestra el valor a las partes interesadas.
- Forme a los empleados, ya que los atacantes siguen lanzando ataques. La tecnología por sí sola no puede evitar el error humano:El 74 % de las filtraciones se deben a errores, al robo de credenciales y a la ingeniería social. Incorpore en cada implementación sesiones de formación breves basadas en situaciones reales y simulacros de phishing .
Analizar, priorizar, automatizar, medir y formar: estos cinco componentes transformarán el CIS de un simple PDF en una unidad compartida en un sistema de control dinámico que mejora de forma cuantificable su nivel de seguridad y reduce tanto los riesgos técnicos como los humanos.
Ahora que ya conoce la guía de cinco pasos, veamos cuáles son las herramientas en las que las organizaciones suelen basarse para garantizar el cumplimiento de las normas CIS. Comprender estas herramientas —y sus limitaciones— ayuda a poner de relieve por qué muchos equipos están optando por enfoques más integrados y en tiempo real que armonizan el cumplimiento normativo con las operaciones de seguridad en general.
¿Qué tipos de herramientas se suelen utilizar para garantizar el cumplimiento de la normativa CIS?
Todos los marcos de seguridad y cumplimiento —ya sean CIS, NIST , PCI DSS, HIPAA o ISO— parten de un mismo punto: la visibilidad. Antes de poder evaluar, reforzar la seguridad, corregir o demostrar cualquier cosa, es necesario que sepa qué hay en su entorno. Esto significa disponer de un inventario preciso y en tiempo real de los dispositivos y del software que se ejecuta en ellos. Sin ello, el resto de controles se asientan sobre una base inestable.
Estas categorías representan, asimismo, una curva de madurez: desde iniciativas reactivas y fragmentadas hasta un control proactivo y unificado. Las organizaciones que dependen de herramientas inconexas suelen verse obligadas a actuar a la carrera para resolver problemas urgentes, mientras que aquellas que consolidan sus capacidades pueden avanzar con mayor rapidez, confianza y resiliencia.
Tradicionalmente, las organizaciones han ido uniendo un mosaico de soluciones puntuales para aproximarse a este proceso. Estas herramientas suelen clasificarse en cinco categorías:
- Visibilidad e inventario: Antes de que pueda iniciarse cualquier evaluación o medida de cumplimiento, las organizaciones necesitan disponer de una visión completa y actualizada de su entorno. Las herramientas tradicionales de « » para la detección de activos y el inventario de software suelen funcionar de forma aislada, se basan en análisis periódicos o requieren una conciliación manual entre sistemas. Esto da lugar a puntos ciegos, datos obsoletos e inventarios incoherentes, especialmente en entornos híbridos o dinámicos. Sin una visibilidad en tiempo real de los dispositivos y las aplicaciones presentes, las organizaciones se ven obligadas a adoptar una postura reactiva, sin poder evaluar los riesgos ni aplicar controles con seguridad. La visibilidad no es solo el primer paso, sino que constituye la base de todas las demás medidas de control.
- Evaluación: Herramientas como la Herramienta de Autoevaluación de Controles CIS (CSAT) de o los escáneres de vulnerabilidades que ayudan a las organizaciones a evaluar su nivel de cumplimiento y a realizar un seguimiento de su madurez con respecto a los controles mediante la generación de paneles de control para la dirección. Sin embargo, a menudo se trata de herramientas independientes que no se integran con sistemas de telemetría en tiempo real ni con sistemas de aplicación de políticas, lo que dificulta la validación de los resultados, la detección de desviaciones o la activación de flujos de trabajo de corrección.
- Fortalecimiento de la seguridad: Las herramientas de «configuración como código» (por ejemplo, Ansible o Puppet) y los servicios nativos de la nube (por ejemplo, los paquetes de conformidad de AWS Config, o las iniciativas de Azure Policy,) permiten a los equipos integrar ajustes alineados con el CIS en su infraestructura. Estas herramientas pueden resultar muy eficaces, pero a menudo requieren una gran experiencia, son poco robustas en entornos híbridos y carecen de una validación continua. Sin visibilidad en tiempo real, resulta difícil saber si las configuraciones siguen cumpliendo con los requisitos tras su implementación.
- Corrección: Una vez identificados los riesgos o las configuraciones erróneas, el siguiente paso consiste en subsanarlos. Los enfoques tradicionales de corrección suelen implicar flujos de trabajo manuales, sistemas de gestión de incidencias o scripts cuya ejecución requiere equipos especializados. Estos métodos son lentos, propensos a errores y difíciles de ampliar, sobre todo cuando el tiempo es un factor crítico. Algunas organizaciones intentan automatizar la corrección mediante herramientas de orquestación; sin embargo, estas suelen estar desconectadas de los sistemas que detectan inicialmente los problemas. Sin una estrecha integración entre la detección y la respuesta, la corrección se convierte en un cuello de botella en lugar de una medida de protección.
Es aquí donde el cambio de una actitud reactiva a una proactiva cobra una importancia fundamental. El endurecimiento consiste en prevenir los problemas antes de que se produzcan; la corrección, en reaccionar cuando estos se producen. Un programa de cumplimiento normativo bien consolidado no se limita a reaccionar ante las desviaciones o las vulnerabilidades, sino que las anticipa y las previene mediante una aplicación continua de las normas y una visibilidad en tiempo real.
- Comprobación y presentación de informes: . Los auditores quieren pruebas. Las exportaciones de CSAT, los paneles de control de SIEM y los informes de los escáneres de vulnerabilidades pueden proporcionarla, pero conciliar esta información entre las distintas herramientas suele implicar tener que lidiar con marcas de tiempo incoherentes, discrepancias en los activos y datos aislados. ¿El resultado? Un panorama de cumplimiento normativo fragmentado que resulta difícil de defender cuando se está bajo presión.
El grado de madurez de su programa de cumplimiento está directamente relacionado con la rapidez y precisión con las que pueda avanzar a lo largo de este ciclo. Cuanto más rápido y con mayor seguridad pueda hacerlo, más resiliente será su organización.
Sin embargo, el uso de múltiples herramientas puede dar lugar a un enfoque fragmentado que, a menudo, genera retrasos operativos, aumenta el riesgo y deja lagunas importantes. Sin una integración entre los procesos clave —como la detección, la aplicación de medidas y la presentación de informes—, los equipos tienen dificultades para pasar rápidamente de la información a la acción, lo que ralentiza los tiempos de respuesta y socava la confianza en las iniciativas de cumplimiento normativo. Y cuando se produce un ataque de «día cero», la pregunta no es solo «¿Somos vulnerables?», sino «¿Con qué rapidez podemos detectarlo y solucionarlo?»
Por eso es tan importante contar con una plataforma unificada. Al integrar estas cinco capacidades en un único sistema en tiempo real, las plataformas unificadas eliminan las ineficiencias derivadas del uso de herramientas inconexas, lo que permite a los equipos actuar con mayor rapidez y confianza. Este cambio también permite a las organizaciones pasar de un cumplimiento normativo reactivo a una seguridad proactiva, mediante la automatización de las medidas correctivas sin que ello afecte a las operaciones empresariales.
| Características | Cadena de herramientas tradicional | Plataforma unificada |
|---|---|---|
| Visibilidad e inventario | Análisis periódicos, listas de activos fragmentadas, inventarios incoherentes | La detección y el inventario de activos en tiempo real como base de todos los flujos de trabajo relacionados con la seguridad y el cumplimiento normativo |
| Evaluación | Análisis manuales, exportaciones de CSAT, paneles de control estáticos | Evaluación continua mediante telemetría en tiempo real, priorización de riesgos y conocimiento del contexto |
| Endurecimiento | Configuración como código, políticas en la nube, aplicación manual | Aplicación automatizada y corrección de desviaciones en entornos híbridos |
| Remediación | Flujos de trabajo manuales, sistemas de gestión de incidencias, herramientas de coordinación inconexas | Flujos de trabajo de corrección integrados y en tiempo real, estrechamente vinculados a las reglas de detección y a la gestión de políticas |
| Verificación y presentación de informes | Registros aislados, exportaciones de sistemas SIEM y escáneres, conciliación manual | Cuadros de mando preparados para auditorías, con datos unificados en tiempo real y pruebas de cumplimiento trazables |
Las limitaciones de las cadenas de herramientas tradicionales son evidentes: están fragmentadas, son reactivas y tardan en adaptarse. Dado que los requisitos de cumplimiento normativo son cada vez más complejos y las amenazas evolucionan rápidamente, las organizaciones necesitan un enfoque más integrado e inteligente.
Aquí es donde entra en juego Tanium. Al unificar la visibilidad, el control y la respuesta en una única plataforma, Tanium permite a las organizaciones optimizar el cumplimiento normativo, reducir el riesgo y operar con confianza, rapidez y a gran escala.
Cómo contribuye Tanium al cumplimiento normativo
Tanium Risk & Compliance unifica la evaluación, la aplicación y la generación de informes en una única plataforma, lo que elimina la necesidad de combinar herramientas aisladas o de validar manualmente el cumplimiento normativo.
Nuestra plataforma evalúa continuamente los sistemas en función de los criterios de referencia del CIS mediante telemetría en tiempo real, corrige automáticamente las desviaciones y consolida las pruebas de auditoría, incluidos los inventarios de activos, el estado de cumplimiento y los cambios históricos.
Como parte de la plataforma « », la solución Tanium Autonomous Endpoint Management (AEM), «Risk & Compliance» funciona en combinación con soluciones para la detección de activos, la gestión de parches, la aplicación de configuraciones y la detección de amenazas. En conjunto, estas capacidades proporcionan visibilidad en tiempo real, priorización de vulnerabilidades y corrección optimizada, cerrando así el círculo que las soluciones puntuales tradicionales suelen dejar abierto.
Mediante la supervisión continua, la automatización de los flujos de trabajo y las integraciones profundas con socios de , Tanium permite a las organizaciones mantener el cumplimiento normativo de forma continua y desarrollar una postura de seguridad resiliente, preparada para afrontar auditorías, amenazas y cualquier otra situación intermedia.
Tanium AEM permite a las organizaciones adelantarse a los requisitos normativos en constante evolución y a las amenazas emergentes, al tiempo que reduce los gastos operativos, agiliza los flujos de trabajo de cumplimiento normativo y fomenta una mayor colaboración entre los equipos de TI, seguridad y operaciones.
Concierte hoy mismo una demostración gratuita y personalizada en para descubrir cómo Tanium ayuda a los equipos a pasar de las listas de comprobación reactivas a una seguridad en tiempo real y preparada para las auditorías.

