La gestión unificada de terminales (UEM) es un enfoque integral para gestionar dispositivos terminales desde una única consola, incluidos ordenadores portátiles, ordenadores de sobremesa, teléfonos inteligentes y tabletas. Al integrar los procesos y las herramientas de gestión en una solución centralizada, la UEM ayuda a las organizaciones a mejorar su capacidad para controlar, actualizar y proteger los dispositivos, al tiempo que reduce los costes mediante la consolidación de las herramientas necesarias y la optimización de los flujos de trabajo, al proporcionar una visibilidad y un control exhaustivos sobre los dispositivos, independientemente de dónde se encuentren.
La popularidad de la UEM refleja las crecientes exigencias de los entornos laborales actuales, en los que la gestión de diversos dispositivos desde una única plataforma se ha convertido en algo esencial a medida que las organizaciones se adaptan a la complejidad, el alcance y la velocidad de los entornos digitales.
Esto es especialmente cierto en el caso de los departamentos de TI que gestionan macrotendencias como las políticas de «traiga su propio dispositivo» (BYOD), los dispositivos del Internet de las cosas (IoT), los espacios de trabajo híbridos y las infraestructuras basadas en la nube.
En esta entrada podrá conocer con mayor profundidad la situación actual de la UEM, incluyendo su historia, las diferencias entre la UEM y otras soluciones, sus características clave y cuáles son los próximos pasos en la evolución de la gestión y la seguridad de los terminales, con el fin de ayudar a las organizaciones a abordar de forma eficaz las necesidades de los entornos actuales, las amenazas y los retos empresariales.
¿Qué es la UEM?
UEM fue la primera solución de gestión de terminales de este tipo en ofrecer una plataforma unificada en la que las organizaciones pudieran supervisar una amplia variedad de dispositivos terminales en una única vista, incluida la supervisión de terminales en diferentes ubicaciones y con distintos sistemas operativos que se conectaran a su red: desde ordenadores portátiles de la empresa con Windows o macOS, pasando por empleados remotos que consultaran su correo electrónico en smartphones Android y Apple, hasta servidores que alojaran datos corporativos importantes y funcionaran con Linux.
El software UEM surgió como respuesta a un panorama cada vez más amplio de dispositivos móviles y locales. Antes de la UEM, las organizaciones tenían que recurrir a múltiples herramientas de gestión de terminales para obtener visibilidad sobre los distintos tipos de dispositivos y, aun así, cabía dudar de hasta qué punto esas vistas eran exhaustivas.
Este mosaico de soluciones no solo dejó a los equipos de TI y de seguridad con datos incompletos, sino que también les proporcionó un control limitado sobre estos terminales y dividió aún más a unos equipos que ya trabajaban en compartimentos estancos dentro de la organización.
UEM se ha diseñado para combinar y mejorar las funciones existentes de soluciones como la gestión de dispositivos móviles (MDM) y la gestión de la movilidad empresarial (EMM). Gracias a esta capacidad única para centralizar y consolidar los procesos y herramientas de gestión de terminales, la UEM permite a las organizaciones mantener más fácilmente el estado de los dispositivos, aplicar políticas de seguridad y gestionar de forma el cumplimiento normativo en todos los dispositivos.
En la siguiente sección, conoceremos estas herramientas para dispositivos finales y por qué su combinación con otras capacidades esenciales para crear una visión unificada ha revolucionado la gestión de dispositivos finales tal y como la conocemos.
¿Cuáles son las diferencias entre MDM, EMM y UEM?
MDM y EMM son soluciones independientes diseñadas para gestionar y proteger los dispositivos móviles, pero difieren en cuanto a su alcance y sus capacidades:
- La gestión de dispositivos móviles (MDM, por sus siglas en inglés) se centra específicamente en la gestión de dispositivos móviles, como teléfonos inteligentes y tabletas. Las soluciones de gestión de dispositivos móviles (MDM) proporcionan herramientas para registrar dispositivos, configurar los ajustes, implementar aplicaciones y aplicar políticas de seguridad, con el fin de garantizar que los dispositivos móviles sean seguros y cumplan con las normas de la empresa.
Sin embargo, esta gestión a nivel de dispositivo resulta insuficiente para aquellas organizaciones que desean gestionar las aplicaciones y los datos a los que acceden los dispositivos móviles, o que necesitan funciones de seguridad más sólidas para protegerse frente a amenazas cada vez más sofisticadas o responder a ellas.
EMM
Es una evolución del MDM que incluye funciones adicionales para la gestión de aplicaciones móviles, contenidos y seguridad. Al incorporar funciones como la gestión de aplicaciones móviles (MAM), la gestión de contenidos móviles (MCM) y la detección de amenazas móviles (MTD), las soluciones EMM ofrecen un enfoque más integral para la gestión de dispositivos móviles y la seguridad de los datos.
Si bien las soluciones EMM ofrecen un mayor control sobre los dispositivos móviles y los datos a los que acceden, además de proporcionar funciones de seguridad más avanzadas que las soluciones MDM, se centran principalmente en la gestión de los terminales móviles.
La UEM ( ) es la evolución de las soluciones MDM y EMM, que surgieron para dar respuesta a la creciente necesidad de gestionar una gama más amplia de dispositivos finales desde una única plataforma. UEM lo consigue combinando y ampliando las capacidades de MDM y EMM para incluir tipos de dispositivos más allá de los móviles, y centralizando la supervisión y el control de los numerosos y diversos tipos de dispositivos con sus distintos sistemas operativos, independientemente de su ubicación —una capacidad que nunca antes se había logrado en una única solución—.
Ahora que tenemos clara su importancia para la gestión de diversos dispositivos, analicemos las capacidades específicas de las soluciones UEM. Asimismo, expondremos las limitaciones de la gestión unificada de dispositivos (UEM) tradicional y la necesidad de dar prioridad a una mejor seguridad de los terminales mediante soluciones de última generación.
¿Cuáles son las características principales de una solución UEM?
Las soluciones UEM convencionales ofrecen una serie de características y ventajas que se basan principalmente en la capacidad de transformar la forma en que las organizaciones gestionan sus dispositivos a través de una plataforma central, entre las que se incluyen:
- Supervisión integral del rendimiento: . Gracias a la gestión unificada del entorno (UEM), las organizaciones pueden garantizar que todos los dispositivos reciban el mismo nivel de atención y las actualizaciones necesarias, independientemente de dónde se encuentren. Esta capacidad resulta especialmente valiosa para las organizaciones con una plantilla distribuida u operaciones a nivel mundial.
- Optimización de procesos: Al integrar diversas herramientas y procesos de gestión en una única plataforma, la UEM reduce la complejidad que supone gestionar múltiples soluciones puntuales. Los equipos de TI ya no tienen que lidiar con distintos sistemas de gestión de terminales, lo que ayuda a las organizaciones a identificar y subsanar rápidamente las vulnerabilidades, aplicar parches e implementar actualizaciones de software que resultan fundamentales para mantener un alto nivel de seguridad.
- Apoyo a las medidas básicas de seguridad: La plataforma centralizada de UEM permite a las organizaciones garantizar numerosas medidas de seguridad fundamentales, tales como la configuración adecuada de los dispositivos, la implementación de actualizaciones de software, la aplicación de políticas de seguridad y el cumplimiento de la normativa vigente. Sin embargo, es posible que no todas las soluciones de UEM cubran íntegramente todos los aspectos necesarios para respaldar una gestión moderna de la seguridad de los puntos finales .
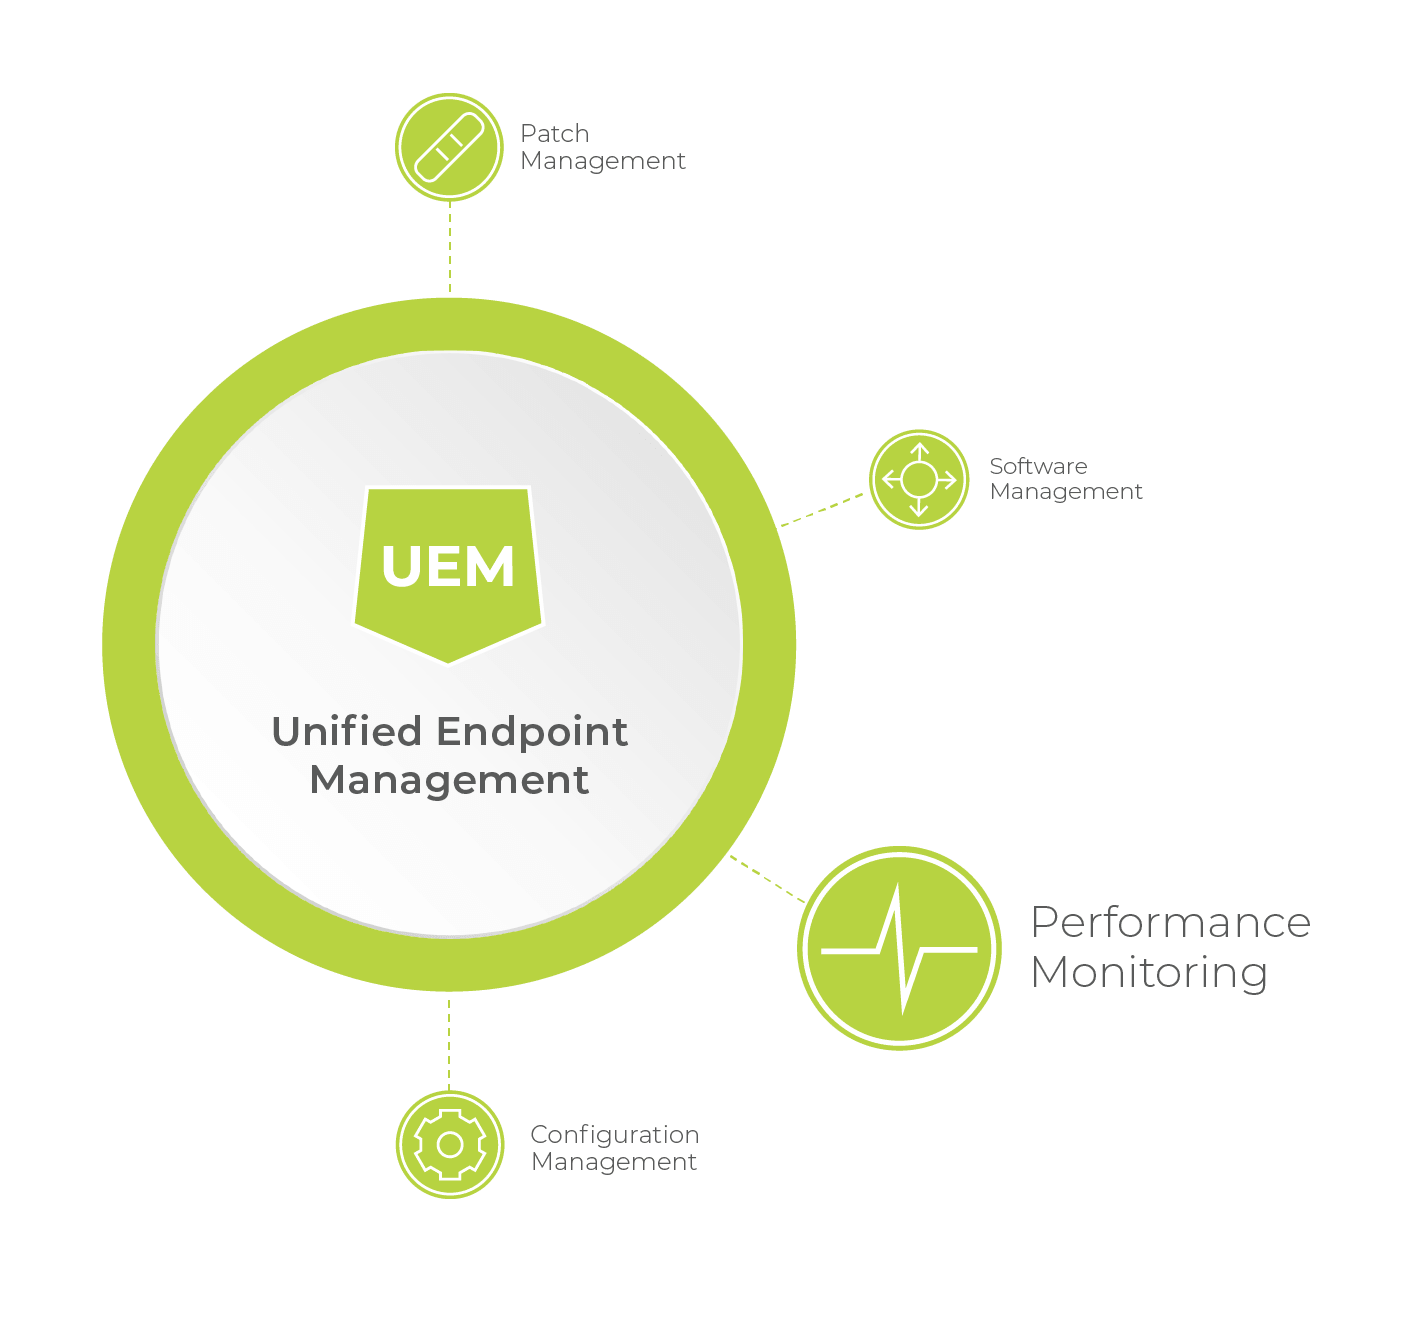
Como puede ver, el verdadero valor de UEM reside en su capacidad fundamental para combinar diversas funciones de gestión de terminales en una única solución integrada.
Si bien la UEM ha alcanzado un hito significativo al consolidar la gestión de dispositivos, en la siguiente sección analizaremos por qué las soluciones tradicionales de UEM suelen carecer de capacidades de seguridad avanzadas y, al igual que ocurrió con la UEM respecto a la MDM y la EMM, cómo podría ser la evolución de la gestión de terminales.
¿Mejora la UEM la seguridad de la empresa?
Las herramientas de UEM han revolucionado la capacidad de las organizaciones para gestionar de forma eficaz sus diversos ecosistemas de dispositivos, al centralizar las herramientas y los controles de gestión de terminales en una única solución, lo que puede contribuir a mejorar la capacidad de optimizar numerosos procesos de seguridad.
Sin embargo, es importante reconocer las limitaciones de las soluciones UEM convencionales a la hora de ofrecer funciones avanzadas de seguridad para terminales, simplemente porque el UEM no se diseñó con ese fin.
Por ejemplo, garantizar la gestión de la infraestructura en la nube supone un reto relativamente nuevo para las organizaciones actuales. Las soluciones de UEM que no cumplan estos requisitos pueden generar vulnerabilidades de seguridad debido a deficiencias en la visibilidad y el control.
Además, aunque la UEM ofrece una plataforma unificada para la gestión de dispositivos finales, es posible que las soluciones tradicionales de UEM no ofrezcan automatización y carezcan de la rapidez y la fiabilidad necesarias para responder con celeridad a las amenazas emergentes o para prevenir ataques mediante la corrección de vulnerabilidades críticas.
«. UEM seguirá evolucionando para satisfacer las exigencias cada vez más complejas de la gestión de terminales.»GigaOm, The Evolution of Endpoint Management1
Al igual que UEM, que resuelve las carencias en la visibilidad de los terminales, han irrumpido en el mercado varias herramientas de gestión de terminales más recientes — , detección y respuesta en terminales (EDR), detección y respuesta ampliadas (XDR) y, la más reciente, , gestión convergente de terminales (XEM) —, cada una de las cuales ha evolucionado para ofrecer soluciones más completas de gestión de terminales y seguridad avanzada con el fin de garantizar una protección integral frente a las amenazas en constante evolución.
Por ejemplo, las soluciones avanzadas de gestión de terminales, como XEM, están diseñadas para utilizar el aprendizaje automático y los conocimientos derivados de la inteligencia artificial con el fin de facilitar la supervisión en tiempo real, la detección basada en el comportamiento y las respuestas automatizadas para predecir y mitigar nuevas amenazas, lo que transforma la seguridad de los terminales de un enfoque reactivo a uno proactivo.
Si bien existen numerosas herramientas en el mercado para la gestión y la seguridad de los terminales —desde aquellas diseñadas para casos de uso específicos, como la detección de malware conocido en un único terminal, hasta sistemas creados para detectar y subsanar automáticamente las brechas de ciberseguridad—, a medida que avanzan la tecnología y las amenazas, las soluciones de gestión de terminales deben seguir adaptándose a los nuevos retos y basarse en la capacidad revolucionaria introducida por la UEM, que permite a las organizaciones gestionar de forma centralizada y eficaz sus diversos ecosistemas de dispositivos.
¿Es Tanium una solución de gestión unificada de terminales?
Si bien la UEM es la culminación de años de evolución tecnológica en la gestión de dispositivos de los usuarios finales, ha surgido una nueva necesidad como respuesta a la necesidad de garantizar la seguridad y el rendimiento esperado de unos entornos digitales cada vez más complejos.
Tanium ha respondido con Converged Endpoint Management (XEM), nuestra plataforma de última generación que ofrece capacidades esenciales de UEM, además de funciones cruciales de gestión y seguridad de terminales, para dar respuesta a los casos de uso más importantes a los que se enfrentan las organizaciones en la actualidad, al tiempo que garantiza un control fluido en todos los dispositivos para optimizar aún más las operaciones mediante:
- Visibilidad y control exhaustivos para reducir la superficie de ataque y permitir una respuesta y una corrección más rápidas ante las amenazas de seguridad y las interrupciones operativas
- Una plataforma única para la gestión de dispositivos y aplicaciones simplifica las tareas administrativas y reduce la complejidad operativa y los gastos (por ejemplo, cuotas de licencia, servidores innecesarios, etc.), al tiempo que garantiza la coherencia en toda la organización y minimiza el riesgo de incumplimientos normativos.
- Mejora la experiencia digital de los empleados (DEX) mediante la automatización de los flujos de trabajo de autoservicio, lo que permite a los empleados resolver problemas de forma rápida y eficaz, y recopila comentarios para mejorar continuamente la experiencia del usuario, proporcionando una supervisión y gestión integrales de los terminales con el fin de garantizar un entorno de trabajo digital fluido y productivo.
- Automatiza la gestión de parches para garantizar que el software cuente con las últimas correcciones de seguridad, lo que reduce el riesgo de brechas de seguridad y mejora la estabilidad y el rendimiento del sistema al corregir errores y mejorar la funcionalidad.
- Automatizar otros procesos clave, como la distribución remota de software y la configuración de dispositivos, para que los equipos puedan dedicarse a tareas más estratégicas
- Apoyar un modelo de seguridad «Zero-Trust» de en toda la empresa, garantizando el cumplimiento global de los protocolos de autenticación, los requisitos internos y normativos, así como las obligaciones de cumplimiento, con el fin de minimizar las sanciones por incumplimiento.
- Integración con socios clave para mejorar las capacidades de gestión de identidades y accesos (IAM) y herramientas de gestión de clientes, entre las que se incluyen Microsoft Intune para MDM y MAM, con el fin de garantizar una visibilidad completa de todos los terminales y permitir una detección y corrección más rápidas de las amenazas, al proporcionar datos en tiempo real y vistas completas del entorno de TI
[Descubra nuestras integraciones con socios]
El futuro de la gestión unificada de terminales (UEM): la gestión unificada de terminales de próxima generación
Siempre se ha esperado que los departamentos de TI hagan más con menos —lo que incluye el seguimiento, la protección, la actualización y la ejecución de otros procesos críticos de gestión del ciclo de vida de los terminales, como la incorporación, el aprovisionamiento, el desaprovisionamiento y la aplicación de parches— de forma rápida en decenas o cientos de miles de dispositivos (y esta cifra no deja de crecer).
Si bien las expectativas no han cambiado, lo que sí ha cambiado es la creciente dispersión de la plantilla, el creciente número de ciberatacantes que utilizan inteligencia artificial y la proliferación de terminales y servicios de aplicaciones, tanto gestionados como no gestionados, todos ellos dispuestos a poner a prueba y a desestabilizar las capacidades de las soluciones convencionales para terminales, como UEM.
A medida que crece la demanda de una mayor seguridad y gestión de los dispositivos finales, las soluciones tradicionales de UEM deben volver a evolucionar.
La gestión autónoma de terminales (AEM) es el futuro de la gestión de terminales. AEM integra en sus soluciones de supervisión y protección de terminales automatización avanzada y análisis basados en inteligencia artificial para simplificar la gestión de dispositivos y mejorar la seguridad, reduciendo las posibles vulnerabilidades, optimizando las operaciones y generando valor empresarial.
Tanium se sitúa a la vanguardia de esta transformación gracias a nuestro marco AEM, que permitirá a las organizaciones mantener una visibilidad y un control continuos sobre sus entornos de terminales. Este marco permite a las organizaciones establecer políticas corporativas, definir normas de gobernanza y las autorizaciones necesarias, así como tomar decisiones en función de su nivel de comodidad con respecto a la autonomía.
La convergencia entre la gestión de terminales, la seguridad y la información en tiempo real se plasma en la solución Tanium XEM, que ofrece una plataforma integral para gestionar y proteger todos los terminales. Este enfoque integrado va más allá de la gestión unificada de entornos (UEM) tradicional, ya que ofrece una solución proactiva, inteligente y automatizada que se adapta a las necesidades cambiantes de los entornos informáticos modernos.
1https://gigaom.com/2024/01/30/the-evolution-of-endpoint-management/
La ventaja de Tanium radica en nuestra capacidad para proporcionar datos e información en tiempo real a través de Tanium XEM, con el fin de formular recomendaciones y automatizar acciones basadas en análisis de inteligencia artificial, índices de éxito de otras empresas del sector y umbrales de riesgo de los clientes.
Para obtener más información sobre el futuro autónomo de la gestión convergente de terminales, visite o póngase en contacto con nosotros para solicitar una demostración personalizada en.

