Ir al contenido principal

Blog

Blog

Póngase al día con las noticias de la industria, el liderazgo intelectual, los anuncios y más de Tanium.

Historias destacadas

Centro de suscripción de Tanium

Obtenga resúmenes de Tanium directamente en su bandeja de entrada, incluidos los últimos liderazgos intelectuales, noticias de la industria y mejores prácticas para la seguridad y las operaciones de TI.

Suscribirse ahora

Último

Logotipos de Tanium y ServiceNow

Dos nuevos conectores de gráfico de servicio para Tanium Atlas llevan la sincronización delta a su CMDB de ServiceNow, enviando solo datos de endpoint nuevos y modificados.

Hunter gana: HuntIQ Tradecraft es su nueva biblioteca de búsqueda

La serie Hunt o be Hunted cuenta las historias de caza. HuntIQ Tradecraft, ahora en vivo en el Centro de Recursos de Tanium, le brinda los manuales para ejecutarlos usted mismo.

La búsqueda de nuestras propias vulnerabilidades primero: el compromiso de seguridad de IA de Frontier de Tanium

Tanium está utilizando modelos de IA fronteriza para buscar vulnerabilidades en su propio software antes de que cualquier otra persona pueda hacerlo. Esto es lo que estamos aprendiendo y por qué los clientes deben esperar más avisos y parches de seguridad.

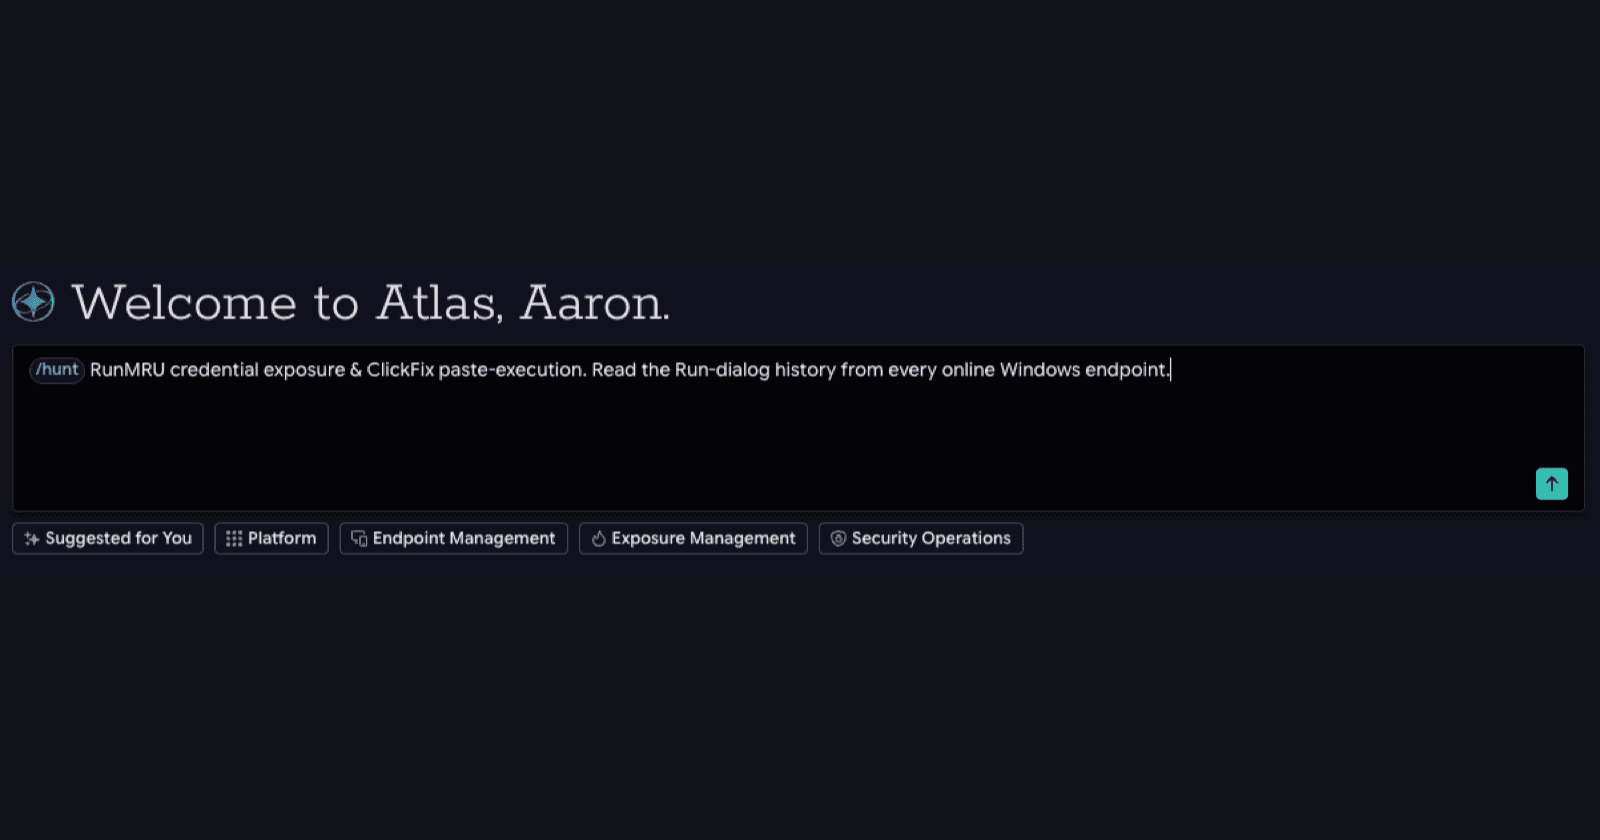
La barra de indicaciones de Tanium Atlas con un comando de exposición de credenciales RunMRU de búsqueda de barras diagonales ingresado

Un libro de estrategias de caza diseñado para ClickFix buscó comandos pegados y encontró una credencial de trabajo en un portal de terceros.

La barra de indicaciones de Tanium Atlas con un comando FalconFlank de búsqueda de barras diagonales ingresado

Dentro de las 48 horas del lanzamiento del exploit de FalconFlank, Tanium HuntIQ construyó siete detecciones de comportamiento y una sola indicación de búsqueda de Atlas para atrapar a los atacantes que convierten a CrowdStrike en una limpieza privilegiada de Falcon. Vea cómo Tanium Atlas barre toda una flota de Windows para la exposición en aproximadamente un minuto.

Día cero de ShieldBreak Windows Defender

Descubra cómo Tanium HuntIQ convirtió un día cero de Windows Defender en una mitigación probada antes de asignar un CVE.

Análisis de mercado: un dedo señala gráficos financieros en una pantalla táctil

El BCE exige a los bancos bajo su supervisión directa —las entidades denominadas «significativas»— un plan de acción frente a los ciberataques impulsados por IA. Sin embargo, no pide un documento estratégico, sino la demostración de una capacidad operativa.

CVE-2026-65400: derivación de autenticación crítica de macOS Screen Sharing

CVE-2026-65400 es una vulnerabilidad previa a la autenticación en el daemon de Screen Sharing de macOS (pantalla compartida) que permite a un atacante de red autenticarse sin credenciales válidas y obtener la ejecución remota del código a nivel raíz. Apple corrigió la falla el August 6, 2026, en macOS Tahoe 26.6.1, Sequoia 15.7.9 y Sonoma 14.8.9, pero después de reportes de explotación activa, CISA la volvió a calificar de 7.1 a 9.8 (crítica) August 14 y la agregó al catálogo de vulnerabilidades explotadas conocidas (Conoc known Exploited Vulnerabilities, KEV) el August 18, lo que dio August 21, 2026 a las agencias federales hasta la corrección.

Chat de Atlas que muestra el selector de comandos de barra diagonal con los comandos de búsqueda, investigación y señal

Con /hunt, /investigate y /signal, Atlas convierte una interacción de chat simple en un flujo de trabajo guiado de SecOps basado en el estado de punto endpoint en vivo.

Imagen de la explosión de día cero de ShieldBreak

Una prueba de concepto pública llamada ShieldBreak omite completamente el parche de Microsoft para la falla de aumento de privilegios de Windows Defender conocida como RoguePlanet (CVE-2026-50656, CVSS 7.8), lo que permite que un atacante que ya tiene ejecución de código local alcance una shell a nivel SYSTEM en Windows 11 25H2 y Windows Server 2025 con una tasa de éxito informada del 100 %. Ninguna corrección de Microsoft cierra actualmente esta derivación. Implemente la mitigación provisoria en el tablero de control de Guardian y busque los indicadores de explotación asociados hasta que se envíe uno.

Imagen de un grupo de profesionales mirando la pantalla de una computadora portátil
Búsqueda de amenazas guiadas por agentes en Tanium Atlas que muestran clústeres de alerta coordinados de Threat Response y las próximas acciones recomendadas por IA

Agentic SecOps cambia el modelo operativo: con Tanium Atlas, los equipos de seguridad pueden dirigir el trabajo en lenguaje natural, razonar sobre los datos de endpoint en vivo y mantener a los seres humanos en control.