Incluso antes de que la pandemia obligara a millones de trabajadores a trabajar desde casa con sus ordenadores portátiles, de sobremesa y tabletas, lo que les exigía conectarse de forma remota a las redes corporativas, los equipos de seguridad informática ya se enfrentaban a dificultades debido a la complejidad de las redes.
Ahora bien, mientras las grandes empresas retrasan la vuelta a la oficina , se adaptan a modelos híbridos a largo plazo o, sencillamente, van tanteando el terreno, esos equipos se enfrentan a una crisis existencial: intentar lograr una visibilidad de la red en tiempo real.
Uno de los principales retos de esta lucha será el cumplimiento de la normativa en materia de protección de datos, especialmente tras las masivas violaciones de seguridad informáticas que han afectado a empresas, administraciones públicas y servicios públicos.
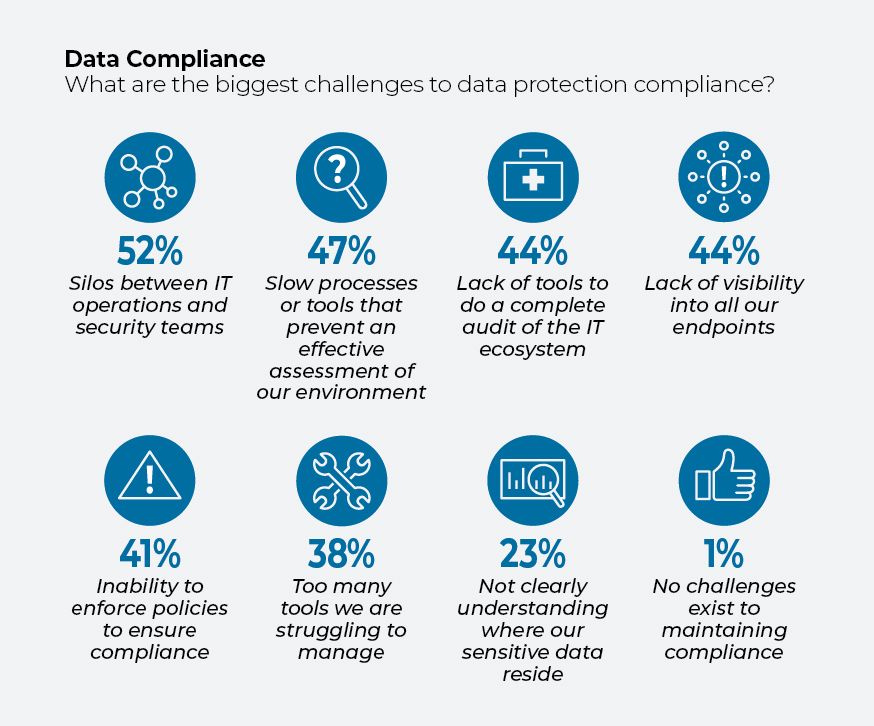
Según una nueva encuesta realizada por la consultora IDG Connect a 308 responsables de la toma de decisiones en materia de TI de todo el mundo, entre los mayores retos para el cumplimiento normativo se encuentran los silos de datos , la falta de comunicación entre los equipos de operaciones de TI y de seguridad (52 %), los procesos lentos o las herramientas que impiden una evaluación eficaz del entorno de TI (47 %) y la falta de visibilidad sobre todos los dispositivos finales que se conectan a la red (44 %).
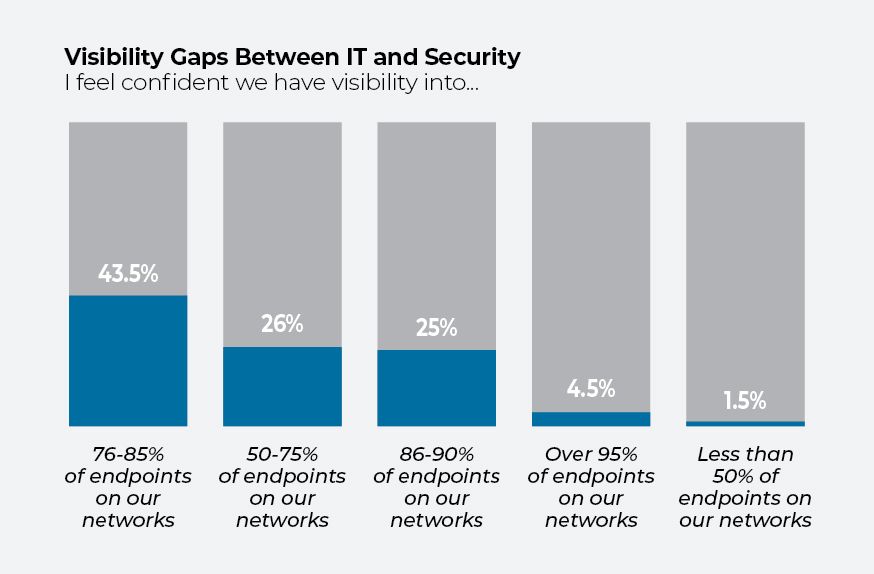
Al mismo tiempo, solo el 30 % afirmó tener confianza en su capacidad para supervisar más del 85 % de sus terminales, según la encuesta que IDG realizó para Tanium entre responsables de TI de empresas con entre 1,000 y 25,000 trabajadores.
Esto significa que hay muchas empresas que desconocen qué hardware y software utilizan o qué nivel de seguridad ofrecen.
Lo que a menudo dificulta la visibilidad es la proliferación generalizada de herramientas de « »: capas y capas de herramientas nuevas y antiguas que, con frecuencia, están obsoletas, en desuso o son incapaces de comunicarse entre sí. De hecho, el 38 % de los encuestados afirma que dispone de demasiadas herramientas y que les cuesta gestionarlas.
A continuación se presentan cinco gráficos que explican las conclusiones principales de la encuesta.
Obstáculos para el cumplimiento normativo
Cumplir con la normativa en materia de protección de datos ya es de por sí complicado, pero la situación se complica aún más debido a la existencia de flujos de trabajo aislados entre los equipos, la falta de herramientas adecuadas y una visibilidad adecuada de los activos.
Los encuestados señalaron que la persistencia de los compartimentos estancos (52 %) entre los equipos de seguridad y de operaciones de TI constituye el principal reto a la hora de cumplir con la normativa en materia de protección de datos. Lo que dificulta la colaboración no es que las personas se nieguen a comunicarse o sean incapaces de hacerlo. Se trata de los resultados de datos difíciles de comparar procedentes de herramientas y fuentes de datos aisladas. Lo que ambas partes necesitan es una única fuente de información fiable y común.
Además, casi la mitad de los encuestados afirma que sus procesos o herramientas son demasiado lentos, lo que impide una evaluación eficaz de los riesgos, mientras que el 44 % señala que la falta de visibilidad sobre los dispositivos finales —como ordenadores portátiles, teléfonos e impresoras— está obstaculizando sus esfuerzos. Alrededor del 38 % simplemente se ve desbordado por el exceso de herramientas.
La perspectiva de las tecnologías de la información y la perspectiva de la seguridad
La escasa visibilidad que tienen los equipos de TI sobre el inventario de activos plantea una situación alarmante. IDG ha constatado que solo el 30 % de los encuestados se mostraba seguro de la capacidad de su organización para supervisar más del 85 % de los terminales de .
Esta percepción varía entre los equipos de TI: tres de cada 10 profesionales de la seguridad afirman estar seguros de que su empresa tiene visibilidad sobre el 75 % de los terminales, mientras que solo el 22 % de los profesionales de operaciones de TI coinciden en que la visibilidad es tan baja.
Los equipos de operaciones de TI también parecen mostrarse más seguros en otros aspectos. Dos tercios de los encuestados del ámbito de las operaciones de TI consideran que el riesgo que supone el teletrabajo supone un reto, frente al 75 % de los profesionales de la seguridad informática.
Aislamiento de los activos tóxicos
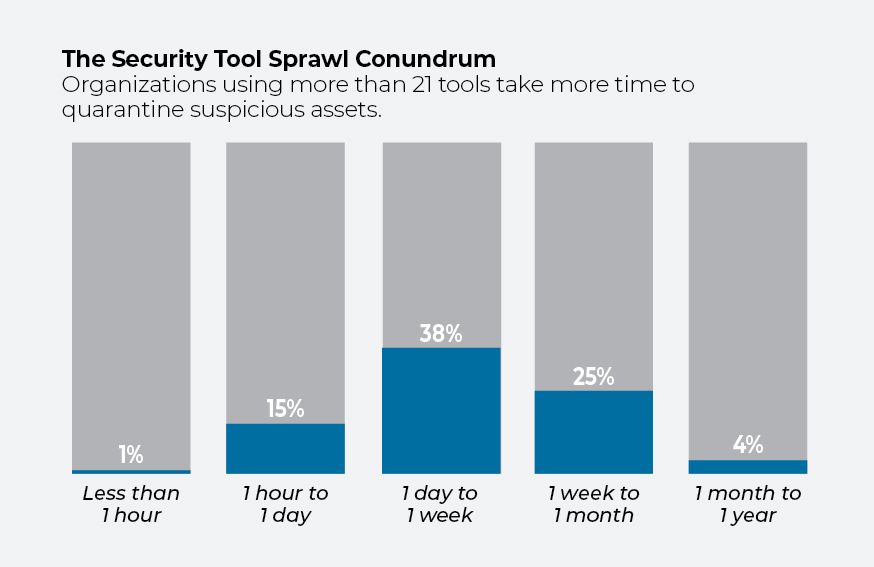
Según la encuesta, el porcentaje de organizaciones capaces de poner en cuarentena activos sospechosos en un plazo medio de un día es de apenas el 30 %, mientras que el 43 % tarda hasta una semana y otro 28 % tarda más de una semana. Si bien el 90 % de los encuestados opina que incorporar más herramientas de seguridad hace que una organización sea más segura, los malos resultados de las empresas con una proporción de herramientas elevada ponen en duda la veracidad de esta opinión.
[Lea también: Ciberseguridad federal: la abundancia de herramientas puede resultar contraproducente]
En el caso de las empresas con 20 herramientas o menos, un tercio tarda un día o menos en poner en cuarentena un activo, frente al 16 % de las empresas con más de 21 herramientas. Las organizaciones que cuentan con más herramientas también se muestran menos seguras de su capacidad para detectar una filtración. El 34 % de los encuestados de las organizaciones que utilizan entre 21 y 30 herramientas afirma tener confianza en su capacidad para detectar infracciones en tiempo real, frente al 42 % de las organizaciones que utilizan un número menor de herramientas.
Evaluación de riesgos
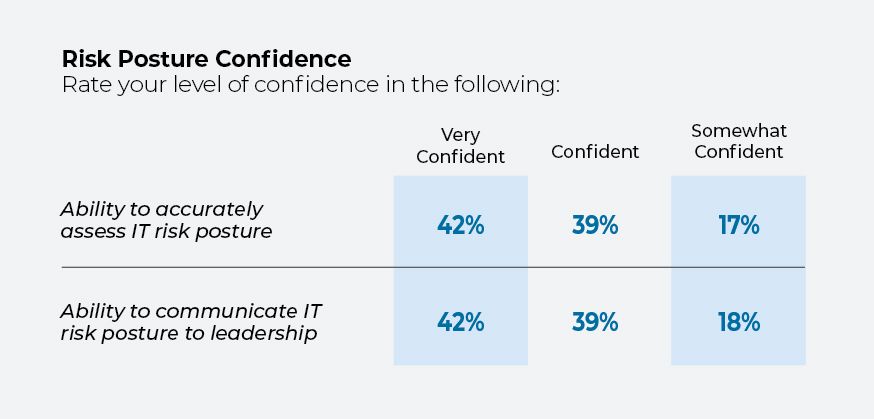
A pesar de los retos a los que se enfrentan los profesionales de las tecnologías de la información a la hora de obtener visibilidad de sus sistemas y sacar el máximo partido a herramientas de seguridad como (aplicación de parches), (gestión de vulnerabilidades) y (configuración de), más del 80 % de los encuestados afirman sentirse seguros o muy seguros respecto a la capacidad de sus equipos para evaluar la situación de riesgo de la empresa y comunicársela a la alta dirección.
Sin embargo, la encuesta reveló que los altos responsables de TI (directores de sistemas de información, directores técnicos y directores de seguridad) tienden a mostrarse menos seguros respecto a las evaluaciones de riesgos de su organización.
Las prioridades de cara al futuro
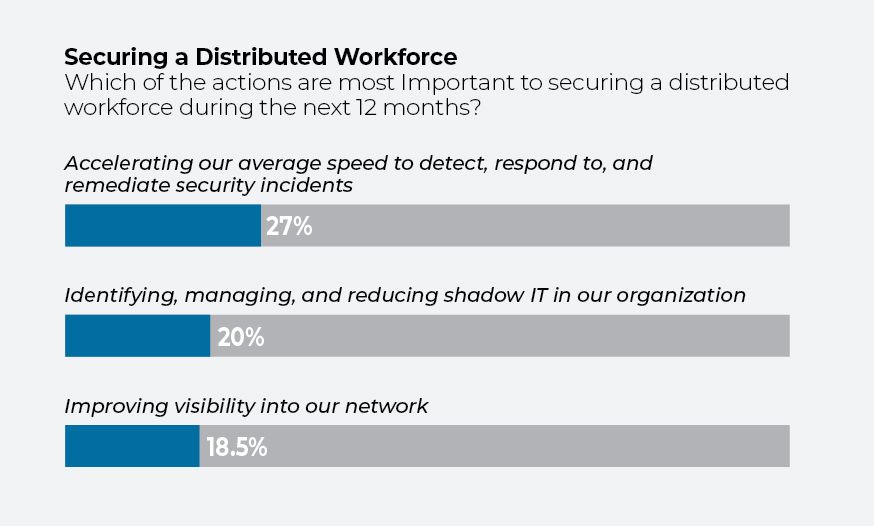
Es tranquilizador constatar que los responsables de TI son plenamente conscientes de lo que está en juego. Al preguntarles cuál es su mayor prioridad en materia de durante los próximos 12 meses, el 27 % de los encuestados señala la necesidad de acelerar la detección, la respuesta y la corrección de las brechas de seguridad. El 20 % afirma que su mayor reto es identificar, gestionar y reducir la denominada «TI en la sombra» —es decir, el software, las aplicaciones y los sistemas que no están supervisados por el departamento central de TI—, mientras que el 18.5 % señala que mejorar la visibilidad de la red es su principal prioridad.
Y, dados los retos a los que se enfrentan sobre el terreno, los profesionales de las tecnologías de la información se han fijado metas ambiciosas. Más del 80 % está de acuerdo en la necesidad de trasladar la seguridad de los dispositivos finales a la nube, y el 89 % considera que las prácticas de « » y «zero-trust» son una prioridad.