A estas alturas, ya se ha contado en numerosas ocasiones la historia de cómo las grandes organizaciones —desde fabricantes y consultoras internacionales hasta organismos públicos— movilizaron a su plantilla durante la pandemia. Las plantillas distribuidas no solo mantuvieron su actividad, sino que ampliaron el alcance de mercado, la productividad y la innovación digital de sus organizaciones.
Se ha aclamado a los directores de sistemas de información como héroes de esta iniciativa.
Sin embargo, dado que millones de trabajadores se conectan a redes corporativas y del sector público a través de decenas de millones de dispositivos finales —ordenadores portátiles, ordenadores de sobremesa, tabletas y máquinas virtuales en la nube—, la complejidad de proteger dichos dispositivos se ha disparado. En la actualidad, el ransomware « » y otros programas maliciosos representan la mayor amenaza para la seguridad de las organizaciones. A esto le siguen los errores humanos, las amenazas internas y las vulnerabilidades de software (véase: la vulnerabilidad « Log4j »), según el nuevo «Informe sobre visibilidad de la seguridad de los puntos finales 2022 », elaborado para Tanium por Cybersecurity Insiders.
A medida que se han multiplicado los ciberataques de tipo « » contra organizaciones privadas y públicas, que han afectado a infraestructuras críticas, proveedores de software y organismos gubernamentales, los líderes empresariales y tecnológicos han tenido dificultades para mantener su resiliencia. La reciente directiva de la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA), publicada en , en la que se ordena a todos los organismos federales que corrijan unas 300 vulnerabilidades de software, constituye un paso crucial tanto para el Gobierno como para el sector privado, que acude a él en busca de orientación.
La nueva encuesta, en la que se ha consultado a 345 profesionales de la ciberseguridad, pone de relieve qué aspectos funcionan y cuáles no en materia de seguridad de los datos en los dispositivos finales. Los gráficos que figuran a continuación ilustran los retos y las soluciones para los responsables de las áreas organizativa, empresarial, tecnológica y de seguridad.
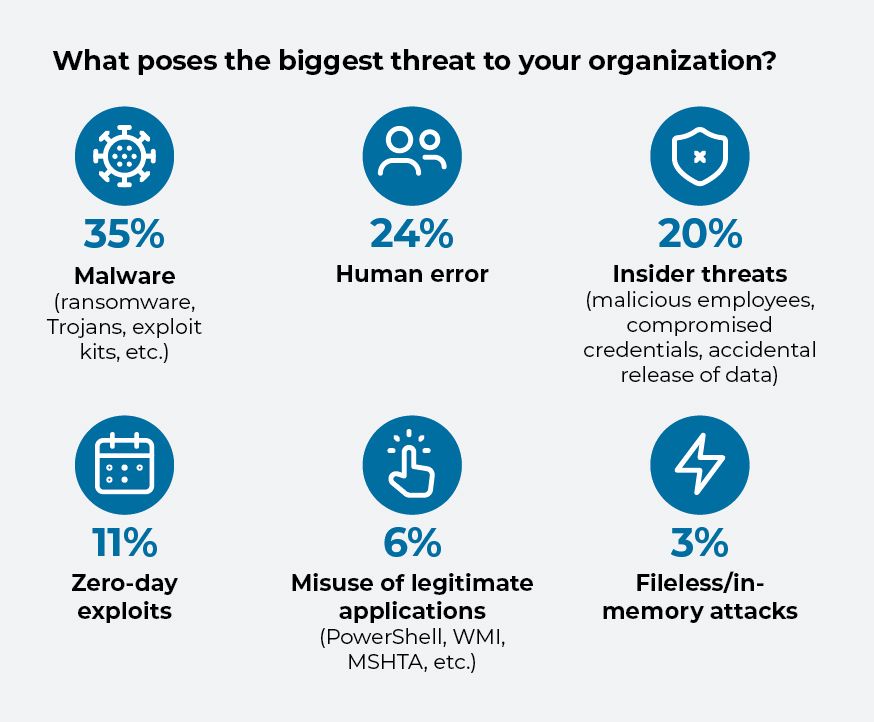
Hackers, encouraged by the yawning attack spaces created by remote working and distributed endpoints, have made 2021 the year of ransomware, seizing network assets and demanding cash for their return. Más de un tercio de los encuestados señala el malware y el ransomware como las mayores amenazas para la seguridad de su empresa.
Las amenazas de menor gravedad, aunque no por ello menos importantes, son las derivadas del error humano. Desde enviar un correo electrónico a la persona equivocada hasta perder o que le roben las contraseñas, es inevitable que las personas cometan errores por descuido, y los delincuentes están al acecho para aprovecharse de ello. Casi una cuarta parte de los encuestados señala los errores cometidos por los empleados como una de sus principales preocupaciones en materia de seguridad.
Y aunque las amenazas externas constituyen el mayor riesgo para la ciberseguridad, los peligros que acechan desde dentro también son problemáticos. Una quinta parte de los encuestados está preocupada por los riesgos que plantean los empleados poco fiables o malintencionados, que persiguen intereses personales o buscan su propio beneficio.
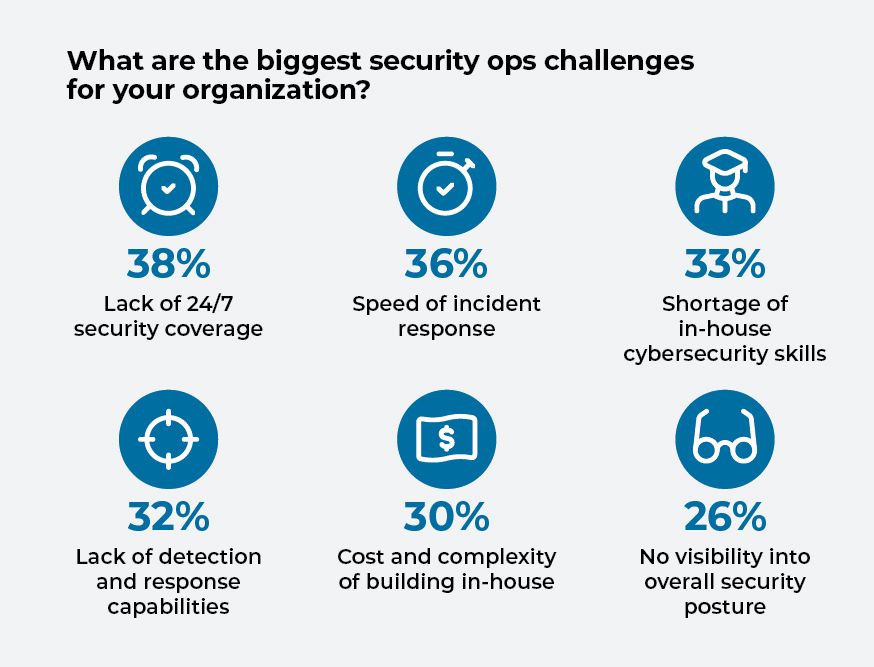
Si bien las organizaciones están preocupadas por las amenazas cibernéticas, también les preocupa su capacidad para hacerles frente. Alrededor del 36 % de los encuestados mencionó problemas con la rapidez de su respuesta ante incidentes de , y el 32 % ponía en duda sus capacidades de detección de amenazas.
Más de una cuarta parte afirma no tener una visión clara de su situación general en materia de ciberseguridad. Esto resulta problemático porque hay tres ámbitos que constituyen los pilares fundamentales de una buena ciberdefensa: no se trata únicamente de las herramientas y los procesos, sino también de las personas. Un tercio de los encuestados afirma que carece de competencias internas en materia de ciberseguridad, y el 38 % señala que su mayor reto es vigilar la ciberseguridad 24 horas al día.
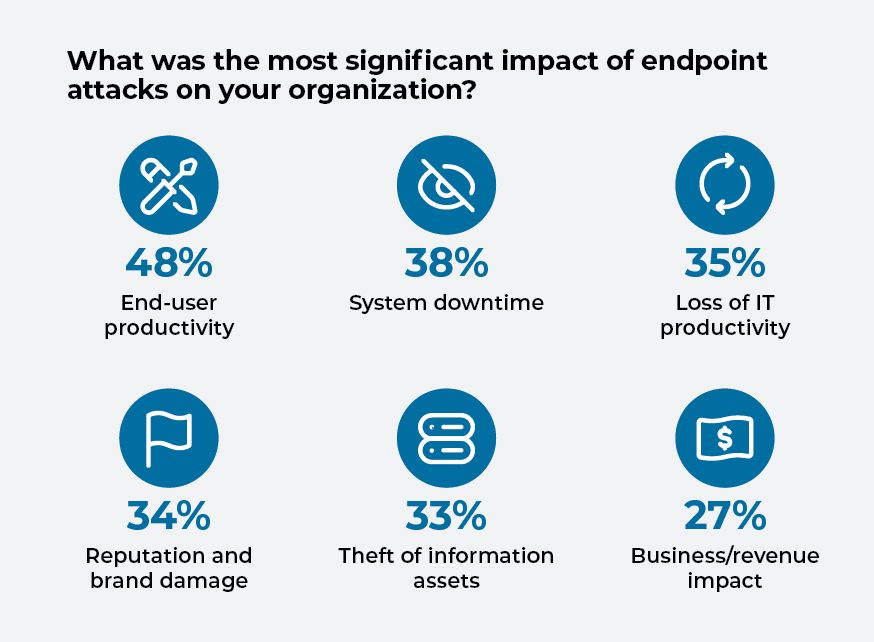
Los ataques a los terminales pueden afectar a la productividad de los usuarios finales y permitir a los piratas informáticos obtener ventaja sobre sus objetivos. Cuando la actividad de una empresa se ve interrumpida o paralizada por un ciberataque, los propietarios suelen optar por la vía más rápida para restablecer el funcionamiento de la empresa. Si se trata de un ataque de ransomware, eso suele implicar que se pague a los atacantes.
Casi la mitad de los encuestados señaló la pérdida de productividad de los usuarios finales como la principal consecuencia negativa de los ataques a los dispositivos finales. Más de un tercio mencionó el tiempo de inactividad del sistema, y una proporción similar señaló la pérdida de productividad informática y el daño a la imagen de marca.
En septiembre, la Oficina Federal de Investigación (FBI) de Estados Unidos ( ) detalló las amenazas cibernéticas a las que se enfrentan casi todas las organizaciones, desde pequeñas explotaciones agrícolas hasta grandes productores, procesadores, fabricantes, mercados y restaurantes. La agencia ha señalado que los piratas informáticos se aprovechan de las vulnerabilidades de las redes para robar o bloquear datos y cifrar sistemas, especialmente en sectores empresariales que «dependen cada vez más de las tecnologías inteligentes, los sistemas de control industrial y los sistemas de automatización basados en Internet».
[Lea también: 6 consejos para proteger a su organización frente al aumento de la ciberdelincuencia]
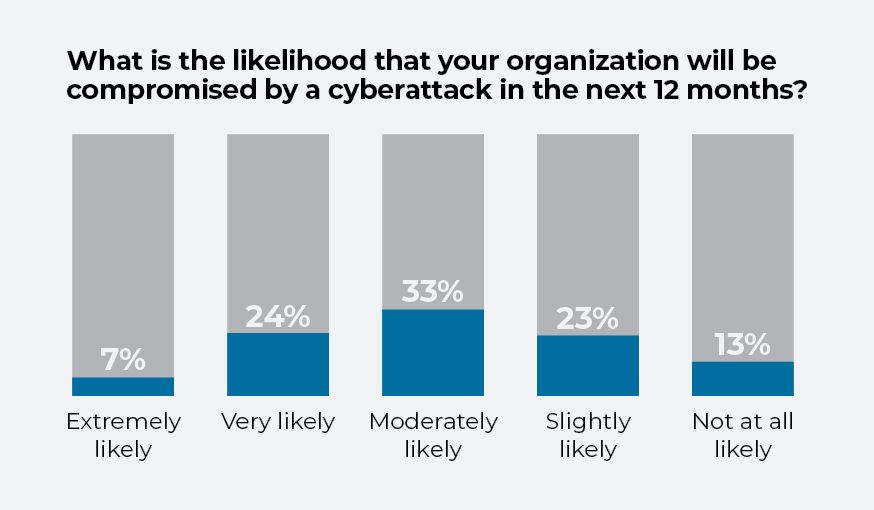
Casi todas las organizaciones son conscientes de las amenazas. Un tercio de los encuestados afirma que el riesgo de que su organización sufra un ataque en los próximos 12 meses es «moderadamente probable». Una cuarta parte considera que una brecha de seguridad es «muy probable», mientras que el 7 % califica ese riesgo como «extremadamente probable».
La aplicación periódica de parches de seguridad del software de es fundamental para la ciberseguridad. Sin embargo, tan importante como detectar los fallos es la rapidez con la que se aplican los parches. El teletrabajo ha dado lugar a redes más amplias y a mayores necesidades de aplicación de parches: los trabajadores utilizan una gran variedad de dispositivos para acceder a las redes y los servicios de la empresa desde ubicaciones nuevas y diversas. La gestión precipitada de los parches también entraña riesgos. La aplicación de actualizaciones de parches con defensas cibernéticas deficientes constituye un punto de entrada muy rentable para los ciberdelincuentes.
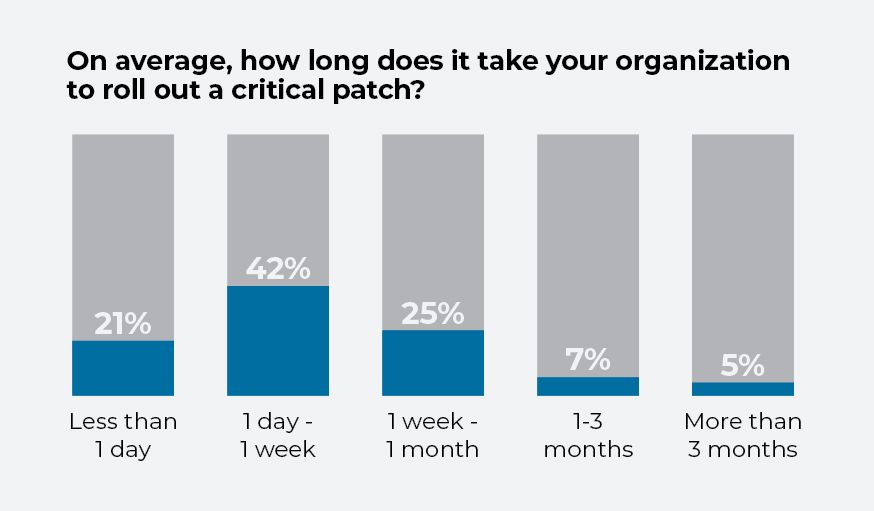
Según la encuesta, el plazo más habitual para la aplicación de parches oscila entre un día y una semana, y el 42 % de los encuestados afirma que los aplica dentro de ese plazo. Alrededor del 37 % afirma que tarda más de una semana en aplicar los parches, mientras que una quinta parte tarda menos de un día. Sin embargo, incluso dedicar un día a aplicar los parches puede permitir que los piratas informáticos provoquen perturbaciones masivas con daños duraderos.
Si un ciberdelincuente o un Estado se introduce en la red de una organización, limitar su movimiento constituye la siguiente línea de defensa fundamental. Las organizaciones pueden implementar herramientas para detectar actividades sospechosas en sus redes y aplicar estrategias para bloquear el movimiento lateral, por ejemplo, restringiendo los derechos de administrador y ajustando las configuraciones de red .
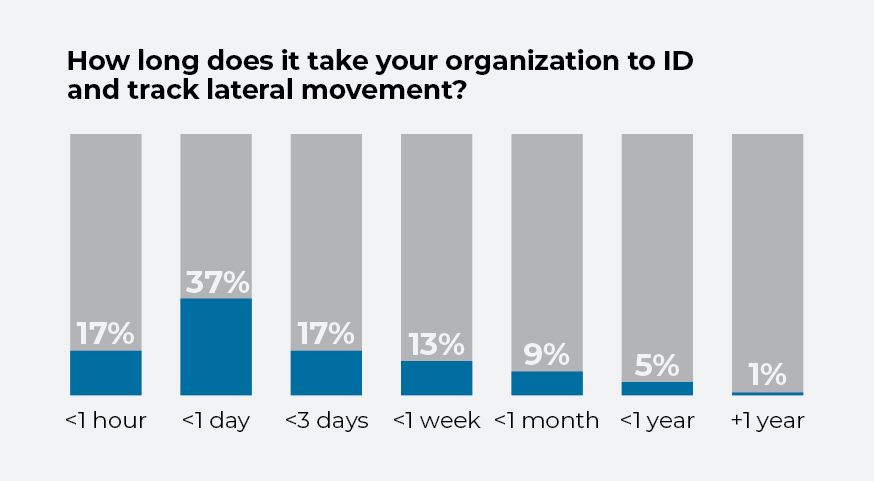
La respuesta en tiempo real es fundamental para estas iniciativas. Más de un tercio de los encuestados afirma que les lleva menos de un día detectar y realizar un seguimiento de los movimientos laterales. Alrededor del 17 % afirma que les lleva menos de una hora, mientras que el 17 % afirma que les lleva menos de tres días.

