Una de cada cuatro empresas ha sufrido un ataque a la cadena de suministro en los últimos 12 meses, y a los profesionales de las tecnologías de la información les preocupa que la situación no mejore en el 2022.
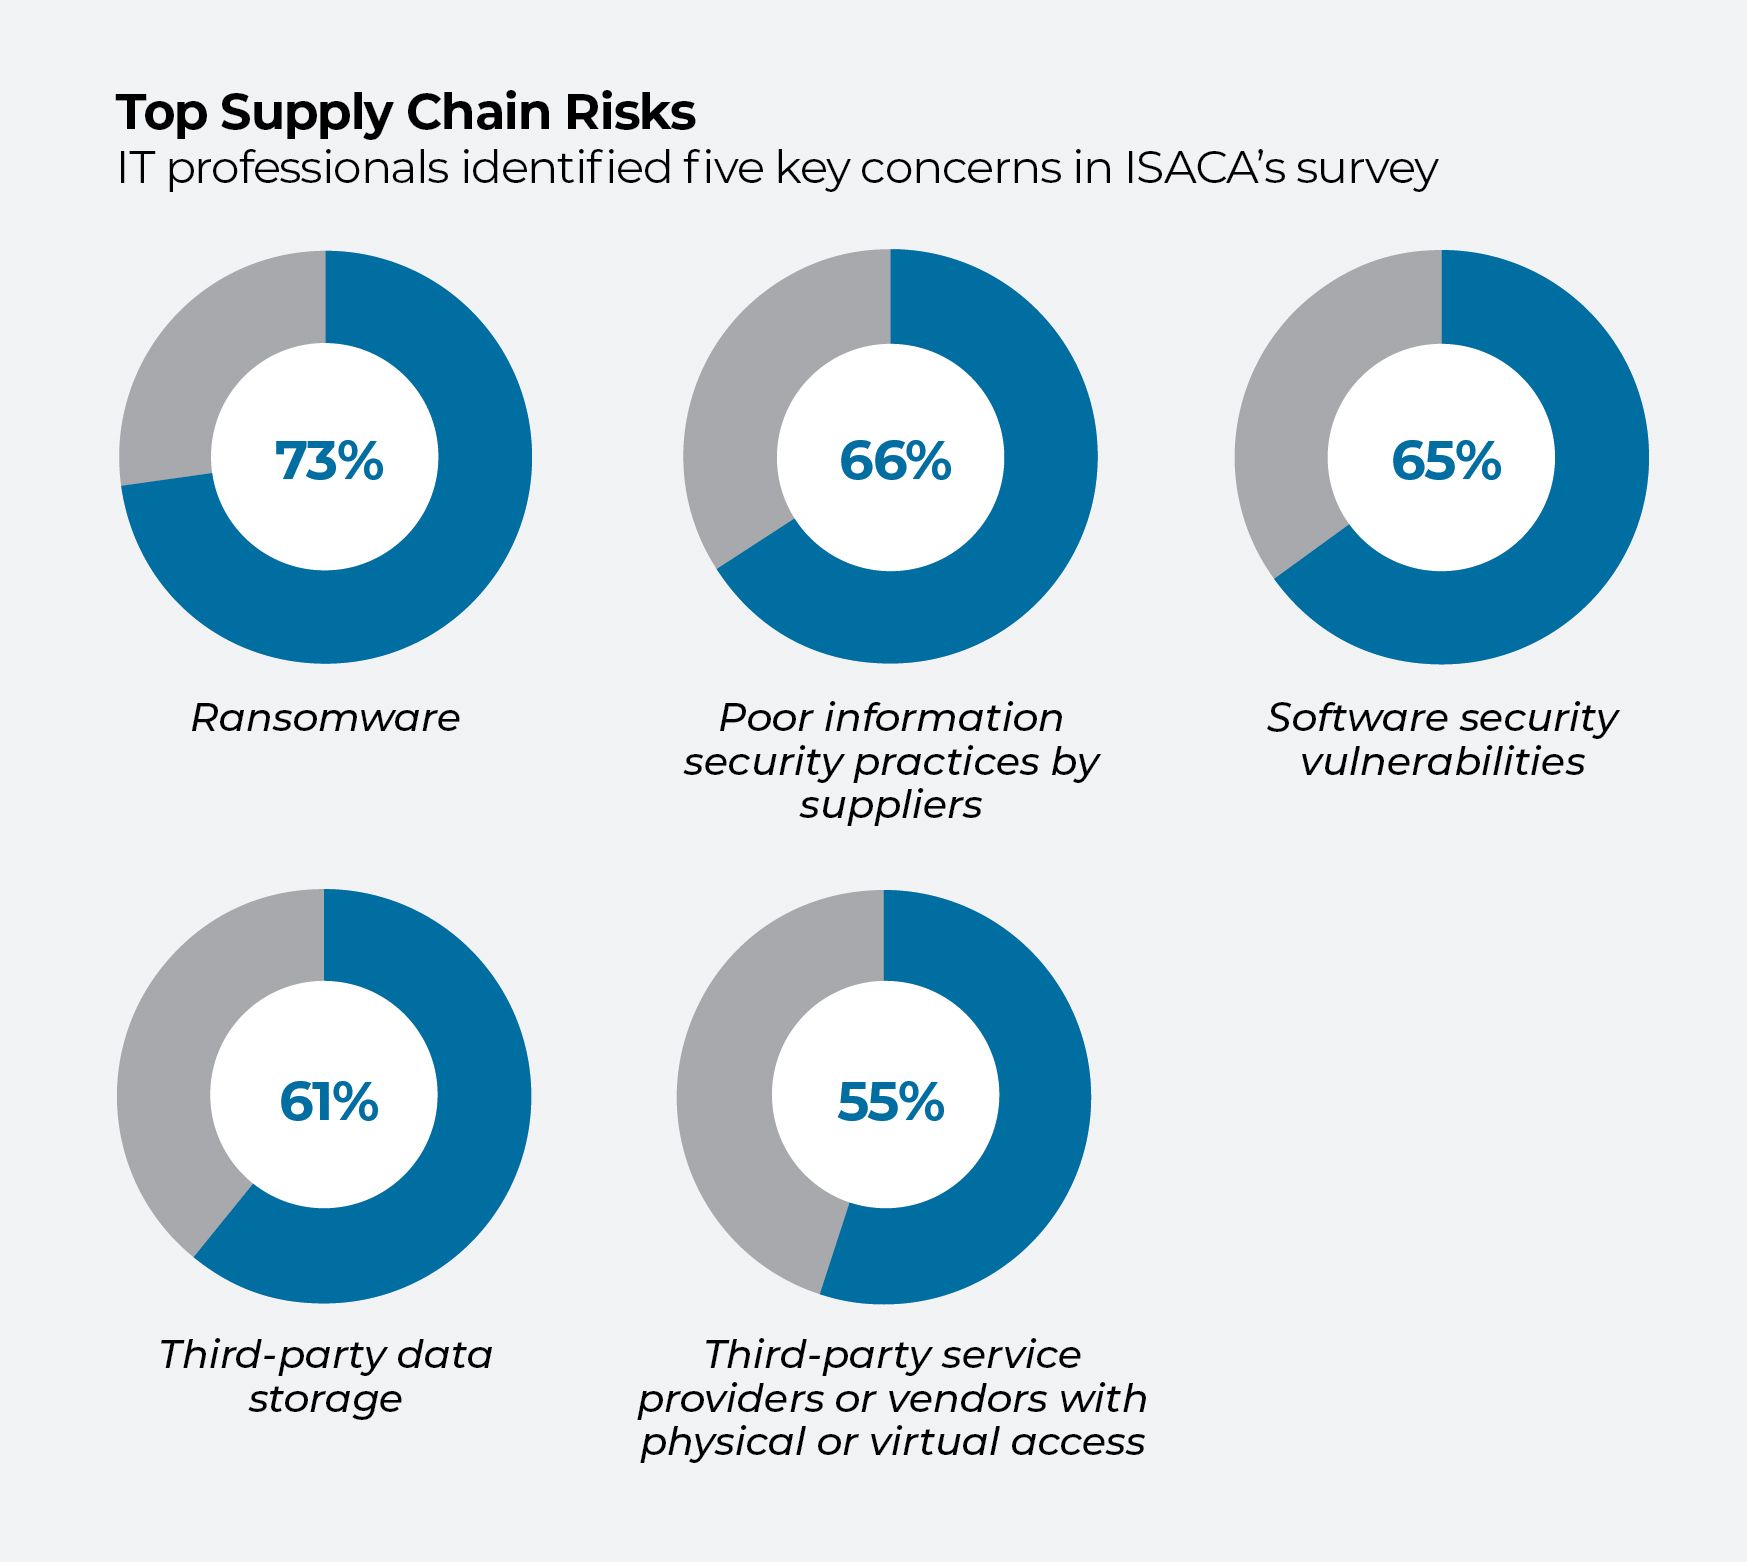
Este panorama tan sombrío se desprende de una encuesta recientemente publicada por « » ( ), realizada por la Asociación de Auditoría y Control de Sistemas de Información (ISACA) a más de 1,300 profesionales de las tecnologías de la información de todo el mundo. Más de la mitad de los encuestados afirmaron que esperan que el número de ataques informáticos a la cadena de suministro de se mantenga igual o empeore este año.
De los encuestados, el 39 % afirmó que su empresa no cuenta con un plan de respuesta ante incidentes de establecido con los proveedores en caso de ciberataque, y el 53 % señaló que no lleva a cabo análisis de vulnerabilidades ni pruebas de penetración en sus proveedores. En total, el 84 % afirmó que la cadena de suministro de su organización necesita una mejor gestión.
Rob Clyde, un veterano del sector, que anteriormente ocupó el cargo de presidente del consejo de administración de ISACA y fue director de tecnología de Symantec, calificó los resultados de la encuesta de «un poco alarmantes». La buena noticia es que las empresas han comenzado a prestar más atención a la seguridad de la cadena de suministro desde el ataque informático a SolarWinds —del que se informó por primera vez en December 2020— y desde el aumento del teletrabajo durante la pandemia.
El aspecto positivo: «La mayoría de las grandes organizaciones cuentan con un CISO», afirma Clyde. «De hecho, la mayoría de los consejos de administración se reúnen periódicamente para tratar temas de ciberseguridad, algo que no ocurría hace cinco o seis años».
La ciberdelincuencia a la que se enfrentan las empresas
El reto radica en que los piratas informáticos a título individual, las redes de delincuencia organizada y los Estados más avanzados suelen actuar en paralelo. El ciberataque a SolarWinds se ha atribuido a unos piratas informáticos, respaldados por los servicios de inteligencia rusos, que lograron introducir software malicioso en una actualización rutinaria del código destinado a supervisar las redes de los clientes. Se estima que unas 18,000 empresas y organismos públicos podrían haberse visto afectados por el ataque.
«Vivimos en un mundo en el que, en realidad, la tarea del atacante es mucho más sencilla: [Les] basta con encontrar una vía de acceso.»Rob Clyde, expresidente del consejo de administración de ISACA
Según Clyde, al disponer de amplios recursos, los delincuentes son aún más innovadores a la hora de infiltrarse profundamente en la cadena de suministro de una empresa. Pueden contratar a un desarrollador que ya trabaje en una empresa de software para que introduzca código malicioso, o intentar que contraten a su propio pirata informático en dicha empresa. Sus laboratorios pueden llevar a cabo simulacros de ataques contra todos los productos de ciberseguridad de última generación disponibles en el mercado.
«Vivimos en un mundo en el que, en realidad, la tarea del atacante es mucho más sencilla: [Les] basta con encontrar una vía de acceso», afirma Clyde. Los profesionales de la ciberseguridad, por el contrario, deben estar atentos a todas las vías posibles que alguien pudiera aprovechar y diseñar formas de prevenir cualquiera de ellas.
Esta tarea se ha visto complicada por el auge del teletrabajo durante la pandemia, lo que ha incrementado considerablemente el número de dispositivos conectados a la red de una empresa desde el exterior. La pandemia ha acabado con la idea de que un cortafuegos impenetrable pudiera proteger a una empresa.
Reforzar sus defensas
Las prácticas básicas de ciberseguridad de —incluidos los inventarios de terminales, la supervisión del rendimiento y la aplicación de parches y la gestión de la configuración— ofrecen un nivel significativo de seguridad. En este sentido, el Instituto Nacional de Estándares y Tecnología (NIST) ha publicado una guía actualizada titulada « » ( ) en May 2022 , destinada a proteger a las empresas frente a los ataques a la cadena de suministro. Sus 326 páginas de consejos concretos y gratuitos eran muy esperadas como una forma de hacer realidad la orden ejecutiva del presidente Biden sobre ciberseguridad « » () . En ellos se detallan escenarios y planes de contingencia para los riesgos de la cadena de suministro, que van desde la evaluación del control extranjero sobre el desarrollo de un software o producto hasta aquellos relacionados con el uso de proveedores externos de servicios informáticos.
«. Se trata de una herramienta completa que le permitirá pasar de gatear a caminar y, finalmente, a correr, y que le ayudará a hacerlo de forma inmediata.»Jon Boyens, coautor del estudio, del NIST
«La gestión de la ciberseguridad de la cadena de suministro es una necesidad que ha llegado para quedarse», afirmó Jon Boyens, del NIST y uno de los autores de la publicación, en una entrevista de con Bleeping Computer. «Si su agencia u organización aún no se ha puesto manos a la obra, esta es una herramienta completa que le permitirá pasar de gatear a caminar y, finalmente, a correr, y que le ayudará a hacerlo de forma inmediata». Según el NIST, la higiene cibernética se reduce a la confianza y la seguridad. Las organizaciones necesitan tener una mayor garantía de que lo que adquieren y utilizan es fiable.
[Read also: Cyber Hygiene 101]
ISACA, en su informe, propuso cinco medidas adicionales que los profesionales de las tecnologías de la información pueden adoptar para ayudar a proteger a sus organizaciones frente a los ataques a la cadena de suministro:
- Realice un inventario de los proveedores de y sus capacidades, incluyendo una clasificación de riesgos
que indique el valor que cada proveedor aporta a las operaciones de una empresa
. - Exigir a los proveedores de « » que revelen los componentes de código abierto que contienen los productos y servicios que ofrecen.
- Realice un análisis de amenazas y vulnerabilidades de los terceros clave para identificar posibles riesgos de seguridad y sus posibles repercusiones.
- Incluya en los contratos con los proveedores las expectativas y los requisitos de seguridad de .
- Llevar a cabo revisiones « » basadas en datos contrastados de los terceros clave.
Según el señor Clyde, esta última sugerencia resulta fundamental cuando se trata de proveedores importantes. Con demasiada frecuencia, las empresas se limitan a enviar a los proveedores un cuestionario sobre la seguridad de su software, en el que preguntan si los desarrolladores utilizan la autenticación de dos factores, cómo protegen los terminales y qué pruebas de seguridad han llevado a cabo.
Básicamente, se está confiando en la palabra de un proveedor, y eso no es suficiente, afirma Clyde. Si el software de un proveedor está instalado en la mayoría de sus sistemas, tiene acceso a sus datos más valiosos o provocaría un impacto considerable en sus operaciones en caso de sufrir un ataque informático, deberá examinar a dicho proveedor con mucho más detenimiento.
«Me gustaría ver un informe de auditoría», afirma Clyde, pero solo el 56 % de los directivos que participaron en la encuesta de ISACA llevan a cabo evaluaciones de auditoría. En el caso de un proveedor importante, incluso podría solicitarle que le muestre su informe de estado, sugiere Clyde, incluyendo pruebas de que el proveedor realmente somete su software a determinadas pruebas.
Si usted genera poco volumen de negocio para un proveedor, es posible que este se muestre reacio a dedicar tiempo y dinero a elaborar informes de auditoría o realizar pruebas. «Pero si está gastando mucho dinero con ellos, incluso podría plantearse enviar a sus propios auditores», afirma Clyde.
«Realmente no hay “excusa” alguna para no utilizar algún tipo de autenticación multifactorial a lo largo de toda la cadena de suministro», afirma. Clyde es un «gran admirador» del aislamiento web, también conocido como aislamiento del navegador, que hace referencia a una tecnología que protege contra el malware al mantener la navegación por Internet separada del dispositivo final. Asimismo, recomienda herramientas de aplicaciones de confianza que impiden la descarga de software no autorizado de
.
[Lea también: Cómo Cummins, líder mundial en el sector energético, apuesta por la ciberhigiene]
La mejor defensa de una empresa frente a un ataque informático a la cadena de suministro es el apoyo de sus altos directivos, de modo que los profesionales de TI dispongan de los recursos
necesarios para llevar a cabo las evaluaciones de seguridad pertinentes de los terceros. Cada vez que una organización lleve a cabo una evaluación de seguridad o una auditoría externa, los directivos deberían preguntarse si el personal ha evaluado la cadena de suministro de
.
Asegurarse de que plantea preguntas difíciles como estas es la mitad de la batalla
. El resto de una defensa eficaz consiste en responder a ellas de manera eficaz.