La gestión de vulnerabilidades de los dispositivos se refiere al proceso de identificar, priorizar, resolver y notificar las vulnerabilidades presentes en los dispositivos de red y el software de una organización. Los delincuentes pueden aprovechar las vulnerabilidades para obtener acceso no autorizado a los datos y a otros recursos de la organización, lo que podría provocar daños de proporciones astronómicas.
Según el informe «Cost of a Data Breach Report 2021» del Ponemon Institute, el coste medio de una filtración de datos en EE. UU. asciende a 9.05 millones de dólares. La cifra de « » ( ) es tan elevada porque, para cuando una empresa afectada se da cuenta de que ha sufrido una filtración, ya se ha producido un daño considerable. Según ese mismo informe, una organización tarda, de media, 287 días en detectar y contener una filtración de datos.
La gestión de vulnerabilidades de los dispositivos permite detectar y subsanar las brechas de seguridad antes de que sean objeto de explotación. En la práctica, utiliza herramientas especializadas para supervisar automáticamente los dispositivos de una organización, así como para detectar y resolver problemas de configuración del sistema que podrían exponerla a ciberataques.
Sin embargo, va más allá de la mera reconfiguración de los ajustes y de la gestión de parches. En esencia, la gestión de vulnerabilidades de los dispositivos consiste en una mentalidad organizativa proactiva que tiene en cuenta que cada día se identifican nuevas vulnerabilidades y que su detección y corrección deben constituir un proceso continuo.
La creciente amenaza de los ataques a la ciberseguridad y el número cada vez mayor de normativas, como la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA), la Norma de Seguridad de Datos del Sector de Tarjetas de Pago (PCI DSS) y el Reglamento General de Protección de Datos (RGPD), han convertido la gestión de las vulnerabilidades de los dispositivos en un aspecto fundamental para todas las organizaciones.
Aunque algunas normativas exigen la realización de análisis de vulnerabilidades trimestrales, estos ya no resultan suficientes en el actual panorama de amenazas, cada vez más agresivo. Para reducir su superficie de ataque y mitigar las amenazas es necesario adoptar un enfoque continuo que ofrezca visibilidad en tiempo real de las vulnerabilidades de los dispositivos y facilite una corrección rápida.
¿Qué son las vulnerabilidades de los dispositivos?
Una vulnerabilidad de un dispositivo es un error o una configuración incorrecta en el código fuente de dicho dispositivo que podría ser aprovechada para comprometer los datos que contiene o la red a la que está conectado. Los actores maliciosos pueden aprovechar las vulnerabilidades de los dispositivos para obtener privilegios de usuario elevados, lanzar ataques de denegación de servicio (DoS) o de tipo « » ( ) , así como causar otros tipos de daños. Aunque no sean objeto de ataques deliberados, las vulnerabilidades de los dispositivos suelen dar lugar a la exposición y la filtración accidentales de datos.
«. Aunque no sean objeto de ataques deliberados, las vulnerabilidades de los dispositivos suelen provocar la exposición y la filtración accidentales de datos.»
La mayoría de las organizaciones no son conscientes de la vulnerabilidad de un dispositivo hasta que surge una amenaza. En ese momento, lo único que pueden hacer es reaccionar para controlar su propagación y limitar los daños. La organización sin ánimo de lucro y la empresa MITRE Corporation crearon el Programa de Vulnerabilidades y Exposiciones Comunes (CVE) de para ayudar a las organizaciones a «identificar, definir y catalogar de forma proactiva las vulnerabilidades de ciberseguridad dadas a conocer públicamente».
El programa CVE incluye cientos de miles de registros de vulnerabilidades. MITRE recopila las vulnerabilidades conocidas y asigna un identificador a cada una de ellas. El identificador incluye el año en que se detectó la vulnerabilidad, seguido de una referencia, por ejemplo, number—CVE-2022-23728. En ocasiones, su creador o los medios de comunicación también asignan un nombre a una vulnerabilidad de seguridad, que acaba siendo intercambiable con su CVE. BlueKeep, por ejemplo, es la misma vulnerabilidad que la CVE-2019-0708. Algunas vulnerabilidades identificadas también pueden estar asociadas a más de un CVE.
Cada registro CVE incluye una descripción de la vulnerabilidad, un enlace a su ficha detallada en la Base de Datos Nacional de Vulnerabilidades (NVD) del , así como enlaces de referencia a información adicional. La gravedad del riesgo se calcula para cada vulnerabilidad utilizando el Sistema Común de Puntuación de Vulnerabilidades (CVSS) del Instituto de Gestión de Riesgos ( ). Esta puntuación puede oscilar entre 0 (no grave) y 10 (crítico). Los registros CVE se actualizan con el tiempo a medida que se obtiene más información sobre una vulnerabilidad o cuando se descubre un nuevo método de explotación de la misma. La nueva información puede aumentar o reducir su puntuación de gravedad.
[¿Qué es una puntuación de riesgo cibernético y por qué es importante?]
La gestión de vulnerabilidades de los dispositivos consiste en analizar el entorno de su organización para determinar si existe alguna de estas CVE. Si, por ejemplo, se creara un CVE para una vulnerabilidad en Adobe 7.3.12, este podría introducirse en una herramienta de análisis de vulnerabilidades de dispositivos de para buscar en los terminales de la organización esa versión de Adobe, así como versiones anteriores, e identificar y corregir cada caso.
¿Cuáles son los tres pasos del proceso de gestión de vulnerabilidades?
La gestión de vulnerabilidades se desarrolla en tres pasos:
- Identificación. Identifique todas las vulnerabilidades existentes en sus dispositivos finales mediante una herramienta automatizada de pruebas de vulnerabilidades, denominada «escáner de vulnerabilidades», que detecta errores de configuración y de programación que suponen un riesgo para la seguridad. Este escáner utiliza un protocolo similar al Open Vulnerability and Assessment Language (OVAL) de para codificar la información de configuración del dispositivo y otros detalles del sistema, y los compara con una base de datos de vulnerabilidades conocidas, como el Programa CVE. El escáner registra todas las vulnerabilidades que detecta para que puedan evaluarse y clasificarse por orden de prioridad. Es fundamental realizar análisis exhaustivos y frecuentes para obtener resultados que tengan unas horas o unos días (como máximo) de antigüedad, y no semanas.
- Evaluación. Una vez que haya identificado las vulnerabilidades de sus dispositivos, deberá evaluar el riesgo que suponen para su organización. La puntuación de gravedad de una vulnerabilidad es un factor importante a la hora de determinar la amenaza que supone, pero también debe tener en cuenta otros factores del mundo real, como la facilidad con la que se podría aprovechar dicha vulnerabilidad o si ya existe un exploit, el posible impacto empresarial y el coste en caso de que se aprovechara la vulnerabilidad, y si dispone de protocolos de seguridad que puedan mitigar la probabilidad o los efectos de un exploit. Otros factores que hay que tener en cuenta son, entre otros, el lugar en el que se detecta una vulnerabilidad. Un error de configuración en el ordenador portátil del director general probablemente sería más grave que la misma vulnerabilidad en el ordenador portátil de un trabajador temporal. En conjunto, estas consideraciones deberían ayudar a asignar una puntuación de riesgo a cada vulnerabilidad.
- Remediación. Una vez que haya identificado y evaluado las vulnerabilidades de su dispositivo, el siguiente paso consiste en decidir cómo priorizarlas y solucionarlas. La puntuación de riesgo que haya asignado a cada vulnerabilidad debería ayudarle a clasificarlas según su gravedad, y las herramientas de análisis de vulnerabilidades suelen recomendar cómo resolverlas, aunque esto siempre debe sopesarse teniendo en cuenta las aportaciones de los equipos de seguridad y de TI. En general, existen tres estrategias para hacer frente a las vulnerabilidades. La corrección consiste en aplicar parches o corregir el código que contiene una vulnerabilidad para evitar que se produzca un ataque. La mitigación consiste en adoptar medidas para reducir la probabilidad o el impacto de una vulnerabilidad, normalmente de forma temporal hasta que pueda subsanarse. También puede optar por no tomar ninguna medida si el coste de corregir la vulnerabilidad es superior al impacto
que tendría su explotación.
Una vez completados estos pasos, es importante repetirlos para asegurarse de que no se hayan introducido nuevas vulnerabilidades. De este modo, la gestión de vulnerabilidades es un proceso continuo.
¿Cuáles son las ventajas y los inconvenientes del análisis basado en red frente al análisis basado en agente?
Aunque tanto el análisis basado en la red como el basado en agentes resultan eficaces a la hora de identificar vulnerabilidades en los dispositivos, existen diferencias entre ambos que pueden ayudarle a determinar cuál es el más adecuado para su organización.
«Las organizaciones con muchos empleados que teletrabajan suelen preferir el análisis basado en agentes, ya que les permite recopilar datos de dispositivos que se encuentran fuera de la red de la empresa.»
El análisis de vulnerabilidades basado en agentes requiere la instalación de un paquete de software (denominado «agente») en cada dispositivo que desee someter a prueba. Cada agente recopila datos relevantes para la seguridad de su equipo anfitrión y los envía a los servidores de recopilación. De este modo, se recopilan y consolidan los datos de los dispositivos de toda la infraestructura para ofrecer una visión global que facilite el análisis.
El escaneo basado en agentes presenta varias ventajas:
- Ideal para entornos distribuidos. Las organizaciones con un gran número de empleados que teletrabajan —una tendencia al alza— suelen preferir el análisis basado en agentes, ya que les permite recopilar datos de dispositivos que se encuentran fuera de la red de la empresa.
- Cubre los dispositivos desconectados. Los dispositivos pueden someterse a un escaneo incluso cuando no están conectados a la red, y los agentes enviarán los datos a los servidores de recopilación en cuanto se restablezca la conexión a Internet. Esto permite pausar los análisis
y reanudarlos cuando se interrumpe la conexión, lo que hace que
resulte muy adecuado para empleados que viajan y otras personas con acceso intermitente a Wi-Fi. - Admite el modelo BYOD. Dado que cada vez son más los empleados que utilizan dispositivos personales para conectarse a la red corporativa, los riesgos de seguridad van en aumento. El análisis basado en agentes le permite supervisar estos dispositivos y aplicar políticas de seguridad.
- No se exigen requisitos de titulación. Dado que los agentes se instalan directamente en el dispositivo, no es necesario iniciar sesión para realizar un análisis, como ocurre con algunas herramientas de análisis de basadas en red.
El principal inconveniente: la carga administrativa. Es necesario instalar agentes en cada dispositivo existente —así como en los nuevos dispositivos a medida que se incorporen al entorno—; sin embargo, es posible que no existan agentes para determinados dispositivos, como el hardware de IoT. Las actualizaciones, si no se realizan de forma automática, también supondrán un trabajo adicional para los equipos de TI.
Por el contrario, el análisis de vulnerabilidades basado en la red consiste en un software centralizado que se conecta desde un servidor a todos los dispositivos de la red sin que sea necesario instalar ni gestionar software en cada uno de ellos. Esto hace que su configuración resulte más sencilla que la del escaneo basado en agentes.
Existen dos tipos de escaneo basado en red: el autenticado y el no autenticado. El análisis de vulnerabilidades con autenticación le permite iniciar sesión en cada dispositivo como usuario, lo que le permite acceder a más partes del sistema y detectar más vulnerabilidades que con un análisis sin autenticación. El análisis de vulnerabilidades sin autenticación alivia la carga que supone tener que gestionar múltiples credenciales de acceso; sin embargo, su menor visibilidad de los distintos sistemas implica que, por lo general, solo detectará problemas y errores básicos de configuración.
[10 formas en las que Tanium mejora la gestión de la configuración]
En cualquier caso, el análisis de vulnerabilidades basado en red ofrece varias ventajas con respecto al análisis basado en agentes:
- No hay requisitos de compatibilidad. Dado que no hay agentes instalados en los dispositivos de red, no existen requisitos de sistema operativo para detectarlos y analizarlos. El análisis de vulnerabilidades basado en la red le permite incluir dispositivos del IoT (Internet de las cosas) y dispositivos de red, como conmutadores y enrutadores, en sus análisis.
- Escaneo más exhaustivo. El análisis basado en red permite supervisar todos los hosts y dispositivos conectados a la red, lo que proporciona una mayor visibilidad y le permite analizar activos a los que no se podía acceder con el análisis basado en agente.
- Ligero. Gracias al análisis basado en red, no es necesario instalar ni gestionar software en sus dispositivos finales, lo que facilita la gestión.
En definitiva, si utiliza únicamente un tipo de escaneo u otro, se producirán lagunas en la cantidad y los tipos de datos que puede recopilar de sus dispositivos. Solo combinando ambos enfoques logrará el análisis exhaustivo de vulnerabilidades de los dispositivos que necesita para proteger a su organización frente a la amplia gama de amenazas actuales.
¿En qué consiste una evaluación de vulnerabilidades y de cumplimiento normativo?
Una evaluación de vulnerabilidades de consiste en el proceso de identificar puntos débiles y riesgos de seguridad en los dispositivos y activos de una organización. Permite a los equipos de seguridad, a los responsables de los sistemas y a otras partes interesadas evaluar y priorizar las vulnerabilidades para su corrección, así como proteger su entorno de red.
Las evaluaciones de vulnerabilidad suelen seguir cuatro fases:
- Identifique las vulnerabilidades de « » que podrían afectar a las redes y los sistemas.
- Evalúe dichas vulnerabilidades para determinar su grado
de gravedad. - Corrija todas las vulnerabilidades más críticas en
para evitar que sean objeto de explotación. - Notifique las vulnerabilidades a para mejorar las medidas de seguridad futuras.
El entorno informático medio de una empresa presenta miles de vulnerabilidades. Las evaluaciones de vulnerabilidad proporcionan información esencial a los equipos de seguridad para identificar los riesgos y amenazas más graves, lo que les permite establecer prioridades a la hora de determinar qué vulnerabilidades deben abordarse en primer lugar. Las herramientas de evaluación también recomiendan medidas para mitigar y corregir las vulnerabilidades detectadas.
Los análisis de evaluación de vulnerabilidades también son necesarios para garantizar que las organizaciones cumplan con las normas reglamentarias: las organizaciones del sector sanitario, financiero y de la administración pública se enfrentan a investigaciones y multas por incumplimiento.
Aunque los requisitos normativos varían según el sector, prácticamente todos ellos afectan a las tecnologías de la información. Las evaluaciones pueden poner de manifiesto vulnerabilidades que podrían poner en riesgo la confidencialidad, la disponibilidad y la integridad de los datos de los clientes y los pacientes. Además, las herramientas de evaluación pueden utilizarse para realizar comprobaciones de cumplimiento personalizadas en relación con diversos requisitos normativos.
La HIPAA y la HITECH (Ley de Tecnología de la Información Sanitaria para la Salud Económica y Clínica), por ejemplo, exigen a las organizaciones sanitarias que auditen los eventos de inicio de sesión, cumplan las normas relativas a contraseñas complejas, cierren las sesiones en un plazo predeterminado y otras medidas para una gestión eficaz de las vulnerabilidades de los dispositivos médicos. Las evaluaciones de vulnerabilidad pueden ayudar a determinar y comunicar si el entorno informático de una organización sanitaria se ajusta a estas políticas.
¿Cómo se utilizan los informes sobre vulnerabilidades de los dispositivos?
Los informes sobre vulnerabilidades de dispositivos se utilizan para resumir los resultados de una evaluación de vulnerabilidades de dispositivos. Un informe típico incluirá un resumen del rendimiento de los dispositivos y las aplicaciones en el análisis de vulnerabilidades, así como el nivel de riesgo general de la organización, basado en el número y la gravedad de las vulnerabilidades detectadas.
La información contenida en este resumen se presenta, por lo general, mediante tablas y gráficos, y está dirigida a altos directivos y otros responsables, ofreciendo una visión general de los riesgos de seguridad de los dispositivos de una empresa y de cualquier problema que deba abordarse.
En los apartados siguientes del informe se ofrecerá una visión general de las herramientas y actividades utilizadas en la evaluación de la vulnerabilidad, un análisis detallado de los resultados de la evaluación y recomendaciones para la mitigación o la corrección.
¿Cómo se calcula el riesgo de un dispositivo?
El riesgo del dispositivo se calcula teniendo en cuenta varios factores. La puntuación de gravedad de una vulnerabilidad es el factor que más peso tiene en el cálculo, ya que indica el impacto potencial de un ataque. No obstante, las organizaciones también deben tener en cuenta la probabilidad de que un dispositivo sea objeto de un ataque, los activos empresariales en riesgo, las medidas de seguridad ya implantadas y otros factores.
Una vulnerabilidad en un servidor conectado a Internet merecería una puntuación de riesgo más alta que esa misma vulnerabilidad en un servidor de pruebas que se utiliza muy poco, por ejemplo.
¿En qué consiste la corrección de vulnerabilidades?
La corrección de vulnerabilidades es el proceso de subsanar las deficiencias de ciberseguridad en dispositivos de red, aplicaciones y activos. Dependiendo de la vulnerabilidad, esto puede llevarse a cabo mediante la aplicación de parches o la actualización del software , la corrección o sustitución del código, o la mejora y el cumplimiento de las políticas de seguridad.
La corrección eficaz de las vulnerabilidades es un aspecto fundamental para garantizar la seguridad de los entornos informáticos modernos. A medida que las infraestructuras informáticas se amplían y se vuelven cada vez más complejas, las vulnerabilidades pueden proliferar con facilidad. Las redes corporativas se encuentran bajo asedio , ya que los autores de las amenazas se aprovechan de estas vulnerabilidades para lanzar ataques cada vez más potentes. La corrección de vulnerabilidades resulta fundamental en este entorno para reducir el riesgo de ataques de denegación de servicio, filtraciones de datos, amenazas de ransomware y otros incidentes de seguridad que acarrean elevados costes.
La corrección de vulnerabilidades no solo constituye una estrategia sólida de ciberseguridad, sino que también es un requisito habitual de las normativas gubernamentales y los estándares del sector. Tanto la HIPAA como la norma PCI DSS exigen a las organizaciones afectadas que mantengan procesos de supervisión y corrección de vulnerabilidades.
La mayoría de las infraestructuras empresariales contienen miles de vulnerabilidades, y no hay forma de subsanarlas todas. Afortunadamente, solo un pequeño porcentaje de las vulnerabilidades supondrá una amenaza para la mayoría de las organizaciones. El reto consiste en determinar cuáles suponen una amenaza para los suyos.
Ni basarse exclusivamente en métricas, como las puntuaciones CVSS —que califican las vulnerabilidades en función del daño potencial que podría causar un ataque—, ni guiarse por la intuición constituyen una forma eficaz de decidir qué vulnerabilidades deben subsanarse. Más bien, una estrategia que combine la inteligencia sobre amenazas —capaz de identificar las vulnerabilidades a las que se dirigen los atacantes—, las puntuaciones de riesgo generadas por las herramientas de gestión de vulnerabilidades y el contexto empresarial de los activos de su organización constituye la mejor forma de orientar los esfuerzos de detección proactiva de amenazas . Esto le permitirá establecer un orden de prioridad entre las vulnerabilidades de los sistemas de su entorno que tienen más probabilidades de ser objeto de un ataque.
¿Cómo es un informe de vulnerabilidades?
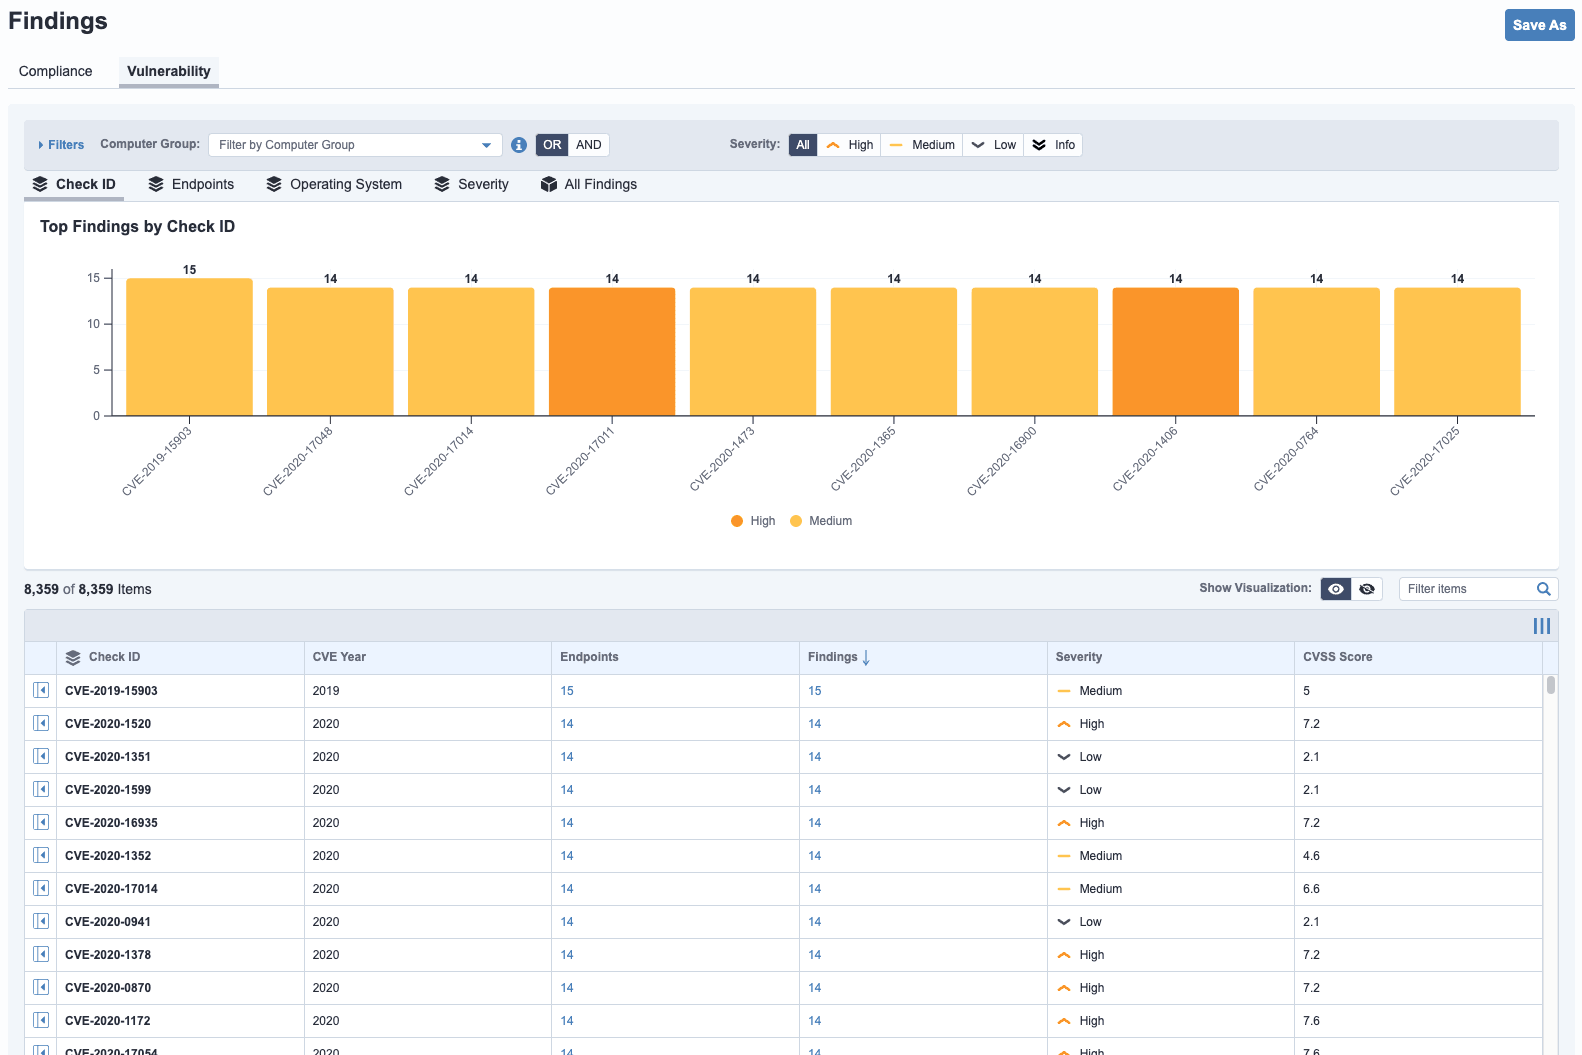
Un informe de vulnerabilidades transforma los datos brutos del análisis en información útil, lo que ayuda a los equipos a comprender no solo qué vulnerabilidades existen, sino cuáles son las más importantes en función de la importancia de los activos, la posibilidad de explotación y el riesgo empresarial.
En plataformas como Tanium, esto suele incluir señales contextuales y flujos de trabajo de corrección integrados para acelerar la respuesta a incidentes de . Una vulnerabilidad típica tiene el siguiente aspecto:
¿Cuáles son los retos que plantea la gestión de las vulnerabilidades de los dispositivos?
El principal reto de la gestión de vulnerabilidades de los dispositivos consiste en hacer frente a la amplia variedad y heterogeneidad de los dispositivos en los entornos informáticos actuales. Una sola gran empresa puede contar con cientos de miles de dispositivos diferentes, tanto dentro como fuera de la red corporativa, que no siempre están conectados a Internet al mismo tiempo y que rara vez cuentan con los mismos controles.
La diversidad de dispositivos en las redes empresariales también ha aumentado hasta incluir teléfonos inteligentes y tabletas, así como dispositivos del Internet de las cosas (IoT), como termostatos y sistemas de riego. Esto puede complicar enormemente el análisis de vulnerabilidades y pone de relieve la necesidad de contar con herramientas flexibles para la gestión de vulnerabilidades de los dispositivos.
¿Qué aspectos debo tener en cuenta a la hora de elegir una herramienta de gestión de vulnerabilidades de dispositivos?
Casi cualquier herramienta de gestión de vulnerabilidades de dispositivos podrá identificar vulnerabilidades de seguridad en su entorno. La cuestión importante es si podrá hacerlo con rapidez y a gran escala.
[La ciberseguridad en el sector manufacturero: gestión del riesgo a gran escala]
El momento es fundamental. En el panorama actual de amenazas, que evoluciona a gran velocidad, las organizaciones no pueden permitirse esperar semanas para obtener un informe de evaluación de vulnerabilidades. Una herramienta eficaz de gestión de vulnerabilidades de dispositivos debería ser capaz de identificar los riesgos que afectan a su organización en cuestión de minutos, sin necesidad de realizar análisis fuera del horario laboral o únicamente durante los momentos de menor tráfico en la red. Asimismo, debería ser capaz de dar cobertura a la diversidad de dispositivos de su red, incluidos los equipos antiguos y los dispositivos del Internet de las cosas (IoT). Una herramienta apta para el ámbito empresarial también debería poder generar diversos informes de evaluación de vulnerabilidades para satisfacer las necesidades de información tanto de los altos directivos como del personal operativo.

