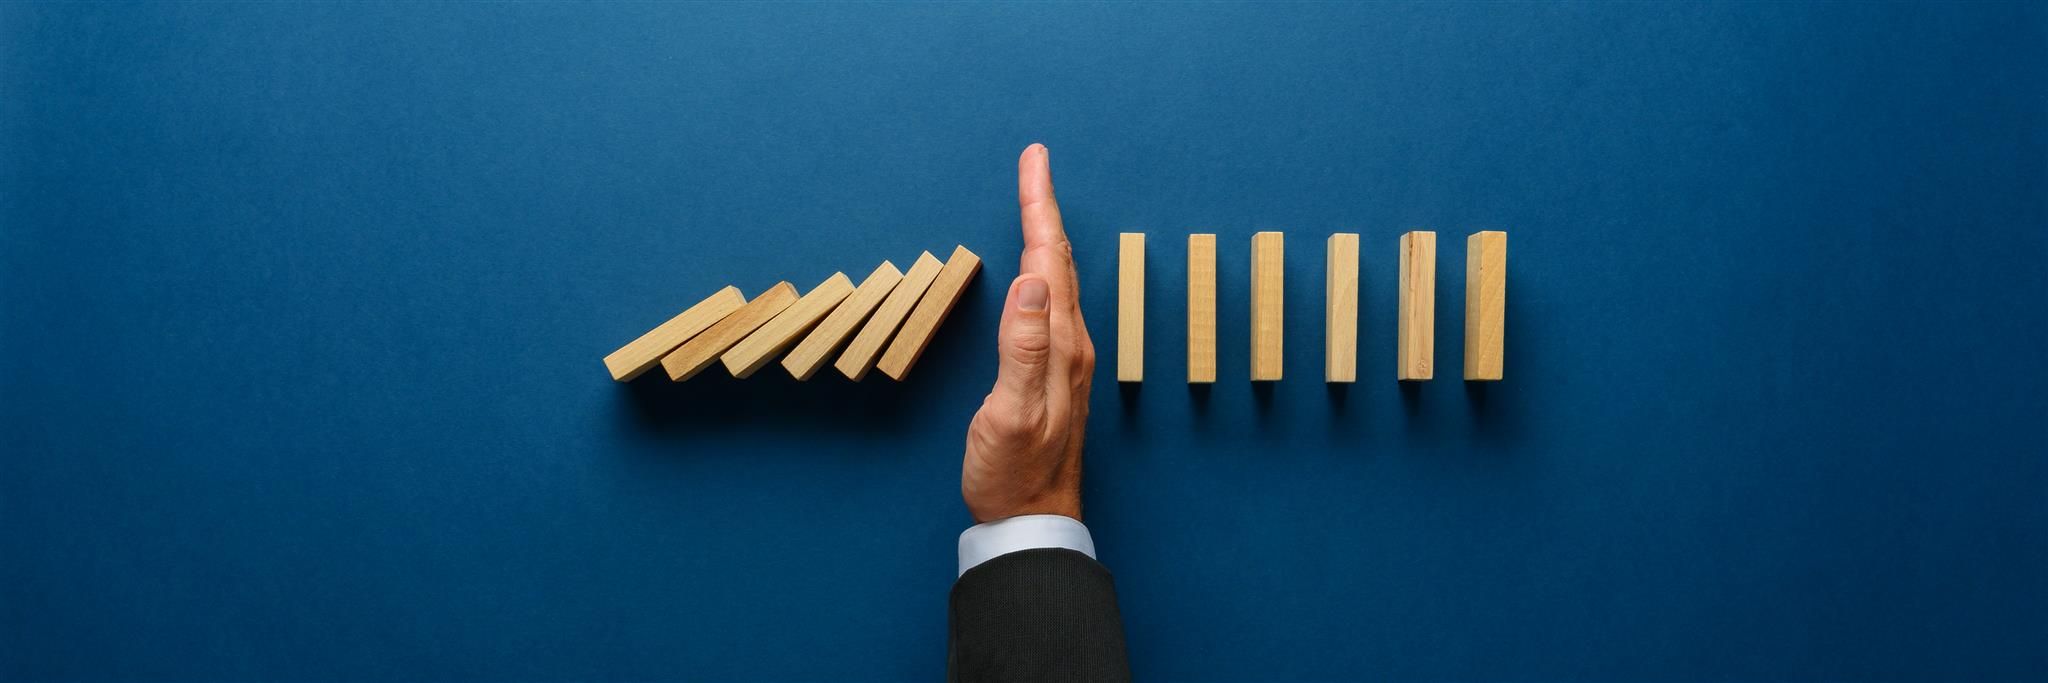
Una de las cosas que he aprendido de los turbulentos acontecimientos del 2020, y que he observado a lo largo de mi carrera en el ámbito de la seguridad privada y pública, es la necesidad de actuar con rapidez y determinación ante una crisis.
Un ejemplo claro: en December 2020 , cuando la empresa de seguridad FireEye se percató de que unos piratas informáticos habían accedido a su red a través de una actualización de software de terceros, alertó rápidamente al sector.
El ciberataque, presuntamente perpetrado por los servicios de inteligencia rusos a través de mediante la inserción de código malicioso en un software de gestión de redes desarrollado por la empresa estadounidense SolarWinds, acabó infectando a más de 300 empresas y nueve organismos federales. Se ha convertido en el peor caso de ciberespionaje de la historia.
De no ser por la decisión de FireEye de alertar al mundo, es posible que los espías de los Estados-nación siguieran infiltrándose en las redes de los organismos gubernamentales y recopilando información confidencial.
Con toda razón, la Administración Biden pretende ahora regular ese tipo de alertas públicas. El presidente está a punto de promulgar un decreto ejecutivo que obligará a los proveedores de software que mantengan relaciones comerciales con el Gobierno a notificarle si detectan una filtración de datos.
Un plan de actuación reactivo constituye un elemento fundamental del manual de seguridad. Sin embargo, no puedo evitar preguntarme si el Gobierno no estará dejando pasar una oportunidad para reforzar la actitud proactiva del sector.
«. No puedo evitar preguntarme si el Gobierno está dejando pasar una oportunidad para reforzar la postura proactiva del sector.»
Los CISO y los CIO con los que hablo a diario se centran en defenderse de estafas de phishing cada vez más sofisticadas y de ataques de ransomware, en mantener sus transformaciones digitales por el buen camino, y en facilitar y proteger a sus trabajadores a distancia. Es absolutamente imprescindible que sepan si se produce una brecha de seguridad en sus redes o si se han visto expuestos a un ataque a la cadena de suministro de software de terceros.
Pero también me dicen que están cansados de esta actitud reactiva. La mayoría de ellos, si no todos, desean adoptar una postura más firme y proactiva. Quieren dejar de estar a la defensiva y pasar a la ofensiva.
El Gobierno puede ayudar. El programa federal de Certificación del Modelo de Madurez en Ciberseguridad (CMMC) de la Agencia de Seguridad de la Información de la Defensa ( ) ya exige a los contratistas del sector de la defensa que cumplan determinadas normas y que sean evaluados por un organismo independiente para poder trabajar con las agencias del Departamento de Defensa. Otras agencias federales deberían adoptar ese modelo, lo que a su vez impulsaría una mayor implantación de medidas de seguridad proactivas.
Por supuesto, los directores de sistemas de información (CIO) y los directores de seguridad de la información (CISO) no tienen por qué esperar a que el Gobierno imponga medidas. Pueden adoptarlas hoy mismo y ejercer su liderazgo abordando tres cuestiones tecnológicas clave: obtener visibilidad de todos los activos de la red, corregir las vulnerabilidades y acelerar la respuesta ante incidentes.
Lograr visibilidad
Cuando pregunto a los CISO que mencionen un obstáculo que les impida desarrollar estrategias de seguridad más proactivas, invariablemente señalan una falta de visibilidad de sus activos. Este problema, que se ha venido arrastrando desde hace años —la incapacidad de obtener una visión global de las redes y los terminales—, se agudizó en 2020. A medida que los trabajadores abandonaban la oficina para volver a casa, llevándose sus dispositivos y conectándose a las redes de la empresa a través de redes Wi-Fi no seguras, la superficie de ataque se amplió. Los equipos de TI siguen teniendo dificultades para localizar y catalogar todos esos activos.
[Lea también: Es hora de dejar de conformarse con datos de mala calidad]
Cualquier esperanza de adoptar un enfoque proactivo depende de que el director de sistemas de información (CIO) o el director de seguridad de la información (CISO) cuente con un conocimiento exhaustivo, preciso y en tiempo real de todos los activos presentes en la red de la organización. Esto incluye todos los dispositivos finales, desde ordenadores portátiles, tabletas y ordenadores de sobremesa hasta máquinas virtuales y aplicaciones en la nube, así como el software.
Actualícese constantemente
Las empresas de servicios esenciales, como las empresas eléctricas, los proveedores de asistencia sanitaria, los fabricantes industriales y las entidades de servicios financieros, suelen posponer la aplicación de parches para las vulnerabilidades conocidas. Sus motivos: los tiempos de inactividad interrumpen sus operaciones y resultan costosos. Otras entidades reacias a aplicar parches se ven simplemente maniatadas por unos presupuestos escasos que no pueden hacer frente a la avalancha de vulnerabilidades que se les viene encima. Por lo tanto, corrigen los errores de alta prioridad y aceptan un nivel de riesgo aceptable.
Aquellos que estén pensando en jugársela, calculando que una vulnerabilidad de hace ya algunos años no está en el punto de mira de los piratas informáticos, no tienen más que fijarse en el caso de Equifax. En September 2017, después de que la empresa no hubiera subsanado un fallo de seguridad detectado hacía dos meses en una aplicación web, reveló que unos piratas informáticos habían accedido a su red, dejando al descubierto datos confidenciales de hasta 147 millones de consumidores estadounidenses. Algo totalmente evitable.
La mejor forma de evitar una brecha de seguridad tan costosa como esa es establecer un programa proactivo de gestión de parches , lo que implica actualizar el software con una periodicidad regular —y no solo el software del sistema operativo, sino también las aplicaciones de terceros—. Esto incluye navegadores web, complementos y programas puntuales que un trabajador pueda instalar para llevar a cabo un proyecto. Las vulnerabilidades son puntos de acceso.
Responda con rapidez
Los responsables de TI suelen olvidar que la respuesta ante incidentes es una medida proactiva. Al actuar antes de que se produzca una brecha de seguridad, al automatizar la detección de amenazas mediante alertas en tiempo real y al filtrar las falsas alertas, las organizaciones pueden identificar, investigar, contener y subsanar las amenazas. Cuanto antes se detecte un incidente y se actúe al respecto, menor será el impacto que probablemente tenga en dicha organización.
«. Los responsables de TI suelen olvidar que la respuesta ante incidentes es una medida proactiva.»
Muchos profesionales de la seguridad no disponen de los recursos ni del tiempo necesarios para responder con rapidez a los incidentes. Los CISO, que hoy en día se ven sometidos a una gran presión, tienen la tarea de responder a una amplia variedad de incidentes en un entorno distribuido y, tras la pandemia, en un entorno cuyos activos vulnerables no han hecho más que aumentar.
Las herramientas de seguridad tradicionales no sirven de nada. A menudo operan de forma aislada, y sus capacidades de investigación suelen basarse en datos incompletos u obsoletos. Sin embargo, una nueva generación de soluciones de respuesta ante incidentes ofrece visibilidad en tiempo real de las redes. Permiten a los equipos de seguridad elegir entre diversas opciones de corrección remota: desde el enfoque «quirúrgico», dirigido a un único terminal de entre miles, hasta el enfoque «contundente», que se aplica a todo el entorno de red.
No se olvide de las personas y los procesos
El movimiento del pie trasero al delantero no es solo una cuestión de técnica. Su personal y sus procesos son fundamentales para sus iniciativas. Los CISO más con visión de futuro que conozco se toman el tiempo necesario para mantener informadas a las partes interesadas de toda la organización, incluidos los departamentos jurídico, de cumplimiento normativo, de TI, de RR. HH. y de negocio. Buscan socios que les ayuden a desarrollar una estructura de información interna que cumpla o se anticipe a los requisitos del próximo decreto ejecutivo e incluso a los requisitos futuros.
Los CISO con los que colaboro establecen una estructura de liderazgo para garantizar la rendición de cuentas. Nombran a una persona de enlace para que colabore con los organismos que puedan supervisar el cumplimiento normativo en su labor con el Gobierno federal. Y son dolorosamente conscientes de las numerosas lecciones que ha dejado el ciberataque a SolarWinds.
Saben que un fallo de seguridad en una empresa puede socavar las defensas de otras empresas a lo largo de la cadena de suministro. Saben que deben dejar de estar a la defensiva y pasar a la ofensiva para estar preparados.

