Muchas empresas (quizás la tuya) dependen de esos videos de capacitación obligatoria en ciberseguridad para guiar a los empleados a través de posibles peligros en línea como correos electrónicos de phishing, contraseñas débiles y malware. ¿Pero están los empleados realmente prestando atención? ¿O simplemente están jugando con sus teléfonos?
Algunos grupos que producen estas películas de capacitación cibernética han mejorado su juego, inyectando videos con drama al estilo de Hollywood, suspenso y efectos especiales. Y aunque eso puede ayudar, no aborda otra preocupación que está cada vez más en la mente de los directores de seguridad de la información (CISO): incluso si sus empleados absorben la información presentada, a menudo es tan genérica que realmente no cubre los tipos específicos de escenarios cibernéticos que tienden a ocurrir en su industria en particular.
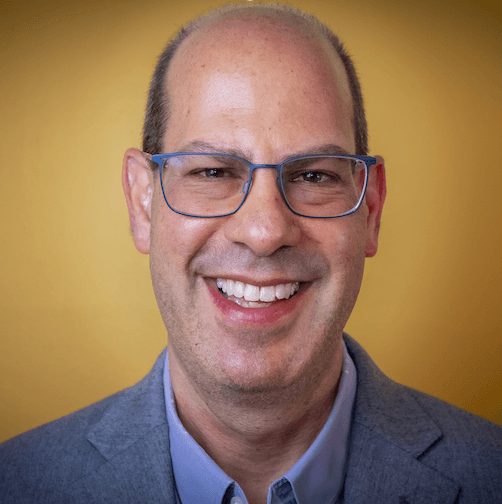
El aburrimiento y la relevancia siguen siendo los dos mayores desafíos para cualquiera que establezca capacitación en ciberseguridad. Por eso el autodenominado "evangelista de la privacidad" Ken Fishkin (fotografiado arriba) decidió emplear un toque más personal.
Fishkin tenía la fuerte sensación de que la capacitación en video sobre ciberseguridad en su firma de abogados de 350 personas no estaba llegando exactamente. El gerente senior de seguridad de la información de Lowenstein Sandler descubrió que muchos abogados y empleados de la firma estaban siendo víctimas de una estafa a través de las aplicaciones de software DocuSign y DropBox. Los despachos de abogados dependen de estas aplicaciones para compartir documentos que necesitan ser firmados y aprobados, y los abogados, asistentes legales y otros empleados reciben muchos de estos correos electrónicos de forma regular.
Como miembro del órgano rector de la Comunidad CISO de Nueva Jersey y presidente del capítulo estatal de la organización de capacitación en ciberseguridad ISC2, Fishkin sabe que los ataques que utilizan aplicaciones como DocuSign están en aumento y son cada vez más sofisticados. En lugar de simplemente usar técnicas típicas de phishing, algunos actores de amenazas están creando cuentas reales de DocuSign para eludir los filtros de spam. El correo electrónico parece provenir de una persona real y una empresa real, con una explicación de lo que es el documento, y se le pide al usuario que revise y firme los documentos, con un enlace incrustado en el correo electrónico para llevarlo a un documento basado en la nube. (Otra estafa reciente suplanta a PayPal para robar las credenciales de los usuarios y apoderarse de las cuentas.)
Por diversas razones, los empleados de la empresa no se tomaban los pocos segundos necesarios para confirmar si el enlace era legítimo, pero también es fácil ver cómo podrían ser engañados. Pueden pensar que es un nuevo cliente o un nuevo asistente quien envía el documento, o pueden tener tanto miedo de perder negocios o quedarse atrás en su carga de trabajo que hacen clic en el enlace "Revisar documento".
Fishkin reconoció que las ofertas de capacitación genéricas no cubren las amenazas de ingeniería social y otras preocupaciones de ciberseguridad que enfrentan los despachos de abogados, por lo que decidió cambiar la forma en que su equipo ofrecía capacitación en ciberseguridad. Focal Point habló recientemente con Fishkin para conocer cómo abordó las estafas de ingeniería social que afectaban la seguridad en su empresa.
(Esta entrevista ha sido editada para mayor claridad y extensión.)
Focal Point: ¿Puede hablar sobre el problema de seguridad que enfrentó y los problemas que estaba causando para la empresa?
Fishkin: Nuestros clientes tienen que realizar una debida diligencia sobre nosotros, y muchas veces quieren asegurarse de que estamos realizando capacitación en concientización sobre seguridad para nuestros empleados. Pero lo que eso realmente significa es que las personas simplemente están sentadas frente a una computadora durante media hora viendo un video, lo que cumple con los requisitos.
"Los estafadores usarán formas creativas para decirle a un nuevo empleado que la empresa necesita que compre tarjetas de regalo o que necesita lidiar con una emergencia."
Durante los últimos cuatro años, hice estos videos y luego ponía a prueba a las personas con campañas de sesión: inventaba un escenario y veía cuántas personas caían en la trampa. Era una forma controlada de engañar a las personas con estafas, y estaban cayendo en la trampa.
Finalmente me dije a mí mismo, está bien, probablemente no están viendo estos videos; probablemente están haciendo otra cosa mientras el video estaba de fondo. Decidí que necesitábamos hacer un mejor trabajo educando a todos. Así que decidí hacer capacitaciones en vivo con grupos más pequeños.
[Lea también: Por qué los trabajadores violan las políticas de ciberseguridad]
FP: ¿Qué quiere decir con hacer capacitaciones en vivo?
Fishkin: Ya sea que organizara una llamada de Zoom o me sentara con las personas en persona y tuviera conversaciones sobre los problemas que los bufetes de abogados tienen con las estafas. Golpea un poco más cerca de casa que ver un video destinado al público en general porque esta capacitación es más específica para firmas de abogados.
FP: ¿Con cuántas personas habla a la vez?
Fishkin: Es para nuevos empleados, así que si tenemos cinco personas que acaban de ser contratadas esa semana, hablaré con cinco personas. No es que estemos contratando cientos de personas a la vez, así que es un ritmo que puedo manejar.
[Lea también: 4 prioridades de liderazgo críticas para los CISO en la era de la IA]
FP: ¿De qué tipo de cosas habla en una sesión de capacitación en seguridad en vivo?
Fishkin: Hablo de estafas reales que le han ocurrido a nuestra firma. Por ejemplo, cuando alguien anuncia en LinkedIn que acaba de ser contratado por Lowenstein, o cuando hacemos una campaña de relaciones públicas para anunciar la contratación de un nuevo socio, muchos estafadores comienzan con técnicas de ingeniería social, como hacerse pasar por el presidente de la firma y pedir un número de teléfono celular. O los estafadores utilizan formas creativas para decirle al nuevo empleado que la firma necesita que compre tarjetas de regalo o que necesita lidiar con una emergencia, y que se necesita el número de teléfono celular para resolver las cosas.
"Mostrarles a [los empleados] cosas prácticas, estafas que realmente han ocurrido en nuestra firma en particular, realmente golpea cerca de casa."
Los nuevos empleados realmente no conocen a la gente todavía y no conocen la cultura de la empresa, por lo que son muy receptivos. Especialmente los jóvenes que intentan complacer a todos para llamar la atención.
FP: ¿Qué tipo de éxito has tenido con este enfoque personal?
Fishkin: He tenido buenos resultados. Les he explicado que existen estafas en las que personas llaman diciendo ser soporte técnico. Tenemos bombas de correo electrónico, donde las personas reciben miles de correos en un corto período de tiempo y llenan su bandeja de entrada. Luego recibirán una llamada de alguien que finge ser soporte técnico mientras esto está ocurriendo. ¿Quién no pensaría que realmente era soporte técnico legítimo? Pero es una estafa para instalar software. Así que ahora las personas verifican que realmente están hablando con el servicio de asistencia.
[Lea también: Qué es la ingeniería social en ciberseguridad – una guía completa]
Estoy tratando de asegurarme de que los empleados entiendan que no deben simplemente hacer clic en las cosas, pero todos están tan ocupados que realmente no prestan atención a lo que está pasando. Mostrarles cosas prácticas, estafas que realmente han ocurrido en nuestra empresa en particular, realmente llega al fondo del asunto. Ahora veo que más personas se comunican conmigo para verificar si un correo electrónico es falso o real.
FP: ¿Seguirá realizando las sesiones anuales de capacitación en video?
Fishkin: Seguiré haciendo capacitación anual, pero probablemente se convertirá en una combinación de lo que estoy haciendo ahora con los nuevos empleados. El plan es hacer capacitación anual por departamento y de esa manera puedo hablar con todos y la capacitación estará más orientada a ese grupo y sus problemas de seguridad específicos. Realmente quiero que la gente despierte y tome la seguridad más en serio.
PARA SABER MÁS
Consulte otras entrevistas exclusivas con líderes de seguridad en nuestra serie "Historias de éxito".
- Joseph Karpenko de Stratascale sobre…
EVOLUCIONANDO DE BRECHAS A ESTRATEGIA EMPRESARIAL - Mike Wilkes, el 'Superhéroe' de Marvel, sobre…
USAR LA IA PARA COMBATIR EL CIBERCRIMEN - Ash Hunt de Apex Group sobre…
PREDECIR EL RIESGO CIBERNÉTICO (CON PRECISIÓN) CON ESTA FÓRMULA - Jeff Aguilar del Condado de LA sobre…
CÓMO CAPACITA (Y RECAPACITA) A LOS TRABAJADORES PARA COMBATIR EL PHISHING - Dennis Leber de Honest Medical Group sobre…
POR QUÉ NO HABLA (MUCHO) DE CIBERSEGURIDAD CON LA JUNTA DIRECTIVA - Stephen Held de Leo A Daly sobre…
EL LADO OPUESTO DEL RIESGO DE TERCEROS - Michael Adams de Zoom sobre…
LOGRAR LA CIBERSEGURIDAD 2.0 CON LA PUNTUACIÓN DE RIESGO CIBERNÉTICO

