A pesar de las crecientes amenazas que suponen los piratas informáticos que utilizan herramientas de inteligencia artificial generativa (IA) para infiltrarse en las redes corporativas, cada vez son más los profesionales de la seguridad que consideran que esta tecnología también puede disuadir de tales amenazas.
De hecho, más de un tercio (34 %) de las organizaciones ya utilizan o están implantando herramientas de seguridad basadas en la inteligencia artificial para mitigar los riesgos de « » asociados a la IA generativa, según una encuesta de Gartner realizada a finales del año pasado. Y este mes, uno de los principales protagonistas de la carrera armamentística en el ámbito de las herramientas de IA, Microsoft, ha presentado Microsoft Copilot for Security, un asistente de IA que, según afirma, ayudará a combatir la ciberdelincuencia de forma mucho más rápida y precisa.
Dado que tanto los hackers de «sombrero blanco» como los de «sombrero negro» están recurriendo a la inteligencia artificial a un ritmo casi incomprensible, , el responsable de Focal Point, , consideró que sería útil preguntar a una de las mentes más brillantes del ámbito de la ciberseguridad hacia dónde se dirigen las cosas.
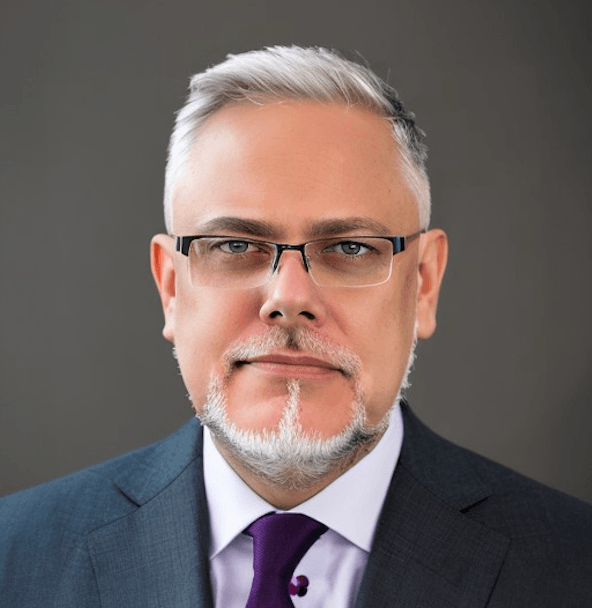
Les presentamos a Mike Wilkes (en la foto de arriba). Como director de seguridad de la información (CISO) de Marvel Entertainment entre los años 2016 y 2018 , Wilkes se encargó de supervisar la protección de las redes que albergaban los activos de superhéroes de este gigante cinematográfico, entre los que se incluyen , «Los Vengadores», «Spider-Man», «She-Hulk», y , «X-Men».
En la actualidad, Wilkes —quien también ocupó el cargo de director de seguridad de la información (CISO) en SecurityScorecard, Lark Health y ASCAP— imparte cursos sobre ciberseguridad e innovación tecnológica en la Universidad de Nueva York (NYU), dirige una empresa llamada The Security Agency que ayuda a encontrar empleo a directores de seguridad de la información (CISO) en situación de desempleo o que trabajan a tiempo parcial, y forma parte de un grupo de trabajo del Foro Económico Mundial sobre la computación cuántica la seguridad. Además, cuenta con un máster en Filosofía por la Universidad de Stanford, lo que, según él mismo afirma, le convierte en un teórico de corazón, a pesar de sus 30 años de experiencia técnica en la construcción de una infraestructura crítica .
En una entrevista reciente de amplio alcance, le hemos pedido a Wilkes su opinión sobre diversos temas relacionados con la inteligencia artificial y la ciberseguridad. Esto es lo que dijo:
(La siguiente entrevista se ha editado para mayor claridad y para acortarla.)
¿Qué es lo que más le preocupa de que los piratas informáticos utilicen la inteligencia artificial para lanzar ataques cada vez más graves?
El hecho de que, hoy en día, cualquiera pueda convertirse en un ciberdelincuente. Ya no son solo los Estados-nación y el crimen organizado los que cuentan con estas capacidades. Hoy en día, todo el mundo tiene acceso a potentes herramientas propias de un Estado-nación. Se trata de la democratización de la delincuencia, y la inteligencia artificial está haciendo posible esa democratización.
«Mi abuela podría llegar a convertirse en una hacker de élite con solo disponer de las herramientas adecuadas y tener acceso a las redes de la AARP y de las comunidades de jubilados locales.»
Mi abuela podría llegar a convertirse en una hacker de élite con solo disponer de las herramientas adecuadas y tener acceso a las redes de la AARP y de las comunidades de jubilados locales. Y nosotros, como defensores, estamos asistiendo ahora al resurgimiento de adolescentes aburridos que lanzan ataques, algunos por iniciativa propia y otros porque se ven obligados a hacerlo. Los equipos de respuesta ante incidentes están incorporando, incluso en estos momentos, a orientadores de institutos de secundaria en las negociaciones sobre el ransomware para ayudar a encontrar soluciones.
¿Le preocupa que las empresas suban datos confidenciales a asistentes de IA como ChatGPT?
No tanto.
De verdad.
Un poco de formación y unas medidas de protección contribuyen en gran medida a mitigar ese riesgo.
Pero ya lo hemos visto ocurrir.
La gente no se ha mostrado muy preocupada por las implicaciones en materia de seguridad y divulgación de información que conlleva permitir que Grammarly o Google revisen documentos en tiempo real. Cuando escribe correos electrónicos, los sistemas saben exactamente qué palabras ha escrito e incluso utilizan cálculos basados en tokens para averiguar cuál podría ser su próxima palabra.
Los datos llevan años saliendo de las empresas. A menudo suelo decir que los datos son como el agua que fluye cuesta abajo: siempre encontrarán la manera de llegar adonde se necesitan. Sin embargo, parece que la omnipresencia y el revuelo « » que rodea a ChatGPT han dado lugar a toda esta preocupación desmesurada, a pesar de que esto ya lleva ocurriendo desde hace mucho tiempo con otras herramientas.
¿Son las herramientas de inteligencia artificial, como Copilot de Microsoft, solo la punta del iceberg en la lucha contra las ciberamenazas?
Eso creo. Microsoft Copilot ayudará a los analistas a dedicar menos tiempo a los detalles confusos de los registros de eventos de Windows, de modo que puedan dedicar más tiempo a aportar valor a sus centros de operaciones de seguridad (SOC) de .
«. Las empresas pueden utilizar la IA para llevar a cabo pruebas de penetración más eficaces, al introducir la capacidad de realizar pruebas ligeras y continuas mediante la automatización, dejando el trabajo más interesante para las personas.»
Este tipo de asistentes seguirán apareciendo, ya que las máquinas son realmente eficaces a la hora de analizar rápidamente grandes cantidades de datos y ayudar a determinar cuándo se produce una anomalía y qué detalles podrían ser relevantes, al tiempo que alivian en gran medida el trabajo tedioso de los analistas de seguridad.
¿De qué manera reduce eso el riesgo? Pues bien, esto reduce el riesgo al permitir que las empresas recaben aportaciones de forma colectiva, elaboren y pongan en práctica políticas y procedimientos más significativos. Identificar las mejores prácticas y redactar manuales operativos y procedimientos operativos estándar (SOP) más coherentes se ha vuelto, de repente, mucho más sencillo. Pueden llevar a cabo auditorías y revisiones de los derechos de acceso más eficaces. Pueden detectar y poner de manifiesto las discrepancias entre sus políticas y sus prácticas reales, y, a continuación, subsanarlas. Además, pueden utilizar la inteligencia artificial para llevar a cabo pruebas de penetración más eficaces, incorporando la capacidad de realizar pruebas ligeras y continuas mediante la automatización de , dejando así que sean las personas quienes se encarguen de las tareas más interesantes.
Más allá de las herramientas de IA, ¿qué se puede hacer para hacer frente a las amenazas?
Los delincuentes tienen menos obstáculos, ya que no tienen que hacer frente a la supervisión gubernamental ni a los requisitos normativos de como el resto de nosotros. Por ello, pueden innovar y adaptarse más rápidamente que nosotros.
Por lo tanto, nuestra resiliencia cibernética colectiva no reside en una única herramienta, tecnología o algoritmo nuevos, sino que, en realidad, se basa en comunidades de intercambio de información como los ISAC (Centros de Intercambio y Análisis de Información) y Infragard. Creo que debemos redoblar nuestros esfuerzos para aumentar el número de miembros y la participación en estos grupos de intercambio de información sobre amenazas.
[Lea también: Guía definitiva sobre ciberseguridad basada en la IA: ventajas, riesgos y beneficios]
Para que podamos ser resilientes como economía y como sociedad dependiente de la tecnología digital, debemos considerar al sector privado como el motor de nuestra economía y reconocer que todo ello es vulnerable y propenso al riesgo sistémico. El riesgo sistémico es una propiedad emergente de los sistemas complejos que están estrechamente conectados y son interdependientes. La forma de reducir ese riesgo sistémico consiste en actuar como una manada de suricatas situadas a las afueras de nuestras madrigueras, cada una mirando en una dirección diferente hacia el horizonte, atenta a las amenazas y a los indicios de depredadores, y lanzando inmediatamente una señal de alarma en cuanto vemos algo que merezca la pena compartir con el resto.
Esto mitiga el impacto de los ciberataques en general y reduce la vulnerabilidad de toda la comunidad.
¿Ve algún paralelismo entre el universo Marvel y el mundo de la ciberseguridad?
Oh, sin duda. Quizá sea el filósofo que hay en mí, pero en nuestro futuro hay distopías y utopías. Las tecnologías como la inteligencia artificial no son ni buenas ni malas en sí mismas; no son más que amplificadores de las intenciones y visiones de las personas respecto al futuro de la humanidad.
«En el Universo Cinematográfico de Marvel, hay quizá 5,000 personajes con unos principios muy firmes, como el Capitán América, y otros… cuyas decisiones tecnológicas han dado lugar a catástrofes.»
Pero, por supuesto, son como la proverbial espada de doble filo. Con ellos, podemos forjar un futuro para la humanidad y una felicidad cada vez más utópica, con libertad y prosperidad para todos; o, si decidimos tomar el camino contrario, comportarnos como unos capullos egoístas y provocar todo tipo de distopías. La decisión nos corresponde a nosotros, lo cual es un tema recurrente en muchas de las historias que aparecen en los cómics y las películas.
En el Universo Cinematográfico de Marvel, hay quizás 5,000 personajes con unos principios muy firmes, como el Capitán América, y otros más complejos, cuyas decisiones tecnológicas (las Gemas del Infinito) provocaron catástrofes, como en 2018’s «Vengadores: La Guerra del Infinito» y 2019’s «Vengadores: Endgame». Muchos personajes no son necesariamente villanos, sino más bien antihéroes; simplemente son personas. Incluso Thanos (un villano interpretado por Josh Brolin, cuyo personaje pretendía aportar estabilidad al universo utilizando el poder de las seis Gemas del Infinito para aniquilar a la mitad de su población) cuenta con un grupo de seguidores que comparten su visión de la ética basada en el utilitarismo.
[Lea también: Cómo prepararse para la Ley de IA de la UE: determine su nivel de riesgo]
Del mismo modo, no todas las personas que utilizan la IA de forma cuestionable son necesariamente malvadas. Algunos son exactamente como Thanos: reaccionan ante algo que consideran un desequilibrio o un peligro para la sociedad en su conjunto. Podrían estar llevando a cabo algún proyecto tecnológico que, en su opinión, contribuya a que el universo sea un lugar mejor y más sostenible, aunque el resto de nosotros no estemos de acuerdo con sus objetivos o métodos.
Lo que necesitamos es asegurarnos de que se escuchen todas las voces y de que tracemos nuestro camino hacia el futuro con empatía, respeto mutuo y un sentido de destino común. Solo tenemos una Tierra de la que debemos cuidar y, a diferencia de los videojuegos, no hay segundas oportunidades.
PARA SABER MÁS
Consulte otras entrevistas exclusivas con líderes de seguridad en nuestra serie "Historias de éxito".
- Joseph Karpenko, de Stratascale, habla sobre…
: DE LAS INFRACCIONES A LA ESTRATEGIA EMPRESARIAL - Ken Fishkin, el «evangelista de la privacidad» de Lowenstein Sandler, habla sobre…
FORMACIÓN ABURRIDA EN CIBERSEGURIDAD - «Ash Hunt», de Apex Group, en…
CÓMO PREDECIR (CON PRECISIÓN) EL RIESGO CIBERNÉTICO CON ESTA FÓRMULA - Jeff Aguilar del Condado de LA sobre…
CÓMO CAPACITA (Y RECAPACITA) A LOS TRABAJADORES PARA COMBATIR EL PHISHING - Dennis Leber de Honest Medical Group sobre…
POR QUÉ NO HABLA (MUCHO) DE CIBERSEGURIDAD CON LA JUNTA DIRECTIVA - Stephen Held de Leo A Daly sobre…
EL LADO OPUESTO DEL RIESGO DE TERCEROS - Michael Adams de Zoom sobre…
LOGRAR LA CIBERSEGURIDAD 2.0 CON LA PUNTUACIÓN DE RIESGO CIBERNÉTICO

