Dado que las amenazas digitales provienen de todas partes, los responsables de ciberseguridad de hoy en día suelen ser conscientes de que, hagan lo que hagan, al final algún ataque acabará teniendo éxito.
Y tendrán que explicar por qué.
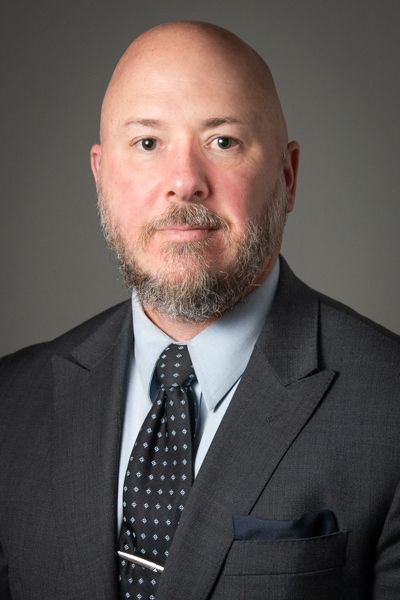
Para el Dr. Dennis Leber (a la derecha), responsable de ciberseguridad en Honest Medical Group, una empresa emergente dedicada a la asistencia sanitaria basada en el valor con sede en Nashville, resulta fundamental establecer una estrecha colaboración con la alta dirección y el consejo de administración. Fomentar este tipo de relaciones contribuye en gran medida a que el puesto de un CISO en una empresa y la posición de dicha empresa en cualquier sector concreto. Además, impulsa el tipo de colaboración estratégica que los expertos consideran ahora indispensable a la hora de limitar el riesgo de este tipo de ciberataques y las consecuencias negativas asociadas a ellos una vez que se producen.
Leber, que aparece habitualmente en las listas de los principales líderes en materia de seguridad, afirma que los CISO de hoy en día ya no pueden permitirse el lujo de impulsar estrategias de ciberseguridad de forma aislada. Sostiene que el éxito empresarial y la seguridad requieren una comunicación profunda y constante, así como una colaboración estratégica.
Esto coincide con una encuesta de Gartner que reveló que el 67 % de los mejores CISO definen la propensión al riesgo mediante la colaboración con los responsables de la toma de decisiones de alto nivel de la empresa. Solo el 28 % de los que obtienen peores resultados lo hacen.
, de Focal Point, se reunió con Leber para analizar cómo aborda su colaboración con los altos directivos y los miembros del consejo de administración, así como la forma en que les informa. Esto es lo que dijo:
[Esta entrevista se ha editado para mayor claridad y para acortar su extensión.]
¿Cómo se establece una relación de confianza con el departamento comercial de la empresa?
Empiezo a forjar esa confianza desde en el mismo momento en que me incorporo a una organización. Cuando hago eso, casi nunca hablo de ciberseguridad. En cambio, presto atención a las quejas de mis socios comerciales, a lo que intentan lograr y a lo que necesitan. A continuación, desarrollo programas de ciberseguridad en segundo plano que se ajustan a lo que me han comunicado.
Por ejemplo, en una institución de educación superior, colaboré con un departamento que había expresado su descontento con las prácticas anteriores, las cuales limitaban y obstaculizaban su investigación. Desarrollé un programa que separaba el entorno de datos de investigación de los datos clínicos y facilitaba el trabajo, eliminaba la «TI en la sombra» y reducía los riesgos.
A algunos responsables de seguridad de la información (CISO) les cuesta ponerse de acuerdo con los directivos de la empresa. ¿En qué se diferencia su enfoque?
Pues bien, en primer lugar, intento que la empresa comprenda que el departamento de ciberseguridad está aquí para apoyar y facilitar las cosas, y no para ser la «Oficina del No», como ocurre en algunas organizaciones. Y si nuestro equipo se ve obligado a rechazar alguna iniciativa que la empresa desea llevar a cabo, siempre ofrecemos alternativas que persiguen los mismos objetivos. Lo fundamental es generar confianza con nuestros socios comerciales.
También considero prioritaria la necesidad de ejercer como traductor. Sin duda, quiero abordar los temas relacionados con el riesgo, la gestión de vulnerabilidades, la gestión de parches y la arquitectura segura. Pero de esa forma no se establece un terreno común con los líderes empresariales. Por lo tanto, en lugar de intentar enseñarles el lenguaje de la ciberseguridad, , aprendo el lenguaje empresarial y luego se lo transmito a mi equipo.
Cuando hace eso y comprende los objetivos de la empresa, sus indicadores suelen ajustarse, ya que de repente dispone de algo relevante que medir. La ciberseguridad debe estar presente allí donde se toman las decisiones. Una vez que forme parte de ese grupo, comprenderá los objetivos de la empresa y, a continuación, adaptará el programa a dichos objetivos y definirá los indicadores de rendimiento en función de esos mismos objetivos; por ejemplo, cómo el desarrollo de un sistema de matriculación seguro contribuye al objetivo de aumentar la matriculación de estudiantes en un porcentaje determinado.
¿Qué tipo de datos recopilan para elaborar los informes?
Depende. Cuando implementamos una nueva solución, por ejemplo, es posible que queramos hacer un seguimiento de las brechas de seguridad que hemos sufrido, de cómo está funcionando la solución, de los tipos de ataques que estamos detectando y de si contamos con las medidas correctivas y las alertas adecuadas para hacer frente a las amenazas que se avecinan. Asimismo, realizaríamos un seguimiento de la satisfacción de los usuarios, así como de la frecuencia con la que nuestros empleados se topan con estafas de ingeniería social de .
Sabemos por ejemplos recientes —como el ataque de ransomware sufrido por MGM Resorts en septiembre— que a un « » le basta con una llamada telefónica de 10 minutos para paralizar toda una empresa, por lo que es importante estar atentos a ello.
La mayoría de las organizaciones cuentan con programas de sensibilización sobre ciberseguridad para ayudar a frustrar los ataques de phishing y vishing. ¿Cómo es el suyo?
Puede disponer de todas las herramientas que desee — , supervisión, alertas y pruebas de rendimiento —, pero es igual de importante prestar atención al factor humano: sus empleados. Por eso, llevamos a cabo lo que yo denomino «entrenamiento SPAR», un concepto que he tomado prestado del boxeo y las artes marciales. Son las siglas de «preparación y respuesta en materia de seguridad», y es algo un poco diferente.
«». Según mi experiencia, la mayoría de los cursos de formación en ciberseguridad para empresas resultan aburridos… Practicamos el «entrenamiento SPAR», un método que he tomado prestado del boxeo y las artes marciales.»
Según mi experiencia, la mayoría de los cursos de formación en ciberseguridad para empresas resultan aburridos y repetitivos. Gran parte de ello está concebido para cumplir con los requisitos legales... para demostrar que una empresa actuó con la debida diligencia en caso de que un incidente la lleve ante los tribunales.
Por ese motivo, muchos programas de formación en concienciación sobre seguridad se basan en el miedo o en el castigo. La formación de SPAR, por el contrario, se centra en informar a los empleados sobre las posibles amenazas, de modo que puedan reaccionar con seguridad, sin temor a represalias, cuando se enfrenten a ellas.
La gran mayoría de los CISO rinden cuentas ante el consejo de administración al menos una vez al año. ¿Algún consejo para hacerlo de forma eficaz?
Por supuesto. Cualquiera que haya hablado ante un consejo de administración sabe que dispone de unos cinco minutos, como mucho. Así pues, tiene que ser una presentación muy breve y sin florituras.
En Honest Medical Group, explico cómo mi programa protege a nuestra empresa, pero también abordo cómo ofrece garantías de ciberseguridad a nuestros clientes. A continuación, hablaré de los esfuerzos que hemos realizado para hacerlo posible, de dónde siguen existiendo carencias, de qué puedo hacer al respecto y de en qué aspectos necesito apoyo o que se tomen decisiones presupuestarias.
¿Algún consejo final para sus colegas del ámbito de la ciberseguridad?
Sí: Siga aprendiendo; nunca deje de aprender y de adaptarse. A menudo nos centramos en lo que se necesita en este momento, en lugar de tener en cuenta el panorama general. Hay mucho trabajo improvisado, y es necesario dejar de lado eso y centrarse en lo que está por venir. ¿Qué le prepara para dentro de tres, cuatro o cinco años?
La IA [inteligencia artificial] y , así como ChatGPT , se han popularizado prácticamente de la noche a la mañana, y muchas organizaciones están empezando ahora mismo a analizar las implicaciones que esto tiene para la ciberseguridad. Del mismo modo, la computación cuántica podría llegar ya en 2025, y debemos estar preparados también para ello.
Mi consejo es: planifíquelo ya. No espere hasta que sea demasiado tarde.
PARA SABER MÁS
Consulte otras entrevistas exclusivas con líderes de seguridad en nuestra serie "Historias de éxito".
- Joseph Karpenko, de Stratascale, habla sobre…
: DE LAS INFRACCIONES A LA ESTRATEGIA EMPRESARIAL - Ken Fishkin, el «evangelista de la privacidad» de Lowenstein Sandler, habla sobre…
FORMACIÓN ABURRIDA EN CIBERSEGURIDAD - Mike Wilkes, el «superhéroe» de Marvel, habla sobre…
EL USO DE LA IA PARA COMBATIR LA DELINCUENCIA INFORMÁTICA - «Ash Hunt», de Apex Group, en…
CÓMO PREDECIR (CON PRECISIÓN) EL RIESGO CIBERNÉTICO CON ESTA FÓRMULA - Jeff Aguilar del Condado de LA sobre…
CÓMO CAPACITA (Y RECAPACITA) A LOS TRABAJADORES PARA COMBATIR EL PHISHING - Stephen Held de Leo A Daly sobre…
EL LADO OPUESTO DEL RIESGO DE TERCEROS - Michael Adams de Zoom sobre…
LOGRAR LA CIBERSEGURIDAD 2.0 CON LA PUNTUACIÓN DE RIESGO CIBERNÉTICO

