El monumental ataque informático a SolarWinds de 2020 —en el que los piratas informáticos insertaron código malicioso en software de uso común para acceder a decenas de miles de redes gubernamentales y corporativas— nos enseñó una lección fundamental: no basta con proteger su propia infraestructura; debe vigilar todo su ecosistema de proveedores.
De hecho, el 62 % de las intrusiones en la red tienen su origen en terceros, según un informe de Verizon 2022 , y el 73 % de las organizaciones que participaron en un estudio de KPMG afirmaron haber sufrido al menos una interrupción significativa provocada por un incidente cibernético relacionado con terceros en los últimos tres años.
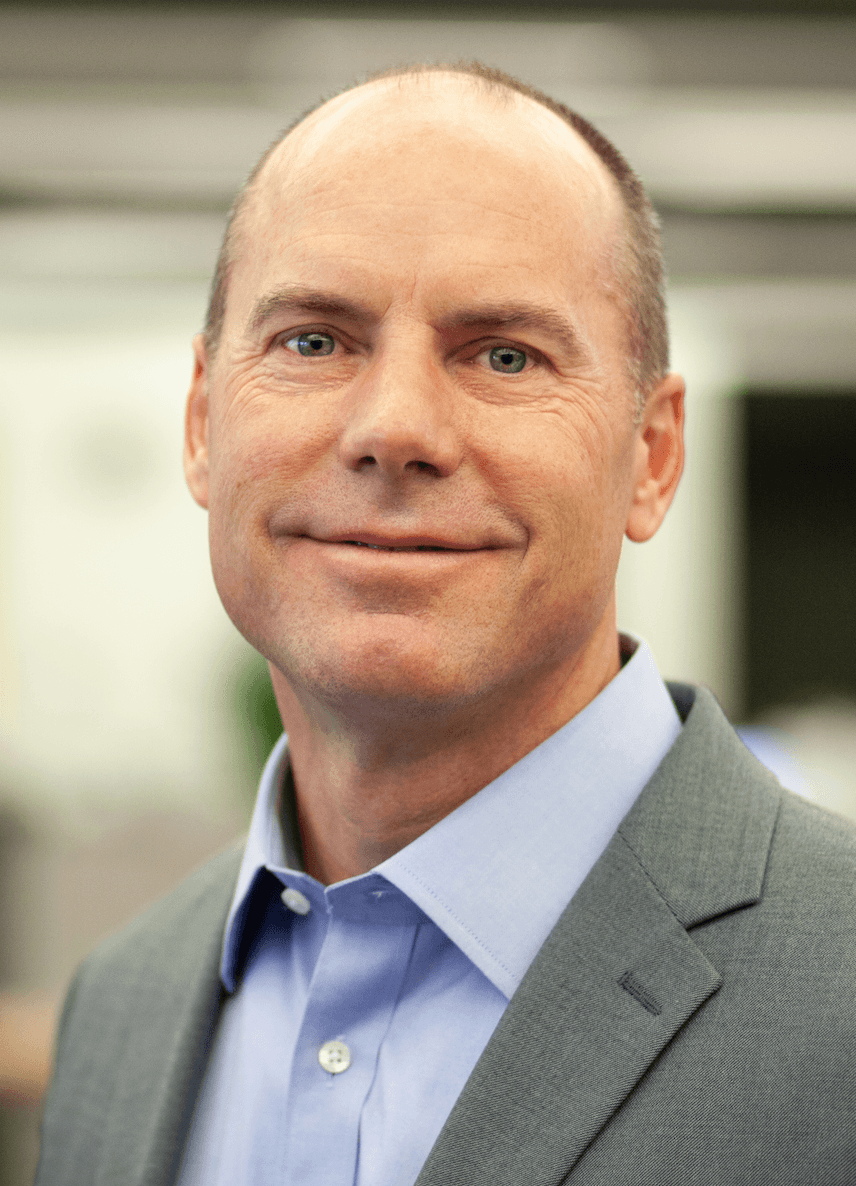
Como director de sistemas de información (CIO) responsable de la ciberseguridad en Leo A Daly, una empresa internacional de arquitectura e ingeniería que cuenta con 800 empleados y 32 sedes, la mayoría de ellas en Estados Unidos, Stephen Held (a la derecha) se mantiene al corriente de este tipo de estadísticas. También es consciente de cuál es, muy posiblemente, la pregunta menos frecuente en relación con el riesgo de terceros.
¿Qué ocurre cuando uno es la tercera parte?
El riesgo de terceros casi siempre se aborda desde una perspectiva interna. ¿Quiénes son los proveedores de software de , así como otros terceros de su ecosistema cibernético que podrían causarle daños de forma involuntaria? Es una pregunta fundamental, pero ¿qué hay de la otra cara de la moneda? ¿Supone su empresa algún riesgo para sus clientes?
Un cliente que sea grande e influyente o que disponga de una cantidad significativa de datos de consumidores constituirá un objetivo muy atractivo para los ciberdelincuentes. Y eso le convierte a usted también en un objetivo.
Este es el tipo de cosas que le quitan el sueño a Held, según afirma, y está decidido a evitar que su bufete sea el motivo por el que un socio sufra un ataque.
, de Focal Point, tuvo la oportunidad de reunirse con el Sr. Held para conocer más detalles sobre cómo su organización está afrontando el panorama actual de amenazas.
[Esta entrevista se ha editado para mayor claridad y para acortar su extensión.]
No se diría que una empresa de ingeniería arquitectónica fuera vulnerable a los ciberataques, pero está claro que le preocupa esa posibilidad. ¿A qué se debe eso?
Yo pensé lo mismo tras varios años en mi cargo de director de sistemas de información en la empresa.
Sin embargo, eso cambió a medida que observábamos cómo los vectores de ataque evolucionaban cada vez más. Puede que los piratas informáticos no quieran atacarle a usted directamente, pero podrían tenerle en el punto de mira para llegar a alguien con quien usted está relacionado. Dependiendo de quiénes sean sus clientes o de si trabaja con entidades gubernamentales, podría ser más vulnerable a sufrir un ataque.
«. Dependiendo de quiénes sean sus clientes o de si trabaja con entidades gubernamentales, podría ser más vulnerable a los ataques.»
Hoy en día, casi da igual en qué sector se trabaje; tanto sus socios del sector público como del privado exigen unos estándares más estrictos en materia de ciberseguridad, protección de datos y recuperación. Por estas razones, hemos tenido que asegurarnos de no ser el blanco más fácil.
¿Cómo lo consigue?
Analizamos el panorama de los ataques desde varias perspectivas diferentes. Por ejemplo, contamos con unas 1,200 computadoras en nuestro entorno. Es muy posible que alguien intente utilizarlos para lanzar un ataque de denegación de servicio distribuido (DDoS) de tipo « » . No tendría por qué tener nada que ver con nuestra actividad. Probablemente no querrían robar planos arquitectónicos; simplemente quieren hacerse con el control de esos dispositivos para ir a por otra persona. Por lo tanto, debemos hacer todo lo posible para proteger a los clientes frente a todas estas situaciones.
¿Qué otras medidas está tomando para evitar que su empresa sea la causa de que un cliente sufra un ataque informático?
Pues bien, además de los ataques DDoS, debemos tener en cuenta todos los distintos tipos de vectores de ataque que existen e implementar las tecnologías y los procesos adecuados para protegerlos.
Gran parte de ello está relacionado con la seguridad de la cadena de suministro de software y los programas que utilizamos. Si hay algún producto que aparezca en los titulares por ser vulnerable, como SolarWinds o MOVEit, necesito saber si lo tenemos y, en caso afirmativo, si lo mantenemos adecuadamente y si está al día con los parches. Esto se aplica a todo nuestro software, ya que sabemos que todo software contiene vulnerabilidades.
[Lea también: El plan de acción del Gobierno de EE. UU. para reforzar las cadenas de suministro]
¿Qué le quita el sueño como profesional de la seguridad?
¿Qué es lo que no me quita el sueño? Hay dos cosas en las que pienso sobre todo: una es lo que le digo al mundo exterior.
«: la IA se está utilizando para generar ataques de phishing “gramaticalmente perfectos”». Esto significa que los indicadores en los que nos hemos basado y con los que nos hemos formado para detectar un fraude ya no son válidos.»
Entablamos conversaciones como esta para compartir las mejores prácticas en materia de ciberseguridad y fomentar la concienciación, con la esperanza de ayudarnos mutuamente, sabiendo al mismo tiempo que seguimos en proceso de mejora. La seguridad es un objetivo en constante evolución. A medida que las defensas mejoran, los ataques se vuelven más sofisticados. Hace poco me enteré de que se está utilizando una inteligencia artificial (IA) de para generar ataques de phishing «gramaticalmente perfectos». Esto significa que los indicadores en los que nos hemos basado y con los que nos hemos formado para detectar un fraude ya no son válidos.
La otra cuestión —y quizá la que más me preocupa— es que otras empresas mucho más grandes que la nuestra y con más recursos siguen sufriendo ataques . Observo el el tiempo y el esfuerzo que dedican cuando reciben críticas, y resulta abrumador. Nadie desea verse obligado a enviar notificaciones a los clientes para informarles de una filtración de datos. Siempre intento adelantarme a eso.
¿Qué tecnología está utilizando para proteger su red?
Aplicamos una combinación de tecnologías de seguridad, entre las que se incluyen la gestión de incidentes y eventos de seguridad (SIEM), la detección de intrusiones, la mitigación de intrusiones y las soluciones para terminales de . Utilizamos la autenticación multifactorial (MFA) en lugar de las contraseñas. Separamos los derechos de administrador. Además, utilizamos una plataforma de consolidación de servidores de archivos y de almacenamiento conectado a la red (NAS) que permite gestionar un entorno geográficamente disperso y sincronizar archivos, al tiempo que se aprovechan algunas funciones de seguridad integradas.
Además, todos nuestros empleados deben realizar una formación anual sobre seguridad de la información en , y parte de ese programa incluye una sección sobre amenazas internas.
¿Ha tenido alguna situación en la que sus empleados estuvieran a punto de ser víctimas de una estafa?
Sí, lo que hemos observado últimamente es que los empleados reciben mensajes de texto o correos electrónicos que supuestamente proceden de directores generales o directores financieros y en los que se dice algo así como: «Hola, estoy intentando repartir algunos regalos». «Salga a comprar un montón de tarjetas regalo de Amazon de 100 dólares y envíemelas».
De hecho, tuvimos un empleado que compró esas tarjetas regalo, pero, afortunadamente, nos dimos cuenta porque el empleado acudió al director financiero y le preguntó: «¿Qué quiere que haga con ellas ahora?».
Contamos con un departamento de contabilidad bastante consolidado que nos ayuda a controlar de cerca este tipo de situaciones, pero también formamos a nuestros empleados para que estén atentos a ese tipo de estafas. Y nuestros empleados han sido bastante eficaces a la hora de informarnos cuando detectan casos de ingeniería social.
¿Forma parte el modelo «zero trust» de su estrategia de ciberseguridad?
Hemos hablado de adoptar una mentalidad de « » (no confíe en nadie) y de «zero trust» (confianza cero) . Sin embargo, supone una carga considerable y, en realidad, va en contra de trabajar en un entorno altamente colaborativo. Queremos hacerlo. Deseamos adoptar el modelo «zero trust». Pero aún no hemos llegado a ese punto. Esto requeriría un cambio importante en la gestión de la red, y eso llevará tiempo.
PARA SABER MÁS
Consulte otras entrevistas exclusivas con líderes de seguridad en nuestra serie "Historias de éxito".
- Joseph Karpenko, de Stratascale, habla sobre…
: DE LAS INFRACCIONES A LA ESTRATEGIA EMPRESARIAL - Ken Fishkin, el «evangelista de la privacidad» de Lowenstein Sandler, habla sobre…
FORMACIÓN ABURRIDA EN CIBERSEGURIDAD - Mike Wilkes, el «superhéroe» de Marvel, habla sobre…
EL USO DE LA IA PARA COMBATIR LA DELINCUENCIA INFORMÁTICA - «Ash Hunt», de Apex Group, en…
CÓMO PREDECIR (CON PRECISIÓN) EL RIESGO CIBERNÉTICO CON ESTA FÓRMULA - Jeff Aguilar del Condado de LA sobre…
CÓMO CAPACITA (Y RECAPACITA) A LOS TRABAJADORES PARA COMBATIR EL PHISHING - Dennis Leber de Honest Medical Group sobre…
POR QUÉ NO HABLA (MUCHO) DE CIBERSEGURIDAD CON LA JUNTA DIRECTIVA - Michael Adams de Zoom sobre…
LOGRAR LA CIBERSEGURIDAD 2.0 CON LA PUNTUACIÓN DE RIESGO CIBERNÉTICO

