Si eres un director de seguridad de la información (CISO) y crees que tu trabajo es prevenir brechas de seguridad, será mejor que empieces a cambiar tu mentalidad. Debes pensar en ti mismo como un gestor de riesgos y un "puente de traducción" para la alta dirección.
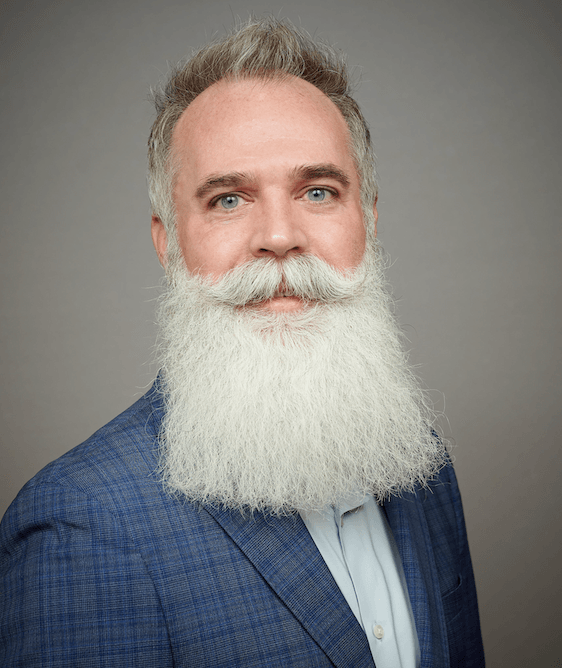
Eso es según Joseph Karpenko (a la derecha), CISO en Stratascale, una empresa de servicios de ciberseguridad con sede en Carolina del Norte. A medida que el panorama de amenazas se vuelve más complejo, dice, los líderes de ciberseguridad necesitan pensar como ejecutivos de negocios que gestionan el riesgo legal, protegen los flujos de ingresos e impulsan la resiliencia en caso de una brecha.
Karpenko, en Stratascale desde 2021, tiene casi tres décadas de experiencia impulsando iniciativas de ciberseguridad y fortaleciendo infraestructuras críticas en diversas organizaciones, generando un currículum tan prodigioso como su barba (que, reconoce, tardó menos tiempo en desarrollar – la ha estado dejando crecer durante los últimos años).
Comenzando como ingeniero de hardware y seguridad, Karpenko ha disfrutado de etapas en Cisco, el gigante de nóminas ADP, la organización intergubernamental de tratados Packet Clearing House, el Centro de Análisis de Datos de Internet Aplicado, el Centro de Intercambio y Análisis de Información de Tecnología de la Información (IT-ISAC), y más.
Hablamos con él sobre cómo está evolucionando el rol del CISO, cómo cambiar la narrativa de centro de costos a generador de valor, y por qué la seguridad proactiva es más que una simple frase de moda. En el próximo año, dice, los CISO tienen una oportunidad única para impulsar un cambio real en sus organizaciones.
Comencemos con el rol del CISO. ¿Dice que está experimentando una transformación?
Lo veo más como una evolución de las responsabilidades que han asumido. Los CISO han evolucionado desde lo que solía ser principalmente un rol súper técnico hacia la consideración de más riesgos empresariales, riesgos operativos, riesgos estratégicos, riesgos reputacionales y riesgos legales.
"Los CISO necesitan comunicarse mejor con la alta dirección y la junta directiva sobre la madurez del programa [de seguridad]... Tienes que ser ese puente de traducción."
En otras palabras, ¿cómo puedo proteger y defender mi entorno así como el de mis socios comerciales?
¿Y cómo es esa evolución de un rol técnico a un socio estratégico de negocio? ¿Cuál es el nuevo conjunto de habilidades?
Son las habilidades que los CISO necesitan para comunicarse mejor con la alta dirección y la junta directiva sobre la madurez del programa, dónde necesitan inversiones, y para que puedan demostrar lo que se está haciendo para ayudar a la alta dirección a comprender cómo están protegiendo y defendiendo ese entorno. Para mí, tienes que ser ese puente de traducción.
[Lea también: Cómo los CISO pueden hablar de riesgo cibernético para que los CEO realmente escuchen]
Los CISO aún necesitarán tener esas conversaciones hacia abajo con su equipo técnico, pero hacia arriba es donde han existido los desafíos. Una de las habilidades clave que los CISO necesitan a medida que seguimos avanzando son definitivamente las habilidades blandas: las habilidades personales, la esfera de influencia. Se trata de conocer a su audiencia, cómo entender cuáles son sus deseos y necesidades para el negocio, cuáles son esos procesos y sistemas empresariales críticos que hacen que su empresa opere y funcione, y cómo garantizar que puedan continuar operando realmente una empresa mínimamente viable (básicamente las operaciones y sistemas mínimos necesarios para funcionar y atender a los clientes) incluso si hay algún tipo de interrupción.
Entonces, a medida que los CISO se integran más en las conversaciones estratégicas, ¿qué pueden hacer para que la ciberseguridad deje de verse principalmente como un centro de costos y pase a reconocerse como un habilitador de ingresos?
Una de las partes clave es centrarse en el riesgo legal y contractual. Muchos acuerdos ahora requieren un cierto nivel de madurez en ciberseguridad. Si no cumples con los estándares, corres el riesgo de perder contratos, y si pierdes contratos, esencialmente estás perdiendo ingresos y ganancias. Por otro lado, un programa maduro puede ayudarle a ganar nuevos contratos y mantener las relaciones existentes.
"Muchos acuerdos ahora requieren un cierto nivel de madurez en ciberseguridad. Si no cumples con el estándar, corres el riesgo de perder contratos."
Luego está el riesgo operativo: asociarse con CIOs y CTOs para comprender los sistemas críticos significa que puede recuperarse rápidamente si hay una interrupción. Esa resiliencia evita costosos tiempos de inactividad. También está el lado operativo: ¿cuánto tiempo hace que las personas dediquen a tareas innecesarias? Eso cuesta mucho dinero. ¿Cómo puede automatizar esos procesos? Todo esto genera confianza con la junta directiva, los socios y los clientes.
¿Hay ciertas industrias que podrían beneficiarse de vincular la seguridad al valor empresarial antes que después? Trabajaste en ADP, ¿es eso algo que podría ser valioso para el sector financiero?
Así que creo que todos pueden mejorar, pero siento que los servicios financieros están bastante bien posicionados. Han tenido un enfoque muy bueno en ciberseguridad durante algún tiempo y están muy bien organizados y coordinados en lo que respecta a sus programas de seguridad. Diría que la manufactura y la atención médica son dos industrias clave a considerar.
Esos dos sectores han sido golpeados extremadamente fuerte cada vez que ocurre una interrupción cibernética. Si detienes la fabricación, los gerentes de planta saben casi al segundo cuánto está costando eso. Y hemos visto la interrupción que los incidentes cibernéticos han causado en la atención médica, donde los hospitales han tenido que cerrar. Hay que reprogramar cirugías, hay un impacto en los pacientes, y es posible que esas interrupciones puedan costar vidas.
Y en esos casos, la resiliencia es fundamental. ¿Por qué es tan importante ser proactivo en lugar de reactivo en seguridad?
Esa es una gran pregunta. Si estás reaccionando, siempre estás respondiendo y apagando incendios. A nadie le gusta ser reactivo. Es agotador y uno se quema y cansa.
"Si estás reaccionando, siempre estás respondiendo y apagando incendios... Cuando adoptas un enfoque proactivo, buscas brechas, cosas que necesitas corregir y lo que puedes mejorar."
Pero cuando adoptas un enfoque proactivo y mesurado, buscas brechas, cosas que necesitas corregir y lo que puedes mejorar. Al hacer eso, estás pensando en los procesos clave que necesitas asegurar, proteger y defender, y lo estás haciendo junto al CTO y al CIO.
Entonces, ¿cómo pueden las organizaciones hacer ese cambio hacia una postura más proactiva?
Es necesario contar con los planes colaborativos adecuados de respuesta a incidentes con el negocio: continuidad del negocio, recuperación ante desastres y luego respuesta a incidentes. Tenerlos es crucial. Necesitas realizar ejercicios de simulación para el personal técnico y la alta dirección con el liderazgo ejecutivo. Involucrarlos les ayuda a entender que la tecnología está entrelazada con lo que hacemos, y que deben ser una parte clave de esto y comprender que estamos aquí para ayudarlos y habilitarlos. Al mismo tiempo, usted necesita habilitarnos a nosotros para que podamos apoyarle en el negocio.
Y por eso, para mí, el aspecto proactivo de la ciberseguridad, junto con la resiliencia, seguirá siendo un enfoque clave. Realmente se trata de qué tan rápido puedo recuperarme y volver a poner el negocio en funcionamiento.
PARA SABER MÁS
Consulte otras entrevistas exclusivas con líderes de seguridad en nuestra serie "Historias de éxito".
- El "evangelista de la privacidad" de Lowenstein Sandler, Ken Fishkin, sobre…
CAPACITACIÓN ABURRIDA EN CIBERSEGURIDAD - Mike Wilkes, el 'Superhéroe' de Marvel, sobre…
USAR LA IA PARA COMBATIR EL CIBERCRIMEN - Ash Hunt de Apex Group sobre…
PREDECIR EL RIESGO CIBERNÉTICO (CON PRECISIÓN) CON ESTA FÓRMULA - Jeff Aguilar del Condado de LA sobre…
CÓMO CAPACITA (Y RECAPACITA) A LOS TRABAJADORES PARA COMBATIR EL PHISHING - Dennis Leber de Honest Medical Group sobre…
POR QUÉ NO HABLA (MUCHO) DE CIBERSEGURIDAD CON LA JUNTA DIRECTIVA - Stephen Held de Leo A Daly sobre…
EL LADO OPUESTO DEL RIESGO DE TERCEROS - Michael Adams de Zoom sobre…
LOGRAR LA CIBERSEGURIDAD 2.0 CON LA PUNTUACIÓN DE RIESGO CIBERNÉTICO

