Al condado vecino de San Bernardino le costó 1.1 millones de dólares resolver un ataque de ransomware contra el departamento del sheriff a principios de este año. Jeff Aguilar, director de seguridad de la información (CISO) del vecino condado de Los Ángeles, espera evitar que se repita una situación similar en cualquiera de los 38 departamentos del condado cuya protección tiene a su cargo.
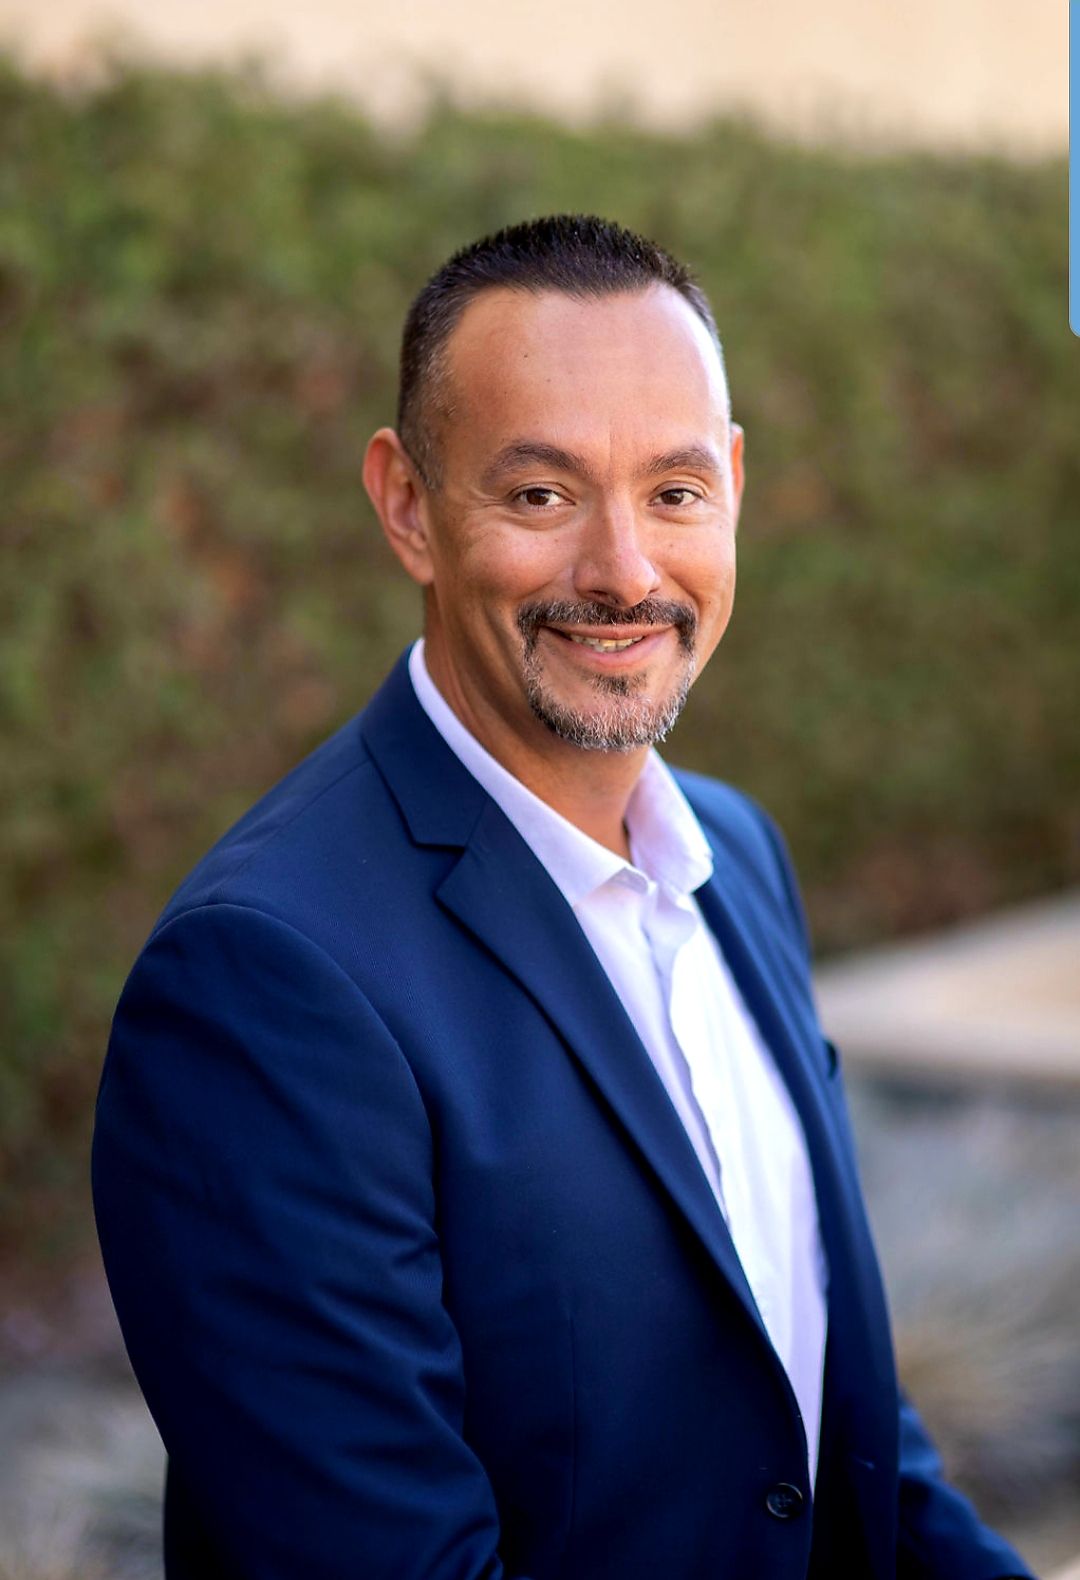
Aguilar (a la derecha), quien ha ocupado cargos de alto nivel en materia de seguridad en el condado de Los Ángeles desde el año 2018 y se convirtió en su director de seguridad de la información (CISO) el año pasado, es plenamente consciente de la creciente vulnerabilidad de los organismos federales, estatales y municipales: los ciberataques dirigidos al sector público se dispararon un 40 % en el segundo trimestre del año 2023 en comparación con el mismo periodo del año anterior. Y aunque el condado de Los Ángeles ha logrado evitar hasta ahora cualquier incidente grave, el señor Aguilar es consciente de que mantener ese historial exigirá diligencia, determinación y —esto es fundamental— una comunicación y coordinación constantes tanto con sus homólogos del sector como con los empleados del condado a su cargo.
Sin duda, esto contribuye a los esfuerzos de evaluación comparativa de su propio departamento. Y no solo eso.
De hecho, a diferencia de muchos directores de seguridad de la información (CISO), es un firme defensor de compartir información útil que pueda ayudar a otros organismos públicos a hacer frente a las amenazas. Esta disposición a escuchar y compartir puntos de vista diversos quizá se deba a su propia y variada trayectoria profesional, que incluye experiencias en el ámbito gubernamental, el sector sanitario, los servicios financieros y el sector del transporte.
, de «Focal Point», se reunió con Aguilar para conocer más detalles sobre su enfoque colaborativo y lo que le convierte en uno de los principales responsables de ciberseguridad del sector público del país.
(La siguiente entrevista se ha editado para mayor claridad y para acortarla.)
A primera vista, la estructura jerárquica del condado de Los Ángeles —quién depende de quién— parece, bueno, bastante compleja.
Contamos con un modelo federado: yo dependo del director de sistemas de información del condado. Cada departamento funciona como una empresa independiente y cuenta con su propio director de sistemas de información (CIO) y responsable de seguridad de la información. Su labor consiste en aplicar las políticas y la estrategia de ciberseguridad que mi equipo establece a nivel del consejo de administración.
Tengo dos adjuntos a mi cargo y voy a contratar a otros dos. Organizamos la provincia en grupos (con fines operativos), de modo que cada grupo representa un área específica de nuestra actividad. Así pues, por ejemplo, la asistencia sanitaria es un sector de actividad y la aplicación de la ley es otro. Mis adjuntos se encargarán de los distintos grupos en función de sus competencias y de las necesidades de cada uno de ellos. Establecemos las directrices de ciberseguridad desde una perspectiva general, y los departamentos actúan dentro de esos límites.
Tanto el Distrito Escolar Unificado de Los Ángeles como la Autoridad de Vivienda de Los Ángeles han sufrido recientemente filtraciones de datos. Cuando ve esas cosas tan cerca de casa, ¿le hace saltar las alarmas?
Sí, cualquier organización que disponga de datos confidenciales es un objetivo potencial.
Hablo con numerosos responsables de seguridad de la información (CISO) de las administraciones estatales y municipales. Compartimos constantemente las lecciones aprendidas y nos preguntamos: «¿Qué ha funcionado, qué no ha funcionado y qué puedo imitar para no tener que reinventar la rueda?». Creo que esa es una de las cosas en las que, tal vez, el condado de Los Ángeles se diferencia de otros organismos públicos. Estamos impulsando la colaboració e en la administración pública. Hay transparencia.
[Lea también: Clase sobre RaaS: una guía defensiva sobre el ransomware como servicio]
Evidentemente, no quiero entrar en detalles sobre lo que estamos haciendo concretamente. No obstante, mantenemos constantemente debates muy interesantes, especialmente en torno a la estrategia y la respuesta ante incidentes, desde una perspectiva regional.
Usted se encarga de supervisar la política de ciberseguridad de los departamentos que cuentan con más de 100,000 empleados. Basta con que uno de esos departamentos se salga de la línea para que una buena planificación se vaya al traste. ¿Cómo se garantiza el cumplimiento normativo?
Sí, es todo un reto. Afortunadamente para nosotros, estamos sometidos a auditorías internas de forma constante. Sé que hay mucha gente que no considera que las auditorías aporten valor añadido. Pero yo sí lo hago porque uno solo sabe lo que sabe, y las auditorías son una forma excelente de garantizar el cumplimiento normativo e identificar las deficiencias.
«. Sé que hay mucha gente que no considera que las auditorías aporten valor añadido». Pero yo sí lo hago, porque uno solo sabe lo que sabe, y las auditorías son una forma excelente de garantizar el cumplimiento normativo e identificar deficiencias.»
Por lo tanto, nuestro departamento, al realizar esas auditorías, sigue una especie de lista de comprobación. Están comprobando si se cumple la normativa interna del consejo de administración. Contamos con directivas y normas tecnológicas. Cada departamento es objeto de una revisión y, a continuación, debe someterse a una validación con arreglo a dichas políticas y directrices. Esto sigue en curso. Todos los departamentos se ven afectados por ello varias veces al año. Y, de vez en cuando, también se llevará a cabo una auditoría federal.
En nuestras auditorías internas, suelo señalar los aspectos en los que creo que podrían existir deficiencias y les dejo que comprueben qué pueden descubrir. Una vez recibido su informe, lo habitual es que elaboremos un plan de mejora. Esto se transmite a los niveles superiores de la jerarquía directiva de la organización con el fin de dar a conocer la cuestión. De este modo, sabemos que se nos presta la atención necesaria para resolver cualquier problema que pueda surgir.
Con tantos empleados del condado, seguro que tiene mucho trabajo.
Por supuesto. Uno de los principios fundamentales de la seguridad es que la persona —el empleado— es siempre el eslabón más débil.
Las organizaciones invierten millones de dólares en un entorno de control, y todo ello puede eludirse con un solo clic erróneo. Por lo tanto, hemos llevado a cabo una campaña de formación sobre concienciación en materia de « » de forma muy intensiva, llegando hasta cada una de las líneas de negocio, ya que la forma de trabajar puede variar completamente de un departamento a otro.
Con motivo del Mes Nacional de la Concienciación sobre la Ciberseguridad , estamos hablando con los empleados y contando con la participación de proveedores y líderes del sector para compartir las lecciones aprendidas, así como las recomendaciones sobre lo que se debe y no se debe hacer en materia de seguridad. Y creo que hemos mejorado a la hora de contar la historia.
Estamos logrando que los usuarios finales se preocupen por esos clics erróneos al generar una respuesta emocional que va más allá del entorno de la provincia. Pueden llevarse a casa lo que aprenden y aplicarlo en su vida personal.
Se acerca la temporada de compras navideñas, por ejemplo, y se producirá un aumento considerable de los intentos de phishing que pretenden provenir, por ejemplo, de Amazon Marketplace, eBay, el IRS o cualquier otra entidad de la que deban tener cuidado. La gente ve esas cosas, tiene una reacción emocional y puede que haga clic sin pensarlo. Hemos intensificado considerablemente nuestro programa para ayudarles a formarse en estos temas, tanto en el trabajo como en casa.
¿Cómo puede saber si su formación en mindfulness es eficaz?
Llevamos a cabo perforaciones de forma constante. Nos dedicamos a la fabricación de tableros de mesa. Dispongo de las tasas de clics de cada departamento y de un resumen a nivel de condado. Puedo analizar las tendencias año tras año y adaptamos la formación cuando resulta conveniente. No ofrecemos una formación estandarizada que sea siempre igual cada año. Lo adaptamos a los puntos clave del sector y a los puntos clave de la provincia.
«. No ofrecemos una formación estandarizada que sea siempre la misma cada año». Lo adaptamos a los puntos clave del sector y a los del condado.»
Así pues, por ejemplo, nuestras campañas de phishing son un poco diferentes de lo que eran en este momento, ya que el año que viene se celebrarán unas elecciones primarias. Estamos advirtiendo a los empleados sobre correos electrónicos de phishing con mensajes destinados a incitarlos a actuar, como, por ejemplo: «Su afiliación política ha cambiado; haga clic en este enlace si no era su intención que esto ocurriera».
Siempre estamos atentos a las cuestiones regionales y geopolíticas y, periódicamente, adaptamos nuestra formación en consecuencia.
¿Lleva a cabo alguna actividad, como la detección de amenazas, para identificar posibles vulnerabilidades?
Ah, sí, aunque subcontratamos ese tipo de tareas debido al nivel de experiencia que requieren. Estamos intentando desarrollar esa competencia a nivel interno. Sin embargo, en nuestro caso, nos parece lógico contar con socios de confianza que nos ayuden en los ejercicios de detección proactiva de amenazas. La detección proactiva de amenazas es una herramienta excelente, y no es nada nuevo. Sin embargo, probablemente siga siendo algo bastante nuevo para la mayoría de los organismos públicos, ya que implica una gestión de terminales « » y un nivel específico de conocimientos especializados, lo cual puede resultar complejo.
Soy un gran admirador del marco MITRE ATT&CK « » (se abre en una nueva pestaña) [una referencia que detalla las tácticas y técnicas que suelen emplear los atacantes durante las intrusiones en la red], y realizamos numerosos simulacros, basados en el panorama de amenazas que observamos, para identificar lo que podría estar ocurriendo en nuestra región o en otras jurisdicciones.
[Lea también: ¿Qué es la búsqueda de amenazas y por qué es importante?]
Así pues, una vez más, todo se reduce a la colaboración. Porque si la ciudad de Los Ángeles se ve afectada por algo que podría estar relacionado con nosotros, también podría estar ocurriendo en Pasadena, Santa Mónica, Burbank o en cualquier otro lugar.
Cuéntenos alguna lección difícil que haya aprendido durante el último año.
Bueno, afortunadamente, no hemos tenido ningún incidente grave. Sin embargo, nos preocupa la gestión de riesgos en la cadena de suministro y estamos tratando de mejorar en este ámbito.
«Los líderes fuertes tienen la visión de futuro necesaria para fijarse en estas cosas que se salen de lo convencional y plantearse qué vendrá después.»
El ataque informático a SolarWinds, conocido como « » [en el que los piratas informáticos insertaron código malicioso en software de uso común para infiltrarse en decenas de miles de redes gubernamentales y empresariales], sacó esto a la luz. Somos una provincia muy extensa. Contamos con numerosos proveedores. Por lo tanto, es fundamental para nosotros controlar el riesgo de la cadena de suministro de . Siempre nos preguntamos: «¿Cuál es nuestro riesgo de terceros? ¿Cuál es el riesgo asociado a terceros en el conjunto del panorama? «¿Y cómo nos aseguramos de que los proveedores cumplan con nuestros requisitos de seguridad?»
Para abordar esta cuestión, hemos creado lo que denominamos nuestro «Anexo sobre seguridad y privacidad», en el que se recogen los compromisos y el acuerdo del condado y de los contratistas para cumplir con sus obligaciones en virtud de las leyes, normas o reglamentos estatales o federales aplicables, así como de las normas del sector aplicables en materia de privacidad. Abarca todo, desde las auditorías hasta la respuesta ante incidentes, y así sucesivamente.
Disponemos de un anexo sobre diversos servicios en la nube y, en estos momentos, lo estamos reescribiendo para abordar también el uso de la IA generativa de , ya que estamos convencidos de que ha llegado para quedarse. De hecho, queremos establecer medidas de protección al respecto ahora que aún hay tiempo.
¿Cómo se mantiene a la vanguardia de estas tecnologías nuevas y emergentes?
Creo que la mayoría de los CISO siguen el mismo protocolo en ese sentido. Hablamos entre nosotros y estamos atentos a lo que ocurre en el sector.
Como director de seguridad de la información (CISO) de una organización gubernamental, también recibo numerosos informes sobre amenazas de socios federales, entre ellos y el MS-ISAC (Centro Multiestatal de Intercambio y Análisis de Información). De todo ello se desprende una gran cantidad de información útil. Asimismo, mantenemos reuniones mensuales con el FBI para hacernos una idea clara de lo que está sucediendo desde el punto de vista de las amenazas procedentes de Estados-nación. Y, además, está su propia curiosidad. Analizar las implicaciones de una herramienta como ChatGPT, que está cobrando impulso, y mirar hacia el futuro para reflexionar sobre la seguridad en un mundo de computación cuántica .
Los líderes sólidos tienen la visión de futuro necesaria para fijarse en estas cuestiones que se salen de lo convencional y plantearse qué vendrá después. Puede que hoy no estén aquí, pero debe comprender qué podría suceder si llegaran.
PARA SABER MÁS
Consulte otras entrevistas exclusivas con líderes de seguridad en nuestra serie "Historias de éxito".
- Joseph Karpenko, de Stratascale, habla sobre…
: DE LAS INFRACCIONES A LA ESTRATEGIA EMPRESARIAL - Ken Fishkin, el «evangelista de la privacidad» de Lowenstein Sandler, habla sobre…
FORMACIÓN ABURRIDA EN CIBERSEGURIDAD - Mike Wilkes, el «superhéroe» de Marvel, habla sobre…
EL USO DE LA IA PARA COMBATIR LA DELINCUENCIA INFORMÁTICA - «Ash Hunt», de Apex Group, en…
CÓMO PREDECIR (CON PRECISIÓN) EL RIESGO CIBERNÉTICO CON ESTA FÓRMULA - Dennis Leber de Honest Medical Group sobre…
POR QUÉ NO HABLA (MUCHO) DE CIBERSEGURIDAD CON LA JUNTA DIRECTIVA - Stephen Held de Leo A Daly sobre…
EL LADO OPUESTO DEL RIESGO DE TERCEROS - Michael Adams de Zoom sobre…
LOGRAR LA CIBERSEGURIDAD 2.0 CON LA PUNTUACIÓN DE RIESGO CIBERNÉTICO

