Tema
Preguntas y respuestas
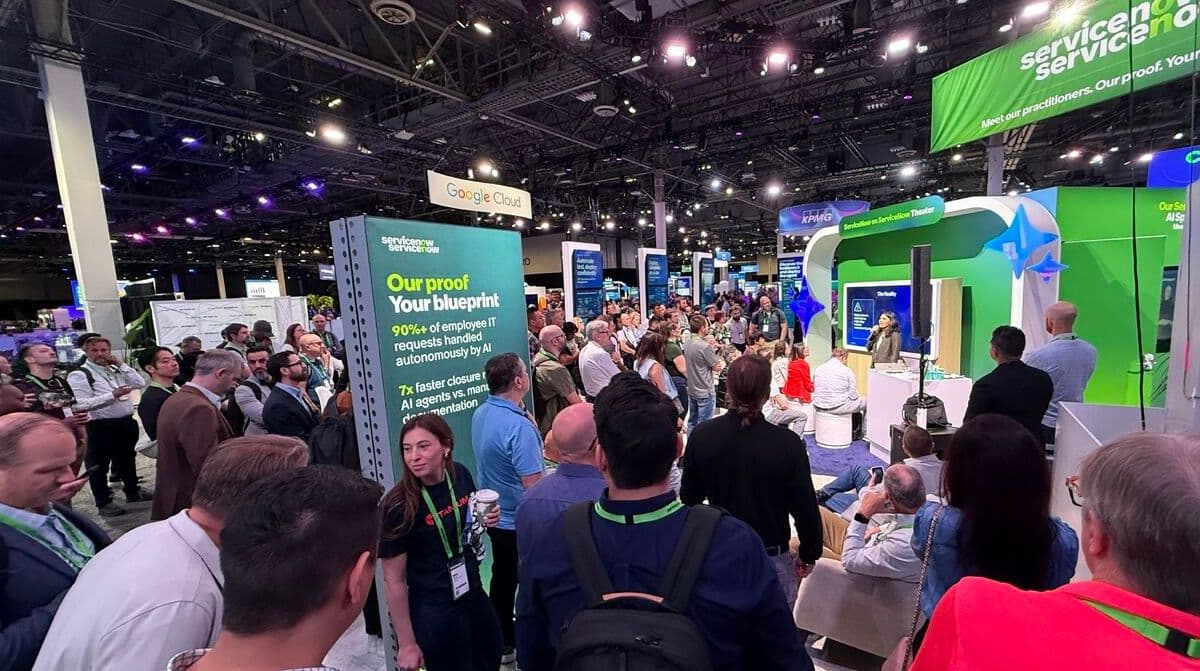
Las lecciones de «Knowledge 2026»: IA, confianza y el camino hacia la informática autónoma
Saqib Khan, director de informática y vicepresidente de Tanium Global ServiceNow, analiza cómo este evento, caracterizado por su gran dinamismo, preparó a los asistentes para actuar con rapidez y confianza.
El cibercrimen en la era de la IA: para protegerte, piensa como un hacker
Los piratas informáticos y los ciberdelincuentes recurren cada vez más a la inteligencia artificial con capacidad de acción, a los modelos de lenguaje grande (LLM) y a las herramientas de ransomware listas para usar. Para defenderse de ellos, los responsables de TI también deben aprovechar el potencial de la tecnología inteligente, afirma la influyente Alissa Valentina Knight.
El CISO de SolarWinds, Tim Brown, Habla Antes del Acuerdo Final con la SEC
En una entrevista poco común, el CISO de SolarWinds, Tim Brown, relata las consecuencias legales de una de las mayores brechas de ciberseguridad en la historia, el impacto personal ("Los médicos confirmaron un ataque al corazón"), y por qué ser CISO sigue siendo un gran trabajo.
Lecciones Tecnológicas del Rápido Crecimiento de Spotify
Hosanna Ouellette, de Spotify, recuerda cómo la rápida expansión de la plataforma obligó a introducir algunas modificaciones en sus procesos de trabajo internos y en su infraestructura tecnológica. Ella es solo una de 23 destacadas líderes en TI y seguridad entrevistadas en el nuevo libro "La interconexión entre personas, procesos y tecnología."
Cómo un CISO de Barclays gestiona a los reguladores
Focal Point presenta al CISO de Barclays, Andy Piper, en el primero de nuestros adelantos de entrevistas con destacados líderes de TI y seguridad del nuevo libro "The Interconnection of People, Process and Technology." Publicado por Chief Disruptor y Tanium, el informe comparte perspectivas de 23 expertos sobre la creciente complejidad de TI, las amenazas de seguridad y las barreras reales para escalar la IA y la automatización.
Atención a las brechas: cómo un profesional de ciberseguridad gestiona el riesgo de M&A
A medida que Service Logic adquiere empresas de HVAC grandes y pequeñas a través de un modelo de M&A inusual, Dan Ronco las integra desde el punto de vista de la seguridad. Todo comienza con la visibilidad de los terminales. Y, según sus previsiones, la inteligencia artificial facilitará las cosas.
Manufacturing Close-Up: Lo que una fusión puede significar para la ciberseguridad
La fusión de empresas implica la integración de culturas, procesos y sistemas de seguridad. Eso es a lo que se enfrenta Brian Klotz en su calidad de arquitecto global de terminales de MillerKnoll, la importante empresa internacional dedicada al mobiliario y el diseño. Su reto: estandarizar y unificar varias marcas bajo un mismo paraguas protector.
Cómo las agencias federales pueden prepararse (más rápido) para la amenaza cuántica que se avecina
Stephen Harper, de Accenture, habla sobre su trabajo con los organismos federales, que están empezando a tomar medidas respecto a sus algoritmos vulnerables a la computación cuántica. Quiere acelerar el proceso, y espera que el sector privado esté prestando atención, ya que, cuando llegue el «Q-Day», ninguna red con cifrado estándar estará a salvo.
Caso de éxito del CISO: De las brechas de seguridad a la estrategia empresarial.
Joseph Karpenko de Stratascale explica cómo los líderes de ciberseguridad están yendo más allá de los dominios técnicos para convertirse en socios estratégicos, uniendo riesgo, ingresos y resiliencia frente a las crecientes amenazas.
Nuevo episodio: Adaptando la política cibernética "Defender hacia adelante" para los negocios
En esta entrevista exclusiva, el asesor internacional en ciberseguridad Richard J. Harknett aborda las ventajas que supone para la cadena de suministro una defensa proactiva y habla con franqueza sobre TikTok.
La herramienta más subestimada en su arsenal de ciberseguridad: las amistades
Un antiguo responsable de ciberseguridad del Ministerio de Defensa del Reino Unido (que ahora trabaja en Tanium) habla de la creación de relaciones como un «salvavidas» cuando surge una crisis, así como de otras medidas clave para estar preparado. Sugerencia: Siga el ejemplo del ejército británico.
¿Podemos realmente «pasar por alto» el código vulnerable de la IA generativa? Este experto en seguridad dice que sí (más o menos)
Focal Point ha mantenido una entrevista exclusiva con Chris Wysopal, pionero en seguridad de aplicaciones, para analizar cómo la IA generativa está transformando el panorama de la seguridad del software, los riesgos asociados y las posibles soluciones para mitigar los retos emergentes.

