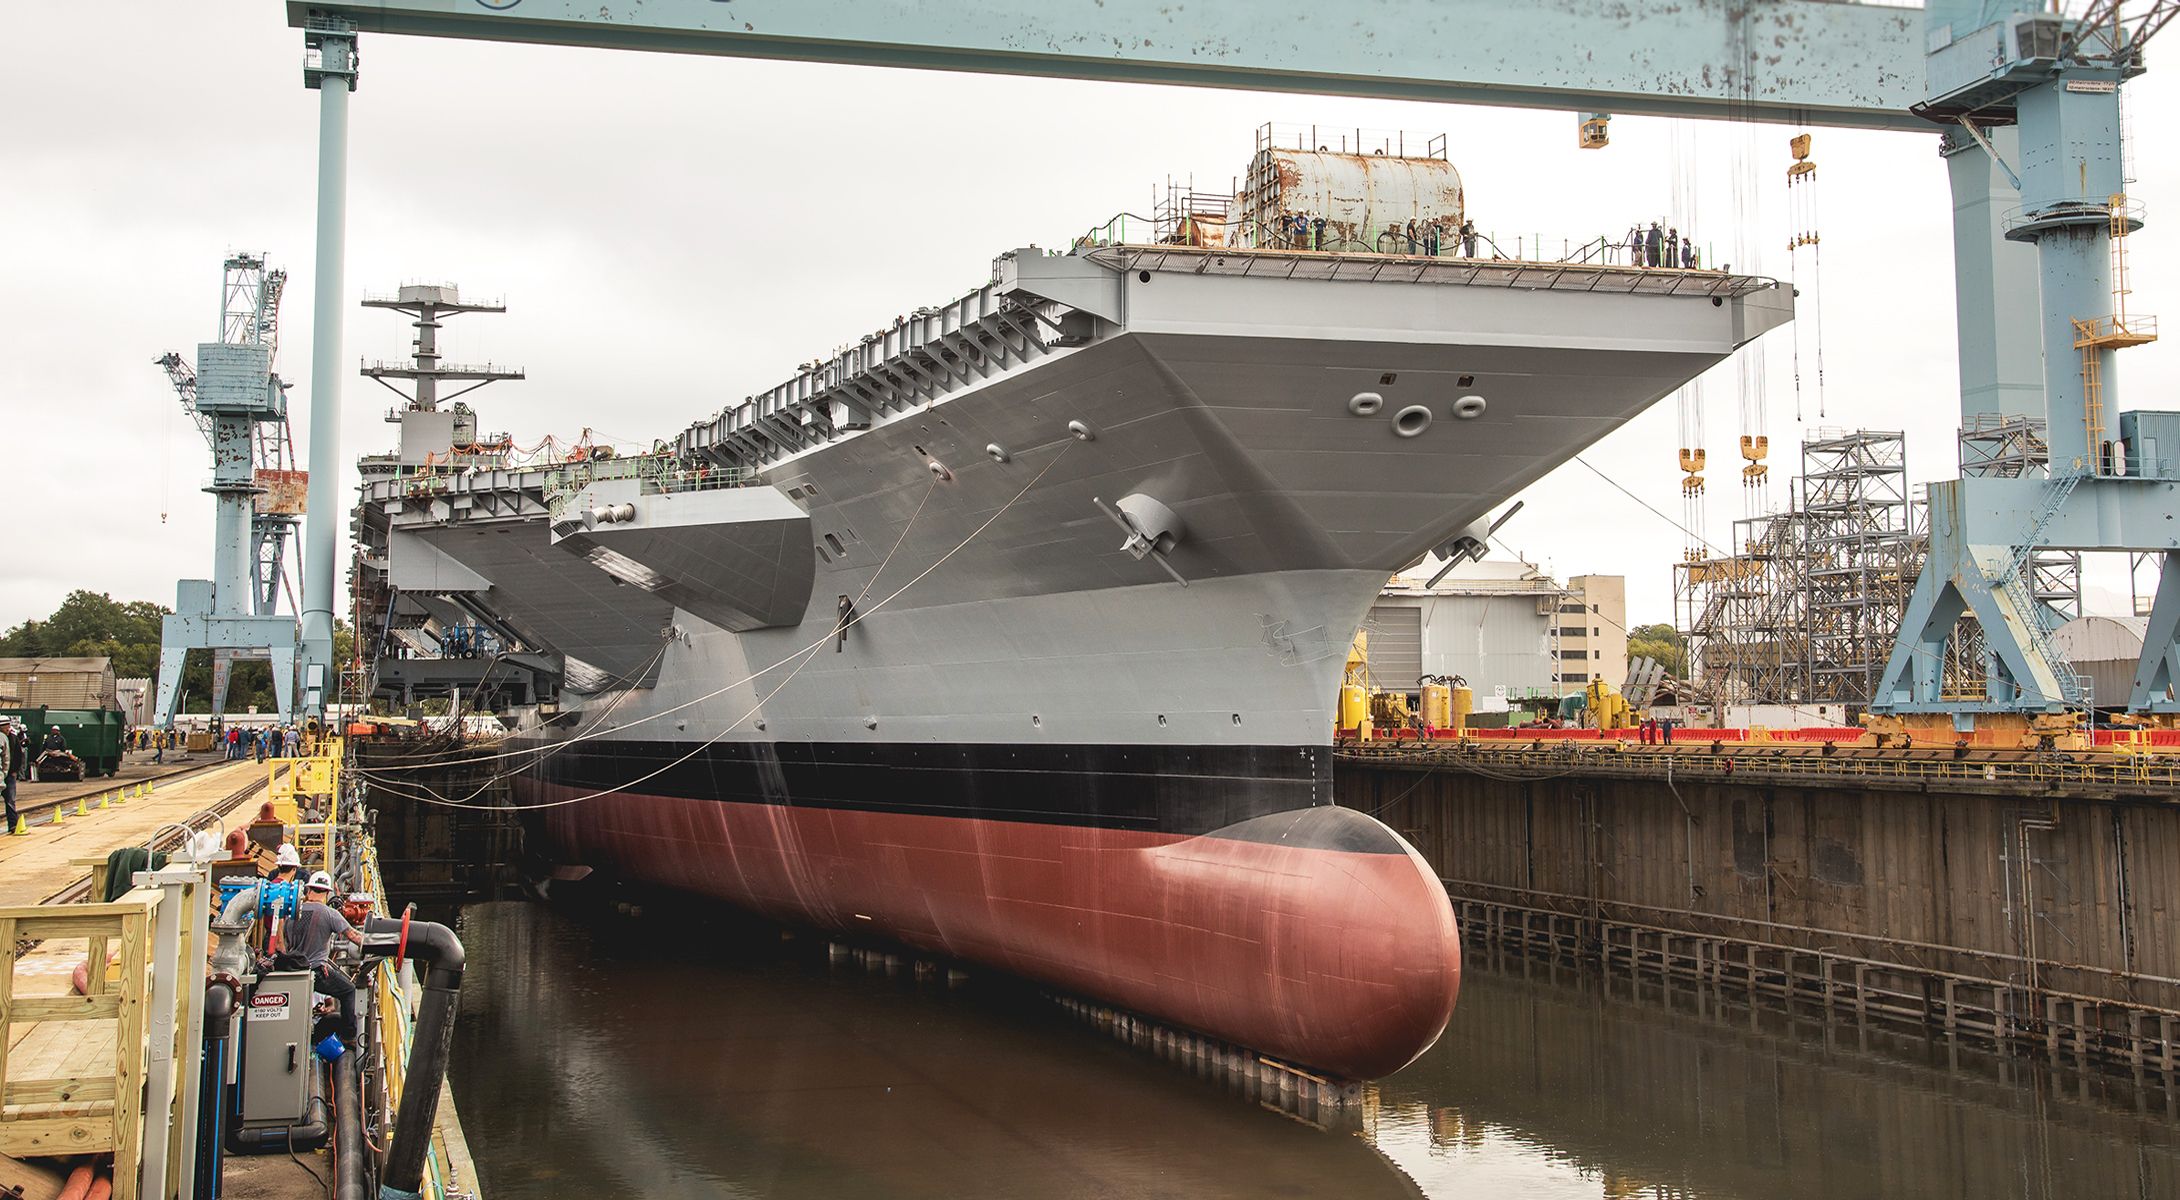
Para Ron Davis, un posible desastre siempre está a un clic de distancia. Como director de seguridad de la información de Huntington Ingalls Industries —empresa que suministra buques de asalto anfibio, portaaviones de propulsión nuclear y submarinos al arsenal nacional—, su escenario de ataque más temido se parece menos a «WarGames» y más a «El profesor chiflado».
«Supongamos que dispone de una plantilla de 100 empleados», afirma Davis. «La red está conectada a Internet. «Cincuenta personas reciben un correo electrónico y una de las 50 hace clic en el enlace».
Según Davis, cuando se hace clic en ese enlace, «ocurre algo malo en segundo plano». Y, sin más, alguien ajeno a la empresa «se convierte, de hecho, en una amenaza interna», afirma.
Davis lleva al frente del equipo de seguridad informática de Ingalls —la mayor empresa de construcción naval militar de EE. UU.— desde el año 2017. En un día cualquiera, sus sistemas pueden verse expuestos a malware, phishing e intentos de piratería informática, todos ellos dirigidos contra Ingalls y contra la información gubernamental confidencial que alberga. Según el informe anual «Ingalls 2020 » de , dichas amenazas provienen de múltiples frentes: Estados-nación, organizaciones de ciberdelincuencia y hacktivistas que persiguen una agenda política.
Aunque no se ha producido ninguna intrusión en Ingalls bajo su mando, Davis afirma que la situación cambia a diario. «Hemos sufrido ataques y hemos sabido responder con éxito a ellos», afirma. Pero «se trata de una avalancha de que se ha venido produciendo durante el último año y medio, o incluso dos años».
No es el único. El sector de la defensa está dominado por un puñado de empresas muy conocidas, como Ingalls, Lockheed Martin, Raytheon Technologies, Northrop Grumman y Boeing. Sin embargo, en realidad se trata de un sector muy fragmentado, en el que unas 700,000 empresas —muchas de ellas con una facturación anual inferior a
15 millones de dólares— compiten por satisfacer las delicadas necesidades de las Fuerzas Armadas.
Y todos ellos son vulnerables. Alrededor del 44 % de las empresas contratistas del sector de la defensa de EE. UU. con más de 500 empleados habían sufrido un ciberataque en el año 2019, según un estudio de la Asociación Industrial de Defensa Nacional (NDIA) titulado « » ( ).
En los últimos años, la Oficina de Responsabilidad Gubernamental de los Estados Unidos (GAO) ha publicado varios informes sobre la incapacidad del Departamento de Defensa (DOD) para garantizar una ciberseguridad adecuada. En 2018, , el organismo de control GAO señaló que el Departamento de Defensa se enfrentaba a «retos cada vez mayores a la hora de proteger sus sistemas de armamento frente a amenazas cibernéticas cada vez más sofisticadas». En el artículo 2020,
, se indicaba que el departamento aún no había aplicado plenamente su plan de ciberhigiene 2015 . Este año, la GAO informó de que había detectado contratos relativos a sistemas de armamento en los que se omitían los requisitos de ciberseguridad y los procesos de verificación.
Parte del reto que plantea la ciberseguridad para los contratistas es de carácter burocrático. Los requisitos y protocolos de ciberseguridad pueden variar de un organismo a otro. Además, suponen un gasto adicional para el presupuesto de un contratista. Y dado que el cumplimiento normativo se basa en gran medida en el sistema de confianza (lo que significa que son los propios contratistas quienes se encargan de cumplimentar los formularios administrativos pertinentes), algunos contratistas están tomando atajos.
Esto, a su vez, les hace a ellos y al Departamento de Defensa vulnerables a las filtraciones, afirma Leigh Armistead, presidente de Peregrine Technical Solutions, una consultora de ciberseguridad con experiencia en el ámbito de la defensa. «Al igual que en cualquier sector», señala, «a menos que se disponga de incentivos o sanciones, las empresas comerciales pueden decidir, o no, si desean cumplir con [esos requisitos]».
Vulnerabilidades cibernéticas
Los retos actuales en materia de ciberseguridad a los que se enfrentan los organismos de defensa no tienen precedentes. Tradicionalmente, no se fomentaba la interconexión entre los sistemas de defensa, tanto dentro de cada rama militar como entre ellas. «Durante mucho tiempo, la seguridad se caracterizó por un gran secretismo», afirma William Sako, vicepresidente de consultoría en riesgos de seguridad de Telgian Engineering & Consulting, empresa dedicada a la mitigación de riesgos en proyectos públicos y privados. «No quería que nadie conociera su código fuente. No quería que nadie supiera nada de su sistema. «Mientras fuera de código cerrado, era seguro».
«. Durante mucho tiempo, la seguridad ha sido un asunto de gran secretismo». No quería que nadie supiera nada de su sistema.”William Sako, vicepresidente de consultoría en riesgos de seguridad de Telgian Engineering & Consulting
Las plataformas y los sistemas propios resultan costosos, y el sector de la defensa, al igual que otros sectores empresariales, está pasando de las infraestructuras locales a las redes y plataformas compartidas con el fin de reducir los costes, mejorar los márgenes de beneficio y satisfacer a los clientes que desean disponer de conectividad. No habría ningún problema si los sistemas que comparten los contratistas estuvieran debidamente protegidos, pero no es precisamente así como se han desarrollado los hechos.
«Los fabricantes se volcaron de lleno en desarrollar sus equipos para que funcionaran sin tener en cuenta los aspectos relacionados con la seguridad», afirma Richard Mahnke, responsable regional de riesgos de seguridad en Telgian.
En November 2020, el Departamento de Defensa (DOD) anunció que exigiría a todos los contratistas del sector de la defensa que obtuvieran la Certificación del Modelo de Madurez en Ciberseguridad (CMMC) del Departamento de Defensa ( ), un marco que evalúa las credenciales de seguridad digital de un contratista y el grado en que este aplica las mejores prácticas. La implantación se ha visto lastrada por la falta de auditores que tramiten la certificación, afirma Mark Kirstein, vicepresidente de éxito del cliente en Cosant Cyber Security, una consultora que presta servicios a pequeñas y medianas empresas.
Se necesitan urgentemente normas de ciberseguridad rigurosas y exhaustivas para los contratistas del sector de la defensa. Los ciberataques son una de las principales armas que utilizan los Estados-nación para sustraer propiedad intelectual de carácter militar, afirma Kirstein. Los aviones de combate, los misiles y los tanques de otros países «son exactamente iguales a los nuestros». «[Esas naciones] recurren a empresas contratistas del sector de la defensa y obtienen acceso a los materiales de propiedad intelectual».
Los costes asociados a los protocolos de ciberseguridad del Departamento de Defensa pueden suponer un reto para los pequeños contratistas. Es posible que algunas agencias estén revisando determinadas normas de seguridad o que se encuentren en proceso de publicar normas definitivas sobre requisitos provisionales, lo que puede suponer costes adicionales para el contratista cuando se formalicen dichas normas.
«Mi experiencia con los contratistas es que muchos de ellos esperan a que se publiquen las normas definitivas», afirma Alex Gorelik, abogado asociado de Smith, Currie & Hancock, un bufete especializado en contratos públicos y construcción. «Quieren asegurarse de que, si mejoran sus estándares de ciberseguridad, lo hagan una sola vez y no varias veces».
Las empresas contratistas abordan los requisitos de seguridad de diversas maneras. Hay empresas que aplican todas las normas pertinentes de para los organismos a los que prestan servicio, afirma Davis. Por otra parte, hay contratistas que creen que han cumplido con los estándares, pero —como queda patente cuando su sitio web sufre un ataque informático— en realidad no es así. A menudo, no es del todo culpa suya. Davis afirma que los contratistas con escasa experiencia en ciberseguridad se encargarán ellos mismos de implementar las medidas de seguridad digital, en lugar de contratar a un especialista externo.
«Algunos de los contratistas más pequeños simplemente no son conscientes del nivel de sofisticación de los ataques a los que se enfrentan los contratistas del sector de la defensa», afirma Davis. «Cuando se analiza más a fondo lo que hacen esos pequeños contratistas, uno se da cuenta de que no tienen un conocimiento sólido sobre ciberseguridad, lo que da lugar a una implementación incorrecta».
Vectores del IoT
Mientras el Departamento de Defensa (DOD) y sus miles de contratistas civiles del sector de la defensa se han esforzado por establecer mecanismos coherentes de ciberseguridad, han surgido nuevos riesgos cibernéticos relacionados con los dispositivos del Internet de las cosas (IoT).
«Ahí es donde se encuentran los principales vectores de amenaza», afirma Armistead.
Muchos proyectos —ya se trate de sistemas de armamento terrestres, aviones de combate, portaaviones o submarinos— utilizan sensores, equipos de vigilancia, controladores industriales y comunicaciones inalámbricas, y estas herramientas dependen cada vez más de la tecnología del Internet de las cosas (IoT). De hecho, la GAO ha informado de que el uso del IoT está experimentando un fuerte auge en todas las agencias y departamentos, tanto para reducir costes como para crear nuevos servicios.
Aunque las empresas contratistas están adoptando rápidamente el IoT, no fue hasta finales del año pasado cuando el Congreso aprobó la Ley de Mejora de la Ciberseguridad del IoT, en la que se ordenaba al Instituto Nacional de Estándares y Tecnología (NIST) que elaborara y publicara unas directrices destinadas a los organismos públicos sobre el uso, la gestión y la seguridad de los dispositivos IoT. La necesidad de ponerse al día en materia normativa ha obligado a adoptar medidas drásticas para poner fin a las vulnerabilidades del IoT. Por ejemplo, según afirma Davis, la reciente prohibición de la Agencia de Seguridad de la Información de EE. UU. ( ) sobre el uso de cámaras y equipos de vigilancia suministrados por China se hizo necesaria debido a las «puertas traseras» incluidas por los proveedores.
Incluso el gasto en defensa al margen de los contratos comerciales puede dar lugar a vulnerabilidades. El inspector general del Departamento de Defensa publicó un informe en 2019 en el que señalaba que, durante el año anterior, el Ejército y la Fuerza Aérea habían adquirido, por un valor de al menos 32.8 millones de dólares, «artículos de tecnología de la información, tales como ordenadores Lenovo, impresoras Lexmark y cámaras GoPro, que presentaban vulnerabilidades conocidas en materia de ciberseguridad».
«Estamos trasladando el riesgo a lo largo y a lo ancho de la cadena de suministro hasta tal punto que no sabemos con quién estamos haciendo negocios, no sabemos cómo verificarlo y acabamos enfrentándonos a un problema como el de SolarWinds », afirma Jeffrey R. Wells, copresidente del equipo de ciberseguridad, protección de datos y privacidad de Clark Hill, un importante bufete de abogados internacional. (SolarWinds, una empresa estadounidense de tecnologías de la información, fue objeto de un ciberataque —que se cree que fue perpetrado por piratas informáticos rusos— que se extendió a sus clientes y pasó desapercibido durante meses.)
Cómo cumplir con la normativa
En mayo, el presidente Biden promulgó un decreto ejecutivo titulado « » () , cuyo objetivo es mejorar la ciberseguridad del país. La orden establecía una estrategia de colaboración entre el Gobierno y el sector privado para eliminar las barreras contractuales que impiden el intercambio de información sobre amenazas, adoptar las mejores prácticas de seguridad y reforzar la seguridad de la cadena de suministro de software.
«. Algunos de los contratistas más pequeños simplemente no son conscientes del nivel de sofisticación de los ataques a los que se enfrentan los contratistas del sector de la defensa»Ron Davis, director de seguridad de la información (CISO) de Huntington Ingalls Industries
Aunque Armistead acoge con satisfacción la orden, afirma que las empresas contratistas del sector de la defensa deben tener el control de su propia estrategia de ciberseguridad. Esto significa que las empresas que se presentan a licitaciones de contratos de defensa deben estar de acuerdo con los costes asociados a los nuevos protocolos de ciberseguridad y tener la certeza de que sus defensas cibernéticas internas pueden ofrecer un nivel de protección superior al exigido por el Departamento de Defensa.
Los contratistas del sector de la defensa tienen margen para hacer mucho más. Por ejemplo, según el estudio de la NDIA, el uso de herramientas básicas de seguridad, como los cortafuegos y la autenticación multifactorial, por parte de las empresas más pequeñas se da «a un ritmo [de adopción] mucho menor que en las grandes empresas».
Armistead afirma que las organizaciones deberían plantearse preguntas fundamentales sobre la higiene cibernética , que a menudo les permitirán abordar los riesgos a los que se enfrentan actualmente.
[Lea también: Higiene cibernética: la gestión proactiva de riesgos comienza aquí]
Preguntas como estas pueden apuntar a soluciones en tiempo real: ¿Actualiza el software de su red y? ¿Conoce su inventario de activos de ? ¿Dispone de políticas de ciberseguridad y? ¿Permite que todos los usuarios tengan privilegios de administrador? ¿Se pueden utilizar los propios ordenadores portátiles? ¿Dispone de un plan de respuesta ante incidentes ? ¿Ha implementado un modelo de acceso a la red de confianza cero ( ) ?
«En gran parte se trata de sentido común», afirma Armistead. «Hay muchísimas empresas que no están cumpliendo con lo básico».

