«Patinar sobre zancos».
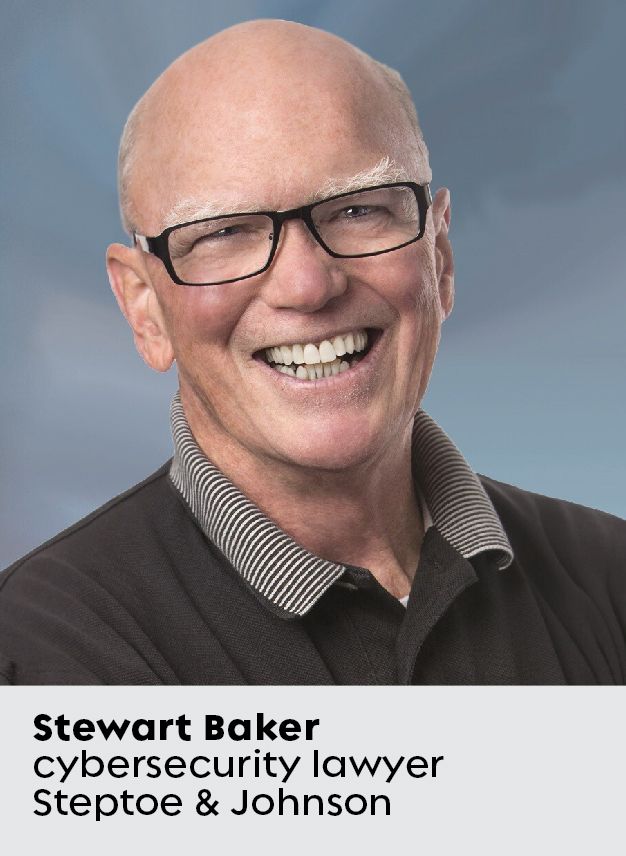
Así es como Stewart Baker describió en su día cómo las tecnologías que tanto nos gustan se volverán en nuestra contra en nuevas formas de terrorismo.
De hecho, escribió un libro de memorias sobre política con ese título hace más de una década (con el subtítulo « : Why We Aren’t Stopping Tomorrow’s Terrorism» [: ¿Por qué no estamos deteniendo el terrorismo del mañana?]). Esto fue un presagio de la actual crisis del ransomware y de otros tipos de ciberataques contra las empresas estadounidenses, las infraestructuras críticas y los organismos gubernamentales .
En la actualidad, el Sr. Baker —cuyo currículum incluye haber sido el primer subsecretario de Política del Departamento de Seguridad Nacional de Estados Unidos—dirige las áreas de seguridad nacional y ciberseguridad en Steptoe & Johnson LLP y presenta el podcast «The Cyberlaw Podcast», , un «resumen con opiniones» semanal sobre las últimas noticias en materia de ciberseguridad, criptomonedas, privacidad y asuntos gubernamentales. (El *Washington Post* ha calificado a Baker como «uno de los abogados con mayores conocimientos tecnológicos que existen»).
Por ello, se dedica a ayudar a empresas y otros clientes a hacer frente a los retos cibernéticos y a cumplir con la normativa del sector. Recientemente ha conversado con Endpoint sobre los errores de seguridad que cometen las empresas en la nube, el impacto de la orden ejecutiva del presidente Biden « » para reforzar la ciberseguridad, y la necesidad de adoptar prácticas sencillas de ciberhigiene para prevenir filtraciones masivas.
¿Cuáles son los problemas de ciberseguridad que más deberían preocupar a las empresas?
A riesgo de resultar aburrido, creo que la respuesta es que tienen que hacer primero las cosas aburridas. Tienen que encargarse de todas las tareas básicas de gestión y mantenimiento de su red. Simplemente haga todo lo que todo el mundo le dice que debe hacer. La aplicación de parches de software ocupa uno de los primeros puestos de dicha lista. Muchos de los problemas con los que se topan las personas se deben a que no aplican las actualizaciones de seguridad antes de sufrir un ataque.
«. No creo que la gente haya valorado plenamente el tipo de errores estúpidos que se pueden cometer en la nube.»
A la gente le sale mal constantemente por no instalar las actualizaciones. La filtración de datos de Equifax se debió a un fallo en la aplicación de un parche. Cualquier persona que no haya actualizado su software en un plazo de 24 o 48 horas tras la publicación de una actualización corre riesgo. Y el margen de tiempo para aplicar parches se va reduciendo cada vez más.
Esto resulta especialmente peligroso para las empresas, ya que estas prefieren probar los parches en lugar de limitarse a instalarlos y cruzar los dedos. Necesita un proceso que le permita pasar de obtener la última versión del software a disponer de algo que esté seguro de que funcionará en su sistema, y finalmente instalarlo. Eso es algo que debe hacer con mucha rapidez.
¿Cuáles son algunos de los riesgos cibernéticos que observa en el uso cada vez mayor de la computación en la nube?
No creo que la gente haya valorado en su justa medida el tipo de errores estúpidos que se pueden cometer en la nube. La nube de « » ( ) es más segura en muchos aspectos, pero ofrece posibilidades de cometer errores que puedan poner en riesgo los datos. Una vez más, es posible que las personas tengan demasiada confianza en sí mismas, o quizá estén aprendiendo a trabajar con la nube de una forma que no tuvieron que aprender al utilizar la red de servidores locales de su propiedad.
[Lea también: 5 gráficos que explican la crisis de visibilidad de las tecnologías de la información]
A medida que trasladamos las cargas de trabajo a la nube, la separación física de la red respecto a Internet deja de existir. Y contamos plenamente con la autenticación —y quizá con la autenticación realizada por otras personas—. Y aprender a considerar el proceso de autenticación como su principal línea de defensa supone, una vez más, un pequeño cambio cultural. Sin duda, eso quedó patente en la filtración de SolarWinds. Los atacantes utilizaron una estafa de autenticación. Al final, Microsoft reconoció que, efectivamente, hay muchas formas en las que la gestión de la autenticación anima a las personas a tomar atajos que probablemente no deberían tomar.
¿Qué sectores empresariales considera que son los más vulnerables a los ciberataques?
Durante mucho tiempo, se diría: «Bueno, obviamente, las personas que tienen dinero y aquellas que disponen de una gran cantidad de datos de clientes». Supongo que ahora añadiría a esa lista a aquellas personas cuyos sistemas no pueden permitirse sufrir interrupciones. Es decir, aquellas personas que son vulnerables al ransomware « ». Creo que, probablemente, esas son las personas por las que estaría más preocupado.
¿Qué áreas del software empresarial son las más vulnerables?
Me preocupan los productos que utilizan las empresas para gestionar el software y que, aunque no hayan llegado al final de su ciclo de vida, se encuentran en una etapa en la que probablemente ya no ofrecen grandes perspectivas de crecimiento de ingresos para el vendedor. Encontró su nicho, lo ocupó y está atendiendo a ese nicho. Y eso puede resultar muy rentable. Incluso podría dirigir una empresa de productos de software durante una década o más basándose en ese principio.
[It's 2021: Is it time to revisit your software management practices?]
Sin embargo, en ese momento existe una tentación considerable de sacar el máximo partido al producto. Usted cuenta con los ingresos procedentes de los clientes actuales o de personas que ya forman parte de un sector concreto. No va a conseguir muchos clientes nuevos, [por lo que] debe hacer que los clientes que ya tiene le reporten el máximo beneficio posible. Eso significa subir los precios y, quizá lo más importante, recortar gastos.
Me preocupa que las empresas que comercializan productos de software se vean tentadas a escatimar en materia de seguridad. Y se oyen acusaciones de ese tipo tras las filtraciones. Sin duda, eso es lo que oímos en relación con SolarWinds. Y creo que eso es motivo de verdadera preocupación, ya que es algo perfectamente racional por parte de las empresas. Por lo tanto, si usted es un usuario de dichos servicios, debe empezar a preocuparse si se da cuenta de que depende de un producto cuyo fin de vida útil puede producirse dentro de cinco o 10 años. Eso sería algo que me preocuparía.
«. Me preocupa que las empresas que venden productos de software se vean tentadas a escatimar en seguridad.»
También me preocuparían los sistemas de seguridad que deben estar profundamente integrados en la empresa y en el software que da servicio a la misma, pero que, a su vez, están expuestos a Internet y, por lo tanto, constituyen una superficie de ataque muy tentadora. Creo que seguiremos siendo testigos de ataques que se aprovechan de los sistemas de seguridad.
¿Por qué cree que se ha producido un aumento de los ataques de ransomware en los últimos dos años? ¿Han aumentado realmente los ataques o simplemente han pasado a tener más éxito?
El modelo de negocio del ransomware se ha vuelto mucho más sofisticado. Los ciberdelincuentes ya saben cómo aplicar precios diferenciados según los clientes. Así pues, están pidiendo mucho más dinero a quienes pueden permitirse pagar más, y menos dinero a quienes pueden permitirse pagar menos. Y, además, están aprovechando su acceso para instalar sistemas de cifrado y, posteriormente, para sustraer datos y utilizarlos como base para obtener ingresos adicionales mediante la extorsión.
La industria de la transformación porcina, que se fundó en Chicago en el año 1860s, se hizo famosa por tener como eslogan: «Procesamos todo menos el chillido». Y creo que eso es lo que estamos observando con el ransomware. Están buscando formas de sacar provecho económico de todo, salvo del chillido. Los datos que roban, la importancia del software para prestar efectivamente los servicios que deben prestarse, la sensibilidad de las relaciones con los clientes, de modo que los datos de los clientes que quedan expuestos se aprovechen al máximo con fines lucrativos (o, mejor dicho, que la amenaza de su exposición se aproveche al máximo con fines lucrativos).
«Los autores de los ataques de ransomware están mejorando mucho, ya que hay mucho más dinero en juego.»
Todos estos factores han convertido al ransomware de una simple molestia provocada por «script kiddies» en algo en lo que merece la pena invertir mucho dinero si se es un atacante. Y eso es precisamente lo que estamos observando. Los atacantes están mejorando cada vez más, ya que hay mucho más dinero en juego.
¿En qué lugar son más estrictas las leyes y normativas en lo que respecta a la obligación de las empresas de aplicar las mejores prácticas de seguridad?
Los sectores y entidades que suscitan mayor interés por parte del Gobierno en cuanto a buenas prácticas y que cuentan con más incentivos son, probablemente, los servicios financieros, el Departamento de Defensa, los proveedores del ejército y las empresas de suministro eléctrico. El ámbito en el que la combinación de normativa y buenas prácticas ha dado mejores resultados es el de los servicios financieros, donde las sanciones económicas y normativas se perciben como muy elevadas. Por lo tanto, existen razones empresariales y normativas para intentar innovar constantemente en las mejores prácticas.
En lo que respecta a la base industrial de defensa, el éxito ha sido menor. Esto se debe, en parte, a que se trata de un grupo de empresas muy heterogéneo, con capacidades muy diversas a la hora de financiar e invertir en seguridad.
«. El ámbito en el que el enfoque de «regulación más mejores prácticas» ha dado mejores resultados es el de los servicios financieros, donde existen motivos tanto empresariales como normativos para innovar.»
La autoridad del Gobierno también se ve limitada porque los proveedores de estos servicios suelen tener poder de mercado. Si el Departamento de Defensa exige demasiado en materia de cumplimiento, se encontrará con una reacción política en su contra.
¿Y qué hay de las empresas de servicios públicos y los proveedores de energía, que también parecen estar siendo objeto de ataques?
Energía eléctrica: No me siento seguro al respecto. Sin duda, se está prestando mucha atención a la seguridad y a las empresas de suministro eléctrico. Pero si allí estamos sacando partido a nuestro dinero, o si ellos están sacando partido al suyo, no lo sé.
[Lea también: La ciberseguridad energética, principal motivo de preocupación para los reguladores]
La mayor preocupación en relación con los sistemas de energía eléctrica es la seguridad operativa, y no la seguridad informática. Son pocas las personas que saben cómo garantizar la seguridad en los sistemas operativos digitales.
La pesadilla es que se vaya la luz y no vuelva. Y si es usted una empresa eléctrica, se le evalúa con un «aprobado» o un «suspenso»: o bien ha suministrado la electricidad o bien no lo ha hecho. No es necesario apagar el sistema para instalar nuevos parches. Así pues, la pregunta es: ¿qué se puede conectar sin interrumpir el suministro eléctrico? Me preocupa que simplemente no exista la misma cultura de aplicar parches, proteger los sistemas y, en caso necesario, retirar contenidos para garantizar la seguridad.
¿Cree usted que tendrá éxito el decreto del presidente Biden por el que se exige el intercambio de información sobre ciberseguridad?
Entendí que la orden se centraba principalmente en la ciberseguridad de los contratistas del Gobierno y en la propia ciberseguridad del Gobierno. Existía la preocupación de que, cuando un proveedor de software detectara un problema, pudiera comunicárselo a sus clientes del HHS, pero no a los del DHS. Se trata de un encargo muy ambicioso en lo que respecta a todas las responsabilidades que conlleva. No estoy dispuesto a afirmar que tengan que hacer más cosas hasta que sepa que son capaces de llevar a cabo las tareas que ya se han propuesto.
De cara al futuro, ¿cómo cree que evolucionarán y cambiarán los ciberataques y las filtraciones de datos?
Hemos llegado al final de la ilusión de que podremos salir de este problema con soluciones provisionales. Sin embargo, aún no hemos asumido plenamente lo que eso implica. Es posible que nunca más volvamos a disponer de sistemas que sean seguros frente a los ataques. Por lo tanto, debemos encontrar otras formas de reducir la probabilidad de que se produzcan ataques.
Esto significa que necesitamos mejores mecanismos para atribuir la autoría de los ataques, para sancionar a los autores y para privarles de los beneficios que obtienen de sus ataques. Debemos tomar medidas más estrictas para sancionar a quienes logran cruzar el muro. Todos ellos son personas inteligentes que podrían estar ganando mucho dinero en el sector de las tecnologías de la información. También debemos modificar los incentivos hasta tal punto que se planteen la posibilidad de dedicarse a otra cosa dentro del ámbito de las tecnologías de la información.

