La inteligencia sobre amenazas cibernéticas (CTI) es un componente fundamental de las estrategias modernas de ciberseguridad que consiste en recopilar, analizar y difundir información sobre amenazas potenciales o actuales para los activos digitales de una organización. El proceso de análisis de CTI tiene como objetivo proporcionar información útil que ayude a las organizaciones a anticipar, identificar y mitigar las amenazas cibernéticas antes de que puedan causar un daño significativo.
Dado que los ciberataques son cada vez más frecuentes, costosos y sofisticados, y que los métodos de ataque evolucionan rápidamente, las organizaciones necesitan toda la información de que dispongan para defenderse de estas amenazas en constante cambio. Cada día, las organizaciones se enfrentan al reto de responder con rapidez a preguntas fundamentales como:
- ¿Existen nuevos tipos de ataques?
- ¿Son nuestros dispositivos vulnerables a estas amenazas?
- ¿Se ha descubierto una nueva vulnerabilidad importante en un programa de confianza?
- ¿Han comenzado algunos grupos de amenazas a atacar a organizaciones de nuestro sector?
La inteligencia sobre amenazas cibernéticas es el arma secreta que ayuda a los equipos de los centros de operaciones de seguridad (SOC) de y a otras partes interesadas a abordar con confianza cuestiones complejas y a defenderse de futuros ataques. Gracias al uso de datos sobre amenazas en tiempo real y a análisis avanzados, la CTI permite a las organizaciones ir un paso por delante de los ciberdelincuentes.
Pero, ¿en qué consiste exactamente la elaboración de una estrategia de CTI? ¿Y de qué manera el aprovechamiento de la CTI puede transformar una organización?
En esta entrada, ofreceremos una definición detallada de la inteligencia sobre amenazas de ciberseguridad, compararemos los distintos tipos de inteligencia sobre amenazas y analizaremos su importancia a la hora de ayudar a las organizaciones a lograr una mayor seguridad. Asimismo, ofreceremos una explicación más detallada sobre el funcionamiento del proceso de CTI, analizando el ciclo de vida típico, desde la recopilación de datos y el análisis de amenazas hasta el intercambio de esta información. A continuación, ilustraremos cómo son los componentes fundamentales del ciclo de vida de la inteligencia sobre amenazas cibernéticas (CTI) mediante un ejemplo cotidiano, con el fin de simplificar aún más esta explicación.
Por último, analizaremos cómo puede integrar la inteligencia sobre amenazas cibernéticas en sus herramientas y operaciones actuales, así como las características clave que debe buscar en una solución que permita aprovechar de manera eficaz dicha inteligencia para defenderse de forma proactiva frente a los riesgos emergentes.
¿Qué es la inteligencia sobre amenazas en el ámbito de la ciberseguridad?
La inteligencia sobre amenazas de ciberseguridad consiste en recopilar, analizar y difundir datos para ayudar a las organizaciones a comprender las amenazas que pueden poner en peligro sus sistemas, redes y activos.
Mediante la recopilación de información procedente de diversas fuentes, como la inteligencia de fuentes abiertas (OSINT), los indicadores de compromiso (IOC) y las fuentes de información sobre amenazas, la CTI ayuda a las organizaciones a comprender las tácticas, técnicas y procedimientos (TTP) que emplean los autores de las amenazas para identificar patrones y tendencias en las ciberamenazas, lo que las organizaciones pueden aprovechar para mejorar sus capacidades de detección de amenazas y proteger así sus recursos e información críticos.
Esto no solo mejora la respuesta ante incidentes, sino que también contribuye a asignar los recursos de seguridad y a priorizar las medidas para hacer frente a las amenazas más urgentes.
Para gestionar eficazmente estos procesos, las organizaciones suelen implantar un programa de inteligencia sobre amenazas, que incluye el personal, los flujos de trabajo y las herramientas necesarias para gestionar todas las fases del ciclo de vida de la inteligencia sobre amenazas. El objetivo es garantizar que la información sobre las nuevas amenazas a la ciberseguridad se transmita a los equipos del SOC, a los profesionales de la seguridad y a otras partes interesadas clave de forma oportuna y útil, lo que permita tomar decisiones fundamentadas y adoptar medidas de seguridad eficaces.
Imagine disponer de un sistema que no solo detecte amenazas, sino que también le ayude a comprender el panorama general. Con CTI, podrá adelantarse a las amenazas cibernéticas, asignar los recursos de forma inteligente y garantizar que su equipo esté siempre preparado.
Ahora que comprendemos mejor en qué consiste la inteligencia sobre amenazas en el ámbito de la ciberseguridad, veamos cómo los distintos tipos de inteligencia sobre amenazas aportan información específica que ayuda a las organizaciones a diseñar estrategias de seguridad más sólidas y proactivas.
En primer lugar, analizaremos los tres tipos principales de inteligencia sobre amenazas para descubrir cómo cada uno de ellos desempeña un papel fundamental en la protección frente a las amenazas cibernéticas. A continuación, analizaremos un posible cuarto tipo de inteligencia sobre amenazas que está surgiendo en el ámbito de la ciberseguridad.
¿Cuáles son los distintos tipos de inteligencia sobre amenazas?
Dado que cada parte interesada necesita información específica para proteger a la organización de las amenazas cibernéticas de manera eficaz, también existen diferentes tipos de inteligencia sobre amenazas.
Piense en la inteligencia sobre amenazas como en un traje a medida: no hay una solución única que sirva para todos. Por ejemplo, la información táctica sobre amenazas, que incluye datos como direcciones IP y TTP, podría no resultar muy útil para los consejos de administración. Sin embargo, la información estratégica sobre amenazas, que ofrece datos sobre nuevos actores maliciosos y las tendencias del sector en materia de ciberataques, es precisamente lo que necesitan para tomar decisiones fundamentadas.
Por otra parte, la información operativa sobre amenazas es como la previsión meteorológica diaria para su equipo de seguridad. Proporciona información en tiempo real sobre amenazas específicas que tienen como objetivo directo a su organización. Por ejemplo, si hay una campaña de phishing en curso dirigida a su sector, la inteligencia operativa sobre amenazas alertará a su equipo de seguridad para que pueda tomar medidas inmediatas con el fin de mitigar la amenaza.
Del mismo modo que no se le proporcionaría a un directivo el mismo tipo de informes que a un profesional de la seguridad, los distintos grupos de interés clave deben utilizar diferentes tipos de inteligencia sobre amenazas con fines distintos. No obstante, todos los tipos de información sobre amenazas son esenciales para la misión de una organización de prevenir y mitigar las amenazas en tiempo real.
Partiendo de estos ejemplos, podemos clasificar la información sobre inteligencia de amenazas en tres tipos distintos:
- La inteligencia estratégica sobre amenazas ofrece a los profesionales de la seguridad de alto nivel una visión general del panorama de amenazas de una organización. Esta información es fundamental para tomar decisiones fundamentadas sobre inversiones en ciberseguridad, contratación e iniciativas de seguridad a nivel de toda la empresa, como la obligatoriedad de que todos los empleados reciban formación en materia de seguridad para protegerse frente a posibles ataques.
[Lea también: « 4 prioridades fundamentales de liderazgo para los CISO en la era de la IA» La inteligencia estratégica sobre amenazas abarca información sobre vulnerabilidades conocidas, tendencias de ataque, así como las motivaciones, capacidades y actividades recientes de los actores maliciosos. Esta información se adapta a los entornos informáticos y modelos de negocio específicos de la organización, lo que ayuda a los responsables a comprender los riesgos potenciales y a priorizar sus medidas de seguridad en consecuencia.
Este nivel de CTI suele incluir informes de inteligencia y documentos técnicos elaborados por analistas y empresas de seguridad, lo que ofrece una visión completa del panorama de amenazas. Al aprovechar esta información, los responsables pueden garantizar una estrategia de ciberseguridad proactiva y sólida, protegiendo así a sus organizaciones frente a las amenazas cibernéticas. - La inteligencia operativa sobre amenazas se sitúa entre la inteligencia estratégica y la táctica en cuanto a su grado de especificidad. Se centra en las tácticas, técnicas y procedimientos que emplean los actores maliciosos para ayudar a las organizaciones a comprender y responder a las amenazas actuales. Además, implica la supervisión y el análisis en tiempo real de la actividad de la red y de los terminales para detectar vulnerabilidades en los dispositivos, indicadores de compromiso y amenazas emergentes.
Este tipo de información proporciona a los equipos de los centros de operaciones de seguridad y a otros profesionales de la seguridad información continua y actualizada sobre el estado y el comportamiento de las redes y los terminales. Gracias a estos datos de inteligencia, las organizaciones pueden anticiparse a los vectores de ataque y aplicar medidas proactivas para defenderse de ellos. Este tipo de inteligencia ofrece una visión más completa del panorama de amenazas, lo que permite a las organizaciones evaluar el riesgo, supervisar los métodos de corrección y garantizar que los activos de TI estén protegidos frente a nuevos vectores de ataque y amenazas identificadas en las fuentes de inteligencia sobre amenazas.
La inteligencia operativa sobre amenazas es esencial para mantener una postura de seguridad proactiva. Permite a los equipos de seguridad obtener información sobre los patrones generales de amenazas utilizados por los autores de las mismas y sobre su comportamiento, lo que les permite comprender el origen, la intención y la complejidad de las amenazas a las que se enfrentan. - La inteligencia táctica sobre amenazas ofrece a los profesionales de la seguridad datos técnicos detallados sobre amenazas, incluidos indicadores de compromiso (IOC), como direcciones IP, hash de archivos y firmas de malware. Este tipo de inteligencia es fundamental para permitir una detección y mitigación rápidas y eficaces de las amenazas, de las que dependen iniciativas proactivas como la búsqueda de amenazas .
La inteligencia táctica sobre amenazas también incluye información más detallada sobre las TTP que utilizan los actores maliciosos. Al comprender estas TTP, los equipos de seguridad pueden anticiparse a los métodos que podrían emplear los atacantes e implementar las defensas adecuadas. Este nivel de inteligencia suele obtenerse a partir de la supervisión y el análisis en tiempo real del tráfico de red, la actividad de los terminales y las fuentes de inteligencia sobre amenazas.
Al proporcionar información útil, la inteligencia táctica sobre amenazas ayuda a los equipos a responder con rapidez ante las amenazas emergentes, garantizando que puedan proteger los activos y los datos de la organización en tiempo real. Asimismo, permite el desarrollo de reglas de detección, como YARA (una herramienta de código abierto para la detección y clasificación de malware), así como la creación de firmas para sistemas de detección de intrusiones (IDS) y sistemas de prevención de intrusiones (IPS).
Además, contribuye a la formulación de reglas de correlación para la gestión de la información y los eventos de seguridad (SIEM), lo que mejora la detección de actividades maliciosas.
Es importante señalar que, dado que el panorama de la inteligencia sobre amenazas está en constante evolución, algunos expertos sostienen que merece la pena reconocer un cuarto tipo adicional de inteligencia sobre amenazas.
En la siguiente sección, analizaremos esta perspectiva, examinando los motivos que justifican la inclusión de un cuarto tipo y cómo este mejora aún más el marco general de inteligencia sobre amenazas.
¿Existen tres o cuatro tipos de inteligencia sobre amenazas?
Algunos expertos en seguridad reconocen una cuarta categoría de inteligencia sobre amenazas denominada « » (inteligencia técnica sobre amenazas). No obstante, existe un debate sobre si la inteligencia técnica sobre amenazas debería clasificarse por separado o seguir siendo un subconjunto dentro de la categoría más amplia de inteligencia táctica sobre amenazas , debido a su carácter detallado y técnico.
Al igual que la inteligencia táctica sobre amenazas, la inteligencia técnica sobre amenazas proporciona información técnica detallada sobre ataques y vulnerabilidades específicos, de tal forma que la información resulta más inmediata y fácil de aplicar. Por ejemplo, la información táctica sobre amenazas puede incluir descripciones detalladas de los vectores de ataque, las técnicas y las vulnerabilidades específicas que aprovechan los atacantes.
¿Quién decide si hay tres o cuatro tipos de inteligencia sobre amenazas cibernéticas? Usted. El número de tipos de inteligencia sobre amenazas que decida utilizar depende de si opta por incorporar el análisis de los métodos y estrategias empleados por los atacantes como parte de su estrategia de inteligencia técnica sobre amenazas , o si decide abordarlos a través de actividades independientes de inteligencia táctica sobre amenazas ; esta decisión puede variar en función del contexto y las necesidades específicas de su organización.
Para algunas organizaciones, la incorporación directa de esta información a su marco táctico de inteligencia sobre amenazas puede agilizar el proceso de identificación y mitigación de amenazas. Este enfoque permite desarrollar una estrategia coherente en la que se analizan datos técnicos detallados junto con las tácticas, técnicas y procedimientos (TTP) utilizados por los atacantes. De este modo, las organizaciones pueden mejorar la eficacia general de su programa de inteligencia sobre amenazas, ofreciendo una visión global del panorama de amenazas.
Por otra parte, es posible que algunas organizaciones consideren más beneficioso gestionar esta información mediante actividades técnicas específicas de inteligencia sobre amenazas. Este enfoque les permite centrarse en los aspectos inmediatos y aplicables de la inteligencia sobre amenazas, lo que facilita una respuesta más específica ante amenazas concretas. Puede resultar especialmente útil para organizaciones que cuenten con equipos de seguridad específicos especializados en la detección y respuesta a amenazas en tiempo real.
En última instancia, la decisión sobre cómo incorporar esta información sobre amenazas dependerá de diversos factores, entre los que se incluyen el tamaño de la organización, sus recursos, el panorama de amenazas y su estrategia de ciberseguridad. Al analizar detenidamente estos factores, las organizaciones pueden determinar la forma más eficaz de aprovechar la información sobre amenazas, tanto técnica como táctica, para mejorar su nivel de ciberseguridad y protegerse frente a las amenazas en constante evolución.
Sin embargo, comprender los tipos de inteligencia sobre amenazas es solo el principio. La verdadera pregunta es: ¿por qué resulta tan esencial hoy en día para las organizaciones el uso de la inteligencia sobre amenazas cibernéticas? En la siguiente sección, analizaremos la importancia de la inteligencia sobre amenazas cibernéticas y cómo desempeña un papel fundamental a la hora de proteger los activos esenciales y los datos confidenciales.
¿Por qué es importante utilizar la inteligencia sobre amenazas cibernéticas?
La inteligencia sobre amenazas cibernéticas es fundamental para una ciberseguridad eficaz, ya que se centra de manera específica en comprender el factor humano que impulsa los ciberataques. Esta visión más profunda contribuye a desarrollar estrategias de defensa sólidas que resultan más eficaces a la hora de hacer frente a las amenazas.
El comportamiento humano sigue siendo uno de los factores más impredecibles en materia de ciberseguridad. CTI ha creado un proceso optimizado para lograrlo con facilidad, lo que lo convierte en un factor diferenciador para una ciberseguridad más eficaz.
Con la CTI, no se trata solo de los datos, sino de comprender a las personas que se esconden tras las amenazas y de ir siempre un paso por delante. A diferencia de los métodos de seguridad tradicionales, la CTI ayuda a las organizaciones a comprender las motivaciones y los métodos de los autores de las amenazas, aportando información útil que va más allá de la mera recopilación de datos.
Al aprovechar continuamente la información más reciente sobre amenazas, las noticias y los estudios del sector, CTI elabora un análisis exhaustivo del panorama de amenazas. Este proceso permite extraer información significativa y útil a partir de la transformación de datos sin procesar, con el fin de abordar el perfil de riesgo específico de una organización, lo que facilita centrarse en lo que realmente importa. En consecuencia, las organizaciones pueden anticiparse mejor a las amenazas cibernéticas y contrarrestarlas de forma proactiva, garantizando la seguridad de los dispositivos y de los activos críticos para el negocio que estos contienen.
[Véase también: Cómo la IA mejora la detección de anomalías y reduce la fatiga por alertas]
Este enfoque integral no solo mejora la detección de amenazas y la respuesta ante incidentes, sino que también fomenta la colaboración y el intercambio de información, lo que conduce al desarrollo de medidas de ciberseguridad más eficaces en todo el sector, lo que convierte a la CTI en una herramienta indispensable para mejorar las estrategias de seguridad modernas para todos.
Las organizaciones pueden adelantarse a las amenazas cibernéticas y garantizar que sus activos y datos estén bien protegidos adoptando el proceso de CTI. Este enfoque integral no solo potencia las capacidades de detección de amenazas, sino que también mejora la respuesta ante incidentes y la asignación de recursos, lo que lo convierte en un componente imprescindible de las estrategias modernas de ciberseguridad.
Ahora que ya comprende por qué es importante utilizar la CTI, veamos cómo se recopila, se analiza y se difunde este tipo de información.
¿Cómo funciona el ciclo de vida de la inteligencia sobre amenazas?
El ciclo de vida de la inteligencia sobre amenazas es un proceso estructurado que se utiliza en el ámbito de la ciberseguridad para gestionar y responder de forma eficaz a las amenazas cibernéticas. Consta de varias fases que convierten los datos brutos en información útil mediante la planificación, la recopilación, el análisis, la compilación y la difusión de la información de forma que permita actuar en consecuencia.
Repasemos un esquema paso a paso de las cinco fases del ciclo de vida de la inteligencia sobre amenazas:
- Planificación: El ciclo de vida de la CTI comienza con la definición de la orientación y la armonización de los objetivos del programa de la CTI. Entre las actividades se incluyen la definición de objetivos, la determinación de los tipos de amenazas en los que centrarse y la identificación de los recursos necesarios para garantizar que las medidas se ajusten a la estrategia general de seguridad.
- Recopilación: Tras la fase de planificación, la siguiente etapa consiste en recopilar datos de diversas fuentes para obtener la mayor cantidad posible de información relevante sobre posibles amenazas, entre las que se incluyen:
• Fuentes externas de amenazas: Información sobre la actividad de amenazas cibernéticas que tiene lugar en todo el mundo
• Registros internos: Datos de telemetría recopilados de los sistemas de la organización
• Honeypots: Sistemas señuelo configurados para atraer y supervisar a los ciberatacantes
• Inteligencia humana, o HUMINT: Información obtenida a partir de debates en foros de hackers, actividad en la dark web y redes sociales
• Inteligencia de fuentes abiertas, u OSINT: Información sobre vulnerabilidades conocidas, actores maliciosos, métodos de ataque e indicadores de compromiso
- Análisis: Una vez recopilados, estos datos brutos se someten a un análisis exhaustivo para identificar patrones, tendencias y posibles amenazas, con el fin de comprender mejor las tácticas, técnicas y procedimientos de los autores de las amenazas.
Enmarcar la inteligencia sobre amenazas en términos de TTP ayuda a convertir conjuntos de datos complejos y variados en inteligencia sobre amenazas útil que los equipos de seguridad pueden aplicar de forma rápida y eficaz para detener las amenazas, al obtener información sobre el comportamiento y los métodos utilizados por los autores de las amenazas, lo que permite a los equipos anticiparse y mitigar posibles ataques. - Producción: Una vez recopilados y analizados, los datos procesados se transforman en información útil. Esto implica evaluar la pertinencia y el impacto de la información, garantizar que cumpla con los requisitos de la organización y prepararla para su difusión entre las partes interesadas clave.
- Difusión: . El paso final consiste en distribuir los datos recopilados y los análisis a las partes interesadas pertinentes. Los datos de inteligencia sobre amenazas se envían a herramientas de control de seguridad, como los sistemas de detección de amenazas y los paneles de control de amenazas del SOC.
A continuación, los profesionales de la seguridad y las herramientas automatizadas utilizan estos datos para mejorar la detección, la búsqueda y la corrección de amenazas. Esta fase garantiza que los responsables de la toma de decisiones, el personal de seguridad y otros equipos reciban la información de forma rápida y segura, lo que les permite adoptar las medidas adecuadas basándose en dicha información.
Si bien esta descripción del ciclo de vida de la CTI ayuda a ilustrar cómo cada fase contribuye a un plan de seguridad integral, limitarse a una explicación puramente teórica no permite captar el panorama completo.
En la siguiente sección, analizaremos cómo se pueden adaptar estos pasos a la seguridad doméstica, ofreciendo un ejemplo claro y práctico del ciclo de vida en la práctica.
Ejemplo real del ciclo de vida de la CTI: seguridad doméstica
Para comprender mejor el ciclo de vida de la inteligencia sobre amenazas cibernéticas, analicemos cómo podría aplicar esos mismos pasos para proteger la seguridad de su hogar.
- Planificación su sistema de seguridad
Del mismo modo que planificaría qué zonas de su hogar necesitan protección (puertas, ventanas, etc.), gracias a la información que le proporciona la inteligencia sobre amenazas cibernéticas, podrá identificar qué es lo que hay que proteger y cuáles son las posibles amenazas. - Recopilación de las pruebas
A continuación, recopilará información sobre posibles amenazas mediante la instalación de cámaras de seguridad, sensores de movimiento y alarmas. Mediante la inteligencia sobre amenazas, se recopilan datos de diversas fuentes, como redes, dispositivos y fuentes de datos sobre amenazas.
Asimismo, es posible que preste atención a las alertas de la policía y otras autoridades que publican periódicamente informes sobre las tendencias en la actividad delictiva. Del mismo modo, las organizaciones prestarían atención a los informes oficiales sobre la ciberdelincuencia procedentes de fuentes como el FBI y la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA). - Analice las grabaciones
. Revise las grabaciones y las alertas de su sistema de seguridad para descartar las falsas alarmas y centrarse en las amenazas reales. La inteligencia sobre amenazas es como estas grabaciones de seguridad y permite a los analistas examinar los datos procesados para comprender las tácticas y técnicas empleadas por las ciberamenazas.
También puede buscar falsos positivos (alertas que parecen sospechosas pero que resultan no serlo) y entrenar a sus sistemas de seguridad para que ignoren automáticamente ese tipo de alertas, del mismo modo que un equipo del SOC filtraría el ruido de las alertas para poder prestar más atención a los problemas que realmente importan. - En la producción de « », las conclusiones
que se extraen a partir de las grabaciones de seguridad y otras fuentes le permiten identificar si existe alguna actividad o patrón sospechoso, como alguien merodeando por su casa. Del mismo modo, en el caso de la inteligencia sobre amenazas, se procesan los datos recopilados para que puedan utilizarse a la hora de determinar los siguientes pasos.
Durante esta etapa, puede recabar opiniones de su familia o vecinos para mejorar las medidas de seguridad de su hogar, del mismo modo que recopilaría opiniones para perfeccionar y mejorar el proceso de inteligencia sobre amenazas. - Difundir la información
. Comparta la información sobre posibles amenazas con su familia o vecinos, para que sepan en qué deben fijarse. En el ámbito de la inteligencia sobre amenazas cibernéticas, la información analizada se comparte con las partes interesadas pertinentes en un formato que permita actuar en consecuencia.
Del mismo modo que protegería su hogar de forma proactiva, seguir el ciclo de vida de la inteligencia sobre amenazas puede ayudar a las organizaciones a identificar y mitigar de forma proactiva las amenazas a la seguridad, garantizando así que su información confidencial permanezca protegida.
A través de las etapas del ciclo de vida de CTI, podemos observar cómo cada fase contribuye a la elaboración de un plan de seguridad integral. Este ejemplo, con el que es fácil identificarse, ayuda a ilustrar la aplicación práctica de la inteligencia sobre amenazas y su importancia a la hora de proteger sus activos digitales.
Ahora, centrémonos en el contexto más amplio de la ciberseguridad. En la siguiente sección, ofreceremos una visión general de las mejores prácticas para integrar la inteligencia sobre amenazas cibernéticas en una estrategia de seguridad, con el fin de garantizar que las organizaciones puedan aprovechar de manera eficaz dicha inteligencia para defender activos cruciales e información confidencial.
Cómo integrar la inteligencia sobre amenazas cibernéticas en su estrategia de seguridad
La integración de la información sobre amenazas cibernéticas en su estrategia de seguridad es esencial para adelantarse a las amenazas en constante evolución y proteger los activos y los datos de su organización.
Tanto si acaba de empezar a desarrollar su programa de inteligencia sobre amenazas como si desea perfeccionar su estrategia actual, a continuación le presentamos algunos pasos clave y buenas prácticas que le ayudarán a incorporar de forma eficaz la inteligencia sobre amenazas cibernéticas en su marco de seguridad:
- Defina sus objetivos: El primer paso para integrar la inteligencia sobre amenazas cibernéticas consiste en definir claramente sus objetivos. Comprender qué pretende lograr con la inteligencia sobre amenazas le servirá de guía para toda su estrategia. ¿Desea mejorar la detección de amenazas, optimizar la respuesta ante incidentes u obtener información sobre posibles amenazas?
Ya se trate de bloquear direcciones IP maliciosas, comprender las motivaciones de los autores de las amenazas u obtener información histórica, definir sus objetivos le ayudará a determinar el tipo de inteligencia que necesita y cómo utilizarla de forma eficaz.
También es importante consultar a las distintas partes interesadas sobre sus necesidades en materia de inteligencia sobre amenazas cibernéticas (CTI) e incorporar dichos requisitos a su plan. La colaboración con las partes interesadas, como los equipos de TI, de seguridad y otras unidades de negocio, garantiza que la estrategia de inteligencia sobre amenazas se ajuste a los objetivos generales de la organización y responda a necesidades específicas. Este enfoque colaborativo permite identificar las amenazas más relevantes, priorizar los recursos y garantizar que la información recopilada sea útil y beneficiosa para todas las partes implicadas.
- Seleccione fuentes de inteligencia relevantes: . La elección de las fuentes adecuadas para su inteligencia sobre amenazas implica seleccionar fuentes externas relevantes y fiables que proporcionen información útil y adaptada a las necesidades de su organización y a su sector. Estas fuentes deben proceder de diversos canales, entre los que se incluyen la información de la propia organización, de la comunidad y de terceros. De este modo, se garantiza que los datos que reciba sean pertinentes y útiles, complementen sus datos internos y ayuden a identificar amenazas emergentes que quizá aún no sean visibles dentro de su organización.
Además, es fundamental revisar periódicamente si sus fuentes actuales de inteligencia sobre amenazas proporcionan a los responsables de su empresa, a los responsables de TI y a los equipos de seguridad todos los datos necesarios para garantizar que sus medidas de seguridad sigan siendo eficaces y estén actualizadas. Estos datos deberían ayudarles a comprender los riesgos, aplicar controles de seguridad eficaces, mantenerse informados sobre las últimas noticias relacionadas con las amenazas cibernéticas y detectar y mitigar rápidamente dichas amenazas. Dado que el panorama de amenazas está en constante evolución, esta debería ser una tarea continua.
«Para sacar el máximo partido a un programa integral de CTI, los CISO deben sentar las bases con un programa sólido de gestión de riesgos y la infraestructura necesaria para analizar y contextualizar adecuadamente los datos que recogen.1»CSO Online, Deje de malgastar dinero en información sobre amenazas ineficaz: 5 errores que debe evitar
- Centralice sus sistemas: La integración de sus distintos sistemas de seguridad con el sistema de inteligencia sobre amenazas garantiza que la información procedente de los canales de inteligencia y otras fuentes de inteligencia sobre ciberamenazas se pueda compartir al instante con los equipos y sistemas de seguridad, donde podrá ser utilizada.
Cuanto más estrechamente se integre la inteligencia sobre amenazas con otras herramientas de seguridad, más eficaces serán sus iniciativas en materia de inteligencia sobre ciberamenazas. Por ejemplo, la información en tiempo real recopilada de los dispositivos de toda la organización y agregada por una solución de gestión de terminales puede servir de base a otros sistemas críticos, como las soluciones SIEM, los cortafuegos y otras herramientas de ciberseguridad, con el fin de lograr una respuesta más coordinada y eficaz ante las amenazas.
«La era actual se caracteriza por ataques inteligentes a gran escala, ransomware, malware sofisticado, ataques avanzados a la cadena de suministro y amenazas desconocidas. Esta generación [de ataques] requiere una infraestructura de seguridad integrada, el intercambio de información sobre amenazas en tiempo real y la capacidad de defenderse frente a amenazas desconocidas. La inteligencia sobre amenazas desempeña un papel crucial en esta estrategia de defensa.2»Revista Cyber Defense: El papel de la inteligencia en la respuesta ante las amenazas cibernéticas
- Determinar la información útil: Identificar y priorizar la información relevante es esencial para una gestión eficaz de las amenazas. Al analizar cómo una amenaza concreta podría afectar a su organización y tener en cuenta factores como su sector, las tecnologías que utiliza y su nivel de seguridad actual, podrá contextualizar mejor la información que reciba para tomar decisiones fundamentadas sobre qué amenazas deben priorizarse.
Este paso debe consistir en filtrar la información irrelevante y centrarse en la información pertinente para su organización. Para lograrlo, implante mecanismos que permitan descartar los datos irrelevantes y dar prioridad a la información que tenga un impacto directo en su organización. Esto puede implicar el uso de herramientas automatizadas que analizan grandes volúmenes de datos para detectar amenazas y procesos relevantes, que posteriormente los analistas revisan y validan. - Optimice la puesta en práctica de los conocimientos: El paso final consiste en actuar en función de la información recopilada. Puede empezar por elaborar guías de actuación detalladas en las que se describan las medidas concretas que deben adoptarse cuando se detecten determinados tipos de amenazas. Estos manuales deben actualizarse periódicamente para reflejar la información más reciente sobre amenazas y las mejores prácticas.
Para garantizar unas medidas de seguridad rápidas y fiables, las organizaciones modernas están aprovechando las oportunidades de automatizar los procesos siempre que sea posible, con el fin de lograr una protección inmediata y una defensa continua frente a las amenazas. Por ejemplo, puede implementar la automatización para gestionar tareas repetitivas y urgentes, como bloquear direcciones IP maliciosas, actualizar las reglas del cortafuegos e instalar parches. Dar prioridad a la automatización de los procesos de TI de « » ( ) garantiza que las respuestas sean rápidas y coherentes, lo que reduce la ventana de oportunidad para los atacantes.
«Por último, una vez que tenga estos elementos en su sitio, ponga en práctica su ingenio, compruebe qué factores activan sus controles y realice los ajustes oportunos. La calibración es un proceso continuo: nunca termina, pero mejora constantemente.3»Forbes: Cómo integrar con éxito la inteligencia sobre amenazas en su estrategia de seguridad
Por encima de todo, la mejor orientación sobre cómo integrar eficazmente la CTI en una estrategia de seguridad es que estos esfuerzos nunca concluyen. El panorama de las amenazas es dinámico, y lo que hoy resulta relevante puede que mañana ya no lo sea.
Es fundamental supervisar y evaluar el éxito de su estrategia de CTI, comprobando periódicamente si las fuentes de inteligencia siguen proporcionando información útil y si las iniciativas de automatización siguen adaptándose a sus necesidades de seguridad en constante evolución, planteándose las siguientes preguntas:
- ¿Disponen los equipos de la información necesaria para defenderse de las nuevas amenazas? Determine si es posible ampliar o ajustar las fuentes de información y otras fuentes de inteligencia sobre amenazas para garantizar que los equipos dispongan de los datos en tiempo real que necesitan.
- ¿Está mejorando la colaboración entre los equipos pertinentes, incluidos los de TI, seguridad, gestión de riesgos, respuesta a incidentes, SecOps y las partes interesadas de la empresa? Esta colaboración resulta fundamental para compartir conocimientos y coordinar acciones, lo que permitirá contar con una estrategia de defensa más eficaz y completa.
- ¿Disponen los equipos de la formación y los recursos necesarios para comprender y utilizar de forma eficaz la información más reciente sobre amenazas? Es fundamental garantizar que los equipos comprendan la información sobre amenazas de la que disponen y cómo pueden aprovecharla en su trabajo diario.
- ¿Siguen siendo eficaces las respuestas automáticas y los guiones de respuesta? Para garantizar que todo funcione correctamente, es importante comprobar si los resultados de los flujos de trabajo de automatización se ajustan a lo previsto y perfeccionarlos en función de la información más reciente sobre amenazas y de los cambios en su entorno informático.
Tras haber analizado las mejores prácticas para integrar la inteligencia sobre amenazas cibernéticas en una estrategia de seguridad, podemos comprender mejor cómo la CTI mejora el nivel de seguridad de una organización. Sin embargo, seguir estas buenas prácticas es solo el principio.
Para aprovechar realmente todo el potencial de la CTI, es fundamental contar con la solución adecuada que respalde estas iniciativas de manera eficaz. En la siguiente sección, profundizaremos en el proceso de creación de una solución de CTI sólida, analizando los componentes y estrategias clave que garantizan una integración y un funcionamiento satisfactorios.
La elección de una solución integral de inteligencia sobre amenazas
La integración de la información sobre amenazas cibernéticas en sus flujos de trabajo puede llevarse a cabo mediante diversas herramientas, entre las que destacan las plataformas de información sobre amenazas (TIP), los sistemas SIEM y las soluciones de gestión autónoma de terminales (AEM). Sin embargo, estas herramientas no son mutuamente excluyentes. A menudo, las estrategias de inteligencia sobre amenazas más sólidas se basan en el aprovechamiento de componentes procedentes de múltiples soluciones.
Cada solución ofrece capacidades únicas que resultan esenciales para diseñar una estrategia de seguridad integral: los TIP proporcionan los datos de inteligencia adecuados, los sistemas SIEM garantizan que sus medidas de seguridad se basen en información estratégica y las soluciones AEM constituyen el motor que permite actuar en tiempo real. Al integrar estas soluciones, podrá crear un enfoque sólido y coherente para la detección y la respuesta ante amenazas, lo que mejorará el nivel general de seguridad de su organización.
«Microsoft analiza 65 billones de señales de seguridad cada día para detectar amenazas nuevas y emergentes en el panorama global de amenazas. Estas señales de datos no son más que una pieza del rompecabezas más amplio que supone la CTI y que los clientes deben analizar minuciosamente para descubrir la amenaza definitiva... Cuando se piensa en analizar no uno, sino 120 zettabytes, se trata de una cantidad abrumadora de datos que los operadores humanos no pueden asimilar ni analizar para generar una señal de CTI de alta fidelidad. Las organizaciones necesitan una forma más eficaz de conectar estas señales dispares para lograr un estado de inteligencia sobre amenazas exhaustiva y en tiempo real.4»CSO Online, De reactivo a proactivo: la próxima evolución de la inteligencia sobre amenazas
Analicemos con más detalle cómo estas soluciones, cuando se utilizan conjuntamente, pueden ayudar a las organizaciones a crear un enfoque más completo y sólido para la detección y la respuesta ante amenazas, al permitir una mejor coordinación entre los equipos de seguridad, un uso más eficiente de los recursos y una defensa proactiva frente a las ciberamenazas en constante evolución.
Ventajas de integrar la inteligencia sobre amenazas con SIEM y AEM
Los TIP ofrecen una visión global de la información sobre amenazas procedente de diversas fuentes, incluido el seguimiento en tiempo real de actores, malware y vulnerabilidades. Esta información resulta fundamental para mejorar el nivel general de seguridad de una organización. Al integrar la información sobre amenazas en diversas soluciones de seguridad, las organizaciones pueden beneficiarse de una visión más completa del panorama de amenazas, lo que les permite anticiparse a los riesgos potenciales y mitigarlos antes de que se materialicen.
Para poner en práctica estas conclusiones, resultan fundamentales sistemas como SIEM y AEM, que desempeñan un papel fundamental a la hora de respaldar y aplicar la inteligencia sobre amenazas.
En el caso de las soluciones SIEM, la integración de la información externa, organizativa y generada por la comunidad procedente de los TIP permite la agregación y el análisis de datos de registros y eventos procedentes de diversas fuentes. La inteligencia sobre amenazas proporciona información útil sobre posibles incidentes de seguridad, lo que permite a los equipos de seguridad detectar y responder a las amenazas de forma más eficaz, priorizando las alertas en función de la gravedad y la relevancia de las mismas. Los datos enriquecidos procedentes de los TIP también contribuyen a reducir el ruido, ya que permiten a los sistemas SIEM centrarse en los incidentes más críticos, lo que mejora el nivel general de seguridad de la organización.
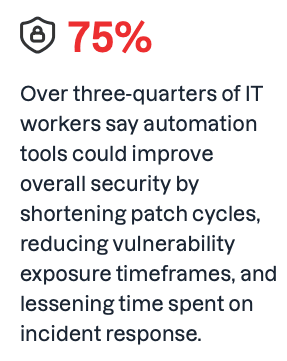
En el caso de las soluciones de AEM, esta inteligencia mejora la visibilidad y el control de los terminales en tiempo real, lo cual resulta esencial para impulsar iniciativas específicas de automatización de la seguridad. AEM permite que la información obtenida de fuentes de inteligencia sobre amenazas se traduzca en medidas concretas, al permitir a las organizaciones crear procesos automatizados de detección y respuesta ante amenazas basados en estos datos.
Esto ayuda a las organizaciones a adelantarse a las amenazas emergentes mediante la identificación y mitigación rápidas de los riesgos potenciales descritos en los últimos informes de inteligencia sobre amenazas, al tiempo que reduce de forma proactiva la probabilidad de que se produzcan incidentes costosos, minimiza el impacto de los ciberataques y maximiza el valor de las inversiones en seguridad, garantizando que los recursos se utilicen de manera eficiente y eficaz.
Además, los datos de los terminales en tiempo real y la información que aportan las soluciones de AEM también sirven de base y mejoran los sistemas SIEM, al ofrecer una visión más completa del panorama de seguridad.
El aprovechamiento de la información detallada sobre los terminales que proporcionan las soluciones de AEM permite a los sistemas SIEM mejorar sus capacidades de detección de amenazas y de respuesta ante incidentes, lo que garantiza una defensa más sólida y coordinada frente a las amenazas en constante evolución.
[Lea también: ¿Confía en los datos de su base de datos de gestión de la configuración (CMDB)?]
Al proporcionar visibilidad y control en tiempo real sobre los dispositivos finales, las soluciones de AEM constituyen el hilo conductor que entreteje la estructura de la estrategia de seguridad de una organización. Las soluciones AEM no solo permiten poner en práctica la información sobre amenazas, sino que son fundamentales para mejorar la eficacia general de las medidas de seguridad en sus sistemas más críticos.
En la siguiente sección, analizaremos las diversas formas en que las soluciones de AEM impulsan iniciativas específicas de automatización de la seguridad, garantizando una defensa sólida frente a las amenazas emergentes y consolidando su posición como componente indispensable de la ciberseguridad moderna.
Mejora de la inteligencia sobre amenazas mediante la gestión autónoma de los terminales
La gestión autónoma de terminales aprovecha el análisis avanzado, la inteligencia artificial y el aprendizaje automático para mejorar la precisión y la rapidez del análisis de datos y la detección de amenazas. Mediante una gestión sistemática y una rápida identificación de patrones en grandes conjuntos de datos, AEM mejora considerablemente la velocidad, la eficiencia y la precisión de la detección de amenazas y la respuesta a las mismas, con el fin de garantizar que no se pase por alto ninguna amenaza. Además, reduce los errores humanos y permite a los equipos centrarse en actividades más estratégicas al gestionar automáticamente las tareas repetitivas, lo que, a su vez, permite a las organizaciones mantener con mayor facilidad unos controles de ciberseguridad sólidos a medida que crecen, sin verse desbordadas por los procesos manuales.
AEM permite implementar múltiples niveles de automatización que resultan fundamentales para poner en práctica la inteligencia sobre amenazas en tiempo real, lo que incluye alertas y respuestas inmediatas que minimizan el impacto de los ciberataques y permiten a los equipos aislar y mitigar las amenazas en tiempo real.
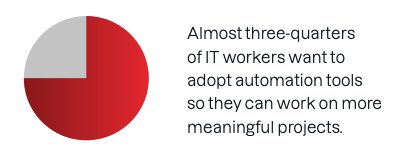
Además, la escalabilidad de AEM garantiza que pueda gestionar volúmenes cada vez mayores de datos y requisitos de seguridad, mientras que sus capacidades de integración perfecta con otras herramientas de seguridad permiten una defensa más completa y coordinada frente a las ciberamenazas, al proporcionar una única fuente de información fiable que facilita una mejor colaboración entre equipos.
La integración de la gestión autónoma de los dispositivos finales en su estrategia de ciberseguridad no solo mejora la detección y la respuesta ante amenazas, sino que también aumenta considerablemente la eficacia de la inteligencia sobre amenazas. AEM permite a los equipos identificar y priorizar rápidamente las amenazas en función del perfil de riesgo de la organización, garantizando que se aborden en primer lugar las amenazas más críticas. Este enfoque proactivo para integrar capacidades avanzadas de inteligencia sobre amenazas garantiza la protección de los activos y datos valiosos en un panorama de amenazas cada vez más complejo.
A medida que las amenazas cibernéticas siguen evolucionando, la capacidad de responder con rapidez y eficacia será fundamental para mantener la continuidad del negocio y la estabilidad operativa. Al adoptar el AEM, las organizaciones no solo están mejorando sus medidas actuales de ciberseguridad, sino que también se están preparando para el futuro.
La inteligencia sobre amenazas puede ser aún más rápida y eficaz cuando se basa en la inteligencia artificial. La plataforma Tanium ha evolucionado para aprovechar la inteligencia en la nube en tiempo real con el fin de ofrecer una gestión autónoma de terminales ( ) de Tanium (Tanium Autonomous Endpoint Management, AEM), una solución avanzada para terminales que aprovecha datos en tiempo real y información obtenida mediante inteligencia artificial para optimizar las tareas de gestión de terminales y reforzar la seguridad de los mismos mediante la automatización inteligente, la detección temprana y la respuesta rápida ante incidentes.
Al integrar tanto la inteligencia sobre amenazas cibernéticas como la detección proactiva de amenazas en una única solución, Tanium proporciona los datos detallados, en tiempo real e históricos necesarios para evaluar un incidente y restablecer el estado de cumplimiento normativo y seguridad de los terminales. Al complementar la información sobre amenazas procedente de proveedores de EDR y SIEM —incluidas nuestras integraciones con , Microsoft Sentinel y , así como con ServiceNow— con información sobre amenazas de la propia organización, de la comunidad y de terceros, Tanium combina los datos de los terminales con iniciativas más amplias de inteligencia sobre amenazas para ayudar a las organizaciones a comprender mejor su panorama de amenazas y a mejorar su capacidad para detectar y mitigar amenazas externas e internas de forma temprana y a gran escala.
En comparación con los enfoques tradicionales, inconexos y manuales de la gestión de terminales, AEM permite a los equipos de TI y SecOps tomar decisiones más rápidas, y con mayor seguridad sobre las amenazas cibernéticas y las defensas. Esto da lugar a un nivel de seguridad considerablemente mayor que protege de forma eficaz contra ataques que van desde las amenazas persistentes avanzadas hasta el ransomware, al reducir las superficies de ataque y, al mismo tiempo, respaldar iniciativas fundamentales como el cumplimiento normativo.
Solicite hoy mismo una demostración de Tanium adaptada a su entorno y a los retos de su empresa.

