No encontrará la palabra «disuadir» en ninguna parte del nuevo plan nacional de ciberseguridad de la Administración Biden, titulado « » ().
Esto refleja un cambio significativo con respecto al paradigma que Estados Unidos había venido aplicando durante las últimas tres décadas para combatir a los piratas informáticos, y se debe en gran medida al académico que ha estado trabajando entre bastidores con el ejército y los servicios de inteligencia estadounidenses.
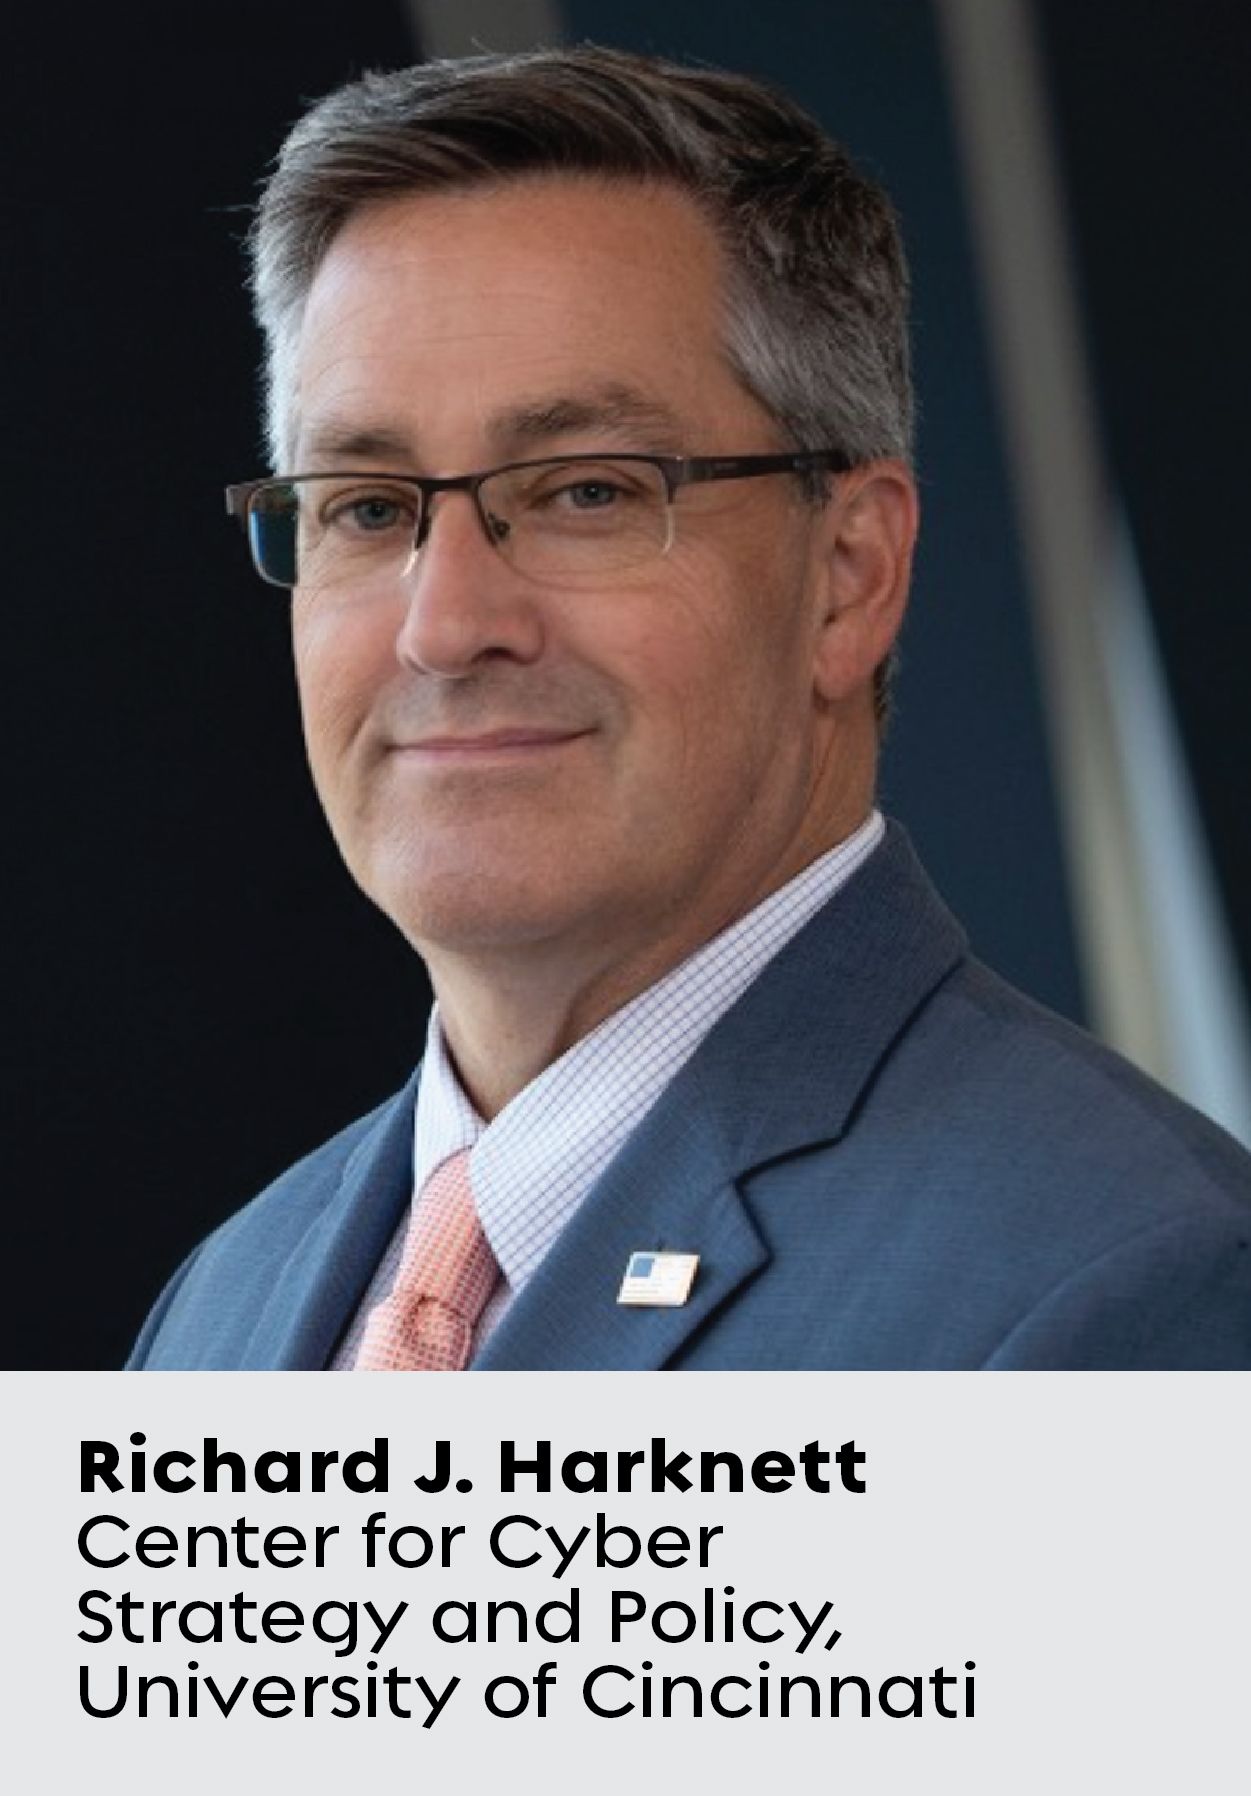
Richard J. Harknett, catedrático y director del Centro de Estrategia y Política Cibernética de la Universidad de Cincinnati, se convirtió en el primer investigador residente del Mando Cibernético de EE. UU. y de la Agencia de Seguridad Nacional (NSA) en 2016. Ante la creciente oleada de ciberataques dirigidos contra infraestructuras críticas en Estados Unidos, las agencias buscaban nuevas perspectivas sobre el problema y se pusieron en contacto con Harknett.
En colaboración con Michael Fischerkeller, del Instituto de Análisis de Defensa, y la Dra. Emily Goldman, del Cibercomando, Harknett contribuyó a elaborar lo que hoy se conoce como la doctrina de la « » (intervención persistente), un elemento de la Estrategia Nacional de Ciberseguridad anunciada recientemente por la Casa Blanca, cuyo objetivo es adelantarse a los posibles piratas informáticos adoptando un enfoque más activo para frustrar sus intentos. Harknett, Fischerkeller y Goldman escribirían posteriormente un libro en coautoría sobre este tema, titulado * : Cyber Persistence Theory: Redefining National Security in Cyberspace* (Oxford University Press, 2022).
, de Focal Point, se reunió con Harknett para conocer su opinión sobre la adopción por parte de la Administración Biden de la estrategia de «compromiso persistente», lo que esto supone para las empresas y cómo cree que se aplicará en todo el mundo.
En primer lugar, ¿cuál sería su definición breve de «compromiso persistente»?
El compromiso persistente es una estrategia que sostiene que la seguridad radica en anticiparse a la explotación de las vulnerabilidades antes de que se produzcan y en aprovechar las vulnerabilidades existentes entre los adversarios. Se basa en una lógica de persistencia en la iniciativa.
«La seguridad en el ciberespacio, debido a su naturaleza cambiante, depende de quién sea capaz de anticipar los ataques antes de que se produzcan.»Richard J. Harknett, catedrático y director del Centro de Estrategia y Política Cibernética de la Universidad de Cincinnati
La seguridad en el ciberespacio, debido a su carácter cambiante, depende de quién sea capaz de prever los abusos antes de que se produzcan. El paradigma que Estados Unidos había venido utilizando durante 20 o 30 años se basaba en la disuasión: intentábamos convencer a la otra parte de que no atacara. En la Estrategia Nacional de Ciberseguridad 2018 , aunque la Administración Trump comenzó a ponerla en práctica, la participación constante seguía siendo insuficiente por diversas razones. Se basaba principalmente en la disuasión.
Sin embargo, en este documento [publicado en marzo por la Administración Biden], la palabra «disuadir» ni siquiera aparece. Se trata de un cambio de rumbo significativo con respecto a la forma en que Estados Unidos ha abordado el ámbito de la ciberseguridad durante décadas.
Entonces, ¿el compromiso persistente consiste en pasar de un enfoque defensivo a uno ofensivo?
Le recomendaría que no pensara en esos términos.
¿Ah, sí? Y, sin embargo, así es como se suele describir.
Se trata de pasar de una fuerza reactiva a una fuerza persistente. La razón por la que sugiero verlo de esa manera es que el entorno del ciberespacio es tan cambiante desde el punto de vista técnico que es necesario ser capaz de anticipar lo que alguien podría hacerle a usted. No se trata de pasar constantemente de la ofensiva a la defensiva y viceversa. Se trata de asegurarse de que sea usted quien tome la iniciativa, y no la otra persona.
«. No se trata de alternar constantemente entre el ataque y la defensa». Se trata de asegurarse de que es usted quien toma la iniciativa, y no el otro.»Harknett
Aquí es donde entran en juego las operaciones de búsqueda proactiva del Cyber Command, denominadas «» (), en las que se colabora con países aliados para detectar posibles adversarios , malware o tácticas, con el fin de adelantarse a los adversarios antes de que puedan aprovechar las vulnerabilidades.
Al adoptar una postura más agresiva, ¿no corremos el riesgo de caer en el «síndrome de la casa de cristal», en el que nos convertimos en objetivos aún más visibles?
Yo diría que se trata de ser más activo, y ser más activo no significa, por sí mismo, ser más agresivo.
Cuando, hace unos años, se puso en marcha discretamente la estrategia de compromiso persistente, existía la preocupación de que se produjeran represalias. Sin embargo, desde el punto de vista operativo, lo que constatamos fue que es posible llevar a cabo este tipo de acciones sin que se produzcan dinámicas de escalada. De hecho, puede generar efectos defensivos cuando se muestra más activo.
En nuestro libro, sostenemos que la mayoría de los actores estatales, e incluso los no estatales, se han mantenido realmente muy por debajo del umbral que supone librar una guerra cibernética a gran escala. Se centran más en lo que denominamos «competencia estratégica».
Eso suena a término de marketing empresarial.
Esto afecta a las empresas estadounidenses. Esta es una de las cuestiones en las que la estrategia de Biden hace especial hincapié: que nos encontramos en una competencia estratégica más que en una guerra. En otras palabras, los piratas informáticos socavan progresivamente su competitividad económica, su ventaja militar y sus instituciones democráticas mediante campañas y operaciones cibernéticas.
Intentan minar su confianza. Pero todo eso dista mucho de lo que llamaríamos «guerra».
¿Cuál es su opinión sobre la posibilidad de que Estados Unidos prohíba TikTok, la aplicación china, debido a temores relacionados con la ciberseguridad?
TikTok supone una amenaza para la seguridad nacional, tanto como plataforma de recopilación de información como de influencia. Piense en «Voice of America» durante la Guerra Fría y la Segunda Guerra Mundial, pero estas comunicaciones llegan a 150 millones de bolsillos. ¿Por qué no iba a utilizar Pekín nuestra propia estrategia en nuestra contra, añadir IA, y ganar sin luchar?
¿Cómo deberían las empresas abordar y dar respuesta a esta última estrategia nacional de ciberseguridad?
Dejen de considerar a TI como un departamento destinado al ahorro de costes. La principal prioridad de las empresas es el beneficio, y eso está bien. No obstante, debe tener en cuenta que, si opera en el ciberespacio, este es un entorno plagado de vulnerabilidades que pueden ser aprovechadas por organizaciones delictivas y Estados-nación.
«Dejen de considerar a TI como un departamento destinado al ahorro de costes». Tenga en cuenta que, si opera en el ciberespacio, este está plagado de vulnerabilidades.»Harknett
Si vive en un entorno interconectado —y eso es precisamente lo que es la informática en red—, las tecnologías de la información deben ocupar un lugar central en sus prácticas empresariales, y debe contar con seguridad de forma predeterminada.
Por lo tanto, no se trata únicamente de una estrategia gubernamental; el sector privado puede mantenerse activo adoptando buenas prácticas de ciberseguridad ,, llevando a cabo actividades de detección proactiva de amenazas, incorporando a expertos en ciberseguridad al consejo de administración, y así sucesivamente. Usted desea que las empresas asuman una mayor responsabilidad, especialmente en el sector tecnológico, que podría verse sometido a una mayor regulación. Teniendo en cuenta el clima político actual, ¿cree que este plan contará con el apoyo de ambos partidos?
Me atrevería a afirmar que el clima para un plan como este es probablemente mejor de lo que ha sido en las últimas dos décadas. Creo que en los próximos dos años habrá margen para encontrar puntos en común y empezar a establecer incentivos y desincentivos que permitan hacer esto realidad. Y debemos hacerlo, porque, de lo contrario, las pérdidas derivadas de la inseguridad cibernética serán demasiado importantes. Creo que los legisladores son conscientes de que, si no logramos controlar esta situación, no será beneficioso para las empresas y, desde luego, tampoco lo será para la seguridad nacional.

