La Semana de la Privacidad de los Datos comenzó con fuerza el lunes, cuando la Autoridad Europea de Protección de Datos ( ) anunció que iba a iniciar una investigación sobre la plataforma X, de Elon Musk, por la posible difusión de contenidos ilegales, a raíz de la indignación pública tras la inundación de Internet con millones de imágenes sexualizadas, deepfakes de mujeres y niñas reales, creadas por el chatbot Grok de xAI.
La investigación —que sigue los pasos de una investigación similar iniciada recientemente por el organismo regulador británico de los medios de comunicación, Ofcom— analizará desde un punto de vista técnico si X infringió las normas de transparencia y moderación de contenidos establecidas en la Ley de Servicios Digitales de la UE, pero también afecta al núcleo de la privacidad de los datos en lo que podría considerarse su forma más íntima: el derecho a no ser visto desnudo.
Se trata de una metáfora muy elocuente, ya que la penetración de la inteligencia artificial en el panorama digital permite ahora a las empresas recopilar y analizar datos personales a una escala sin precedentes. Esto ha supuesto una presión cada vez mayor para los profesionales de la protección de datos, que ya se encuentran sometidos a un estrés excesivo y —durante el último año— han sufrido una importante falta de personal, tal y como ha revelado este mes una nueva encuesta de ISACA, « » ( ). Además, esto hace que los consumidores y los responsables de las empresas tengan que lidiar con los riesgos que entrañan las herramientas y los modelos de inteligencia artificial al revelar sus datos personales —ya se trate de información bancaria, sanitaria o de ubicación, del historial de compras y, ahora, de nuestros propios cuerpos (o, en el caso de Grok, del cuerpo de otra persona con nuestra cabeza colocada encima)—.
El problema de la protección de datos no es nuevo, pero ha resultado difícil de comprender, y la mayoría de los consumidores se han limitado a encogerse de hombros al enterarse de cómo los datos robados acaban en sitios web del mercado negro, donde son comprados y vendidos por bandas c as de ciberdelincuentes. El «modo picante» de Grok, una configuración de contenido explícito que permite a cualquiera crear imágenes pornográficas de usted, de su cónyuge o de su hijo, y difundirlas en los teléfonos de todo el mundo, pone de manifiesto los peligros de una forma nueva, evidente y gráfica. Y esto plantea una pregunta: ¿Supondrá esto un punto de inflexión que impulse a los consumidores y a los responsables de las empresas a tomarse más en serio la privacidad de los datos?
La directora ejecutiva de la Alianza Nacional de Ciberseguridad, Lisa Plaggemier, se mostró optimista ayer en un seminario web organizado con motivo del inicio de la Semana de la Privacidad de los Datos, una iniciativa internacional destinada a llamar la atención sobre las cuestiones relacionadas con la privacidad digital. «Cada día generamos enormes cantidades de datos —nuestra ubicación, nuestros hábitos, nuestras conversaciones, nuestros rostros» —y, al decir esto, arqueó las cejas y esbozó una leve sonrisa a la cámara— «nuestras voces», añadió. Ya se trate de datos recopilados de forma descuidada, almacenados indefinidamente o utilizados de formas que nunca habíamos previsto, ella considera que la visión sobre la privacidad está cambiando. «[Ya] no se trata solo de secretismo, sino de autonomía».
Hay quienes no están tan seguros.
«Aunque espero que las empresas que implementan sistemas de IA dirigidos directamente al consumidor, como Grok, empiecen a prestar más atención a la privacidad, no estoy segura de que aquellas que utilizan la IA de otras formas vayan a [hacerlo]», afirma Safia Kazi, experta en privacidad y analista principal de investigación de ISACA, una organización sin ánimo de lucro líder a nivel mundial en certificación y formación en tecnologías de la información, dedicada a promover la confianza digital. «Es posible que piensen que, al no ofrecer funciones de generación de imágenes, están a salvo del uso indebido de sus sistemas de IA», afirmó.
ISACA, anteriormente conocida como la Asociación de Auditoría y Control de Sistemas de Información, publica anualmente un nuevo informe titulado «El estado de la privacidad». El grupo ha observado ligeras reducciones en la plantilla dedicada a la protección de datos, pero lo que les llamó la atención fue una disminución de un tercio en 2025—from casos, pasando de una media de ocho empleados a cinco. «Es, con diferencia, el mayor descenso registrado en los seis años que llevan realizando la encuesta», señaló Kazi.
De hecho, Kazi se reunió la semana pasada con el responsable de « », , para analizar las principales conclusiones del informe, en el que, el pasado otoño, se encuestó a más de 1,800 responsables de la protección de datos (DPO) y otros líderes en materia de protección de datos de todo el mundo. Le pedimos que se centrara en estos cinco gráficos clave.
Conclusiones clave
1. Los consejos de administración apoyan la privacidad, pero por motivos equivocados
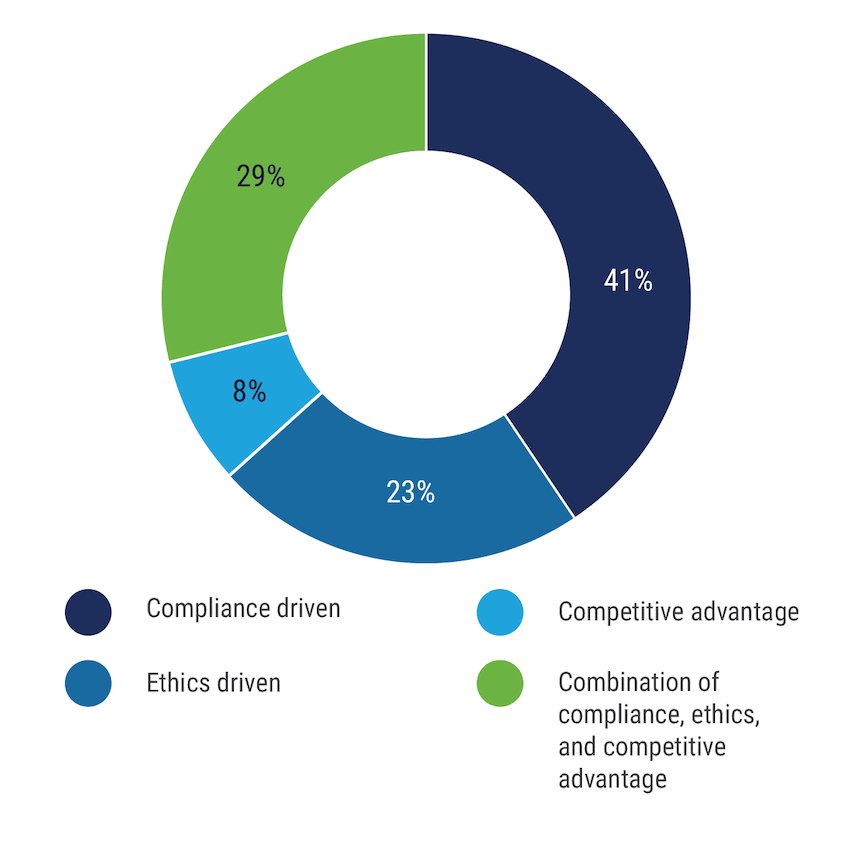
Opinión del consejo de administración sobre los programas de privacidad: ¿Considera que su consejo de administración valora el programa de privacidad de su empresa como:
Fuente: ISACA 2026 Estado de la privacidad
Una ligera mayoría de los encuestados (56 %) afirmó que su consejo de administración de daba la prioridad adecuada a la privacidad; sin embargo, cuando la Sra. Kazi analiza las motivaciones específicas que impulsan la actuación de los consejos de administración en materia de privacidad —el programs—41 % señala que el cumplimiento normativo es el factor determinante, con diferencia el motivador más importante—, detecta un problema.
«. Considerar el cumplimiento normativo como su único y absoluto objetivo es un objetivo realmente erróneo.»Safia Kazi, analista principal de investigación en materia de privacidad, ISACA
«Considerar el cumplimiento de la norma “” ( ) como su objetivo supremo es un objetivo realmente erróneo», afirmó. El cumplimiento normativo es complicado, ya que las normas varían de una región a otra y cambian con frecuencia. Intentar basar la política de privacidad de una organización en unos criterios tan cambiantes es como intentar amarrar su barco a un muelle en movimiento.
La opción más sólida y estable es la «privacidad desde el diseño», una forma de integrar controles de privacidad desde las primeras fases del desarrollo de un sistema o una aplicación. «Entonces se trata de un valor añadido», afirmó, «algo que, potencialmente, le distingue de sus competidores y que, de ese modo, pasa a ser una parte más integral de la empresa en su conjunto».
Signal, por ejemplo, se ha enfrentado a este reto, ya que el servicio de mensajería privada compite por la cuota de mercado, sopesando las posibles nuevas funciones que los usuarios obtienen en Slack u otras marcas que ofrecen servicios de mensajería, como las funciones de búsqueda y la posibilidad de realizar capturas de pantalla de cadenas de mensajes. En ambos casos, consideraron que los riesgos para la privacidad eran demasiado elevados, según afirmó Udbhav Tiwari, vicepresidente de estrategia y asuntos globales de Signal, en un seminario web titulado « » ( ), organizado por la Alianza Nacional de Ciberseguridad el lunes.
«En Signal, la gente espera que se le trate con confianza; uno espera que Signal haga todo lo que esté en su mano para proteger ese mensaje», afirmó.
2. El uso de la IA en materia de privacidad: las ventajas y la «pausa»
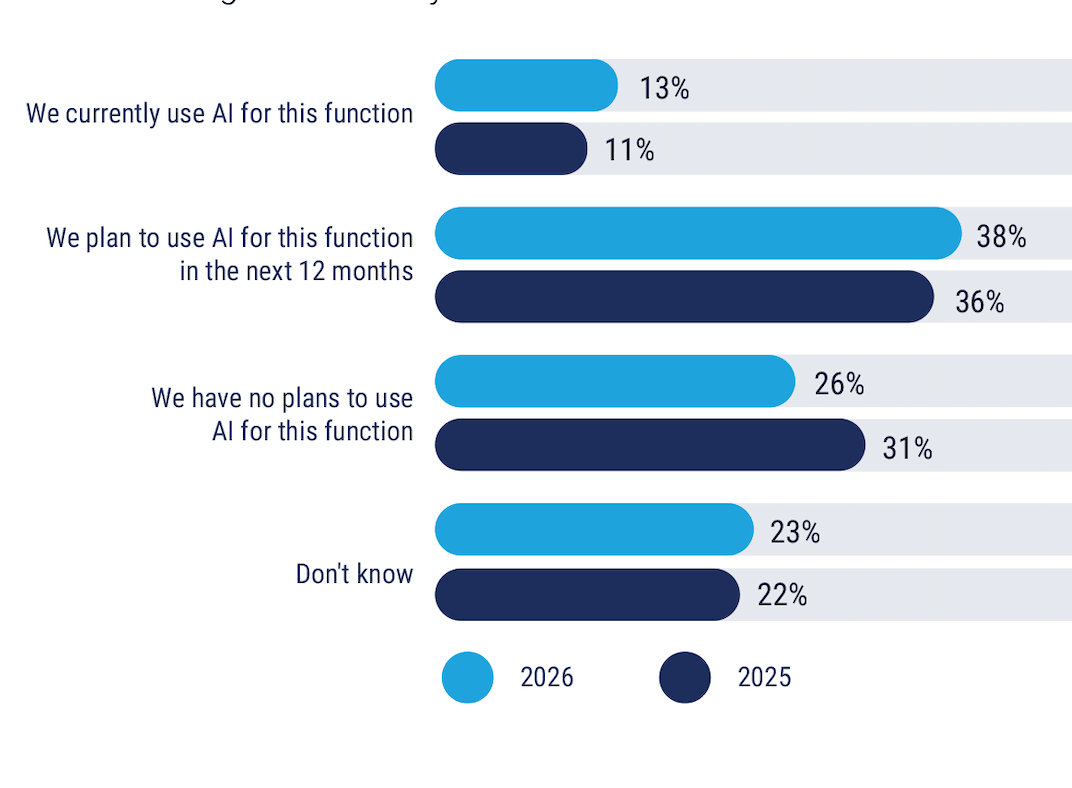
El uso de la IA para tareas relacionadas con la privacidad: ¿Cuáles son los planes de su organización para utilizar la IA (como el aprendizaje automático) con el fin de llevar a cabo tareas relacionadas con la privacidad?
Fuente: ISACA 2026 Estado de la privacidad
Al igual que la mayoría de nosotros, los profesionales de la privacidad sienten curiosidad por saber cómo la inteligencia artificial puede mejorar su rendimiento laboral, y el 38 % señala que su empresa tiene previsto utilizar la inteligencia artificial (como los bots de , y , así como el aprendizaje automático de) para tareas relacionadas con la privacidad de los datos durante el próximo año. Esto supone un aumento con respecto al 36 % registrado en 2025 y al 28 % registrado en 2024. Y, sin embargo, el número de organizaciones que realmente lo hacen es bastante reducido (apenas el 13 %).
«. La privacidad de los datos se está convirtiendo en un ecosistema complejo que muchas organizaciones se esfuerzan por comprender y gestionar, y el miedo a lo desconocido puede provocar dudas.»Melissa Bischoping, directora sénior de seguridad e investigación en diseño de productos de Tanium
A Kazi le resulta curioso. Sospecha que los encuestados podrían estar pensando en los usos autorizados de la IA y olvidándose del rápido auge de la «IA en la sombra» en el ámbito laboral, tal y como se recoge en . O bien, puede que se muestren cautelosos a la hora de utilizar las formas más destacadas de IA —piense en aplicaciones de codificación de estados de ánimo como Lovable y Claude—, pero que se olviden de los tipos «más cotidianos y menos llamativos», como los algoritmos de recomendación o los sistemas que señalan la información de identificación personal (PII) recopilada de los clientes.
O quizá, como sugieren algunos expertos, sea más sencillo que eso.
«A medida que los agentes de IA y los flujos de trabajo se convierten en una parte innegable de la empresa moderna, la privacidad de los datos se está transformando en un ecosistema complejo que muchas organizaciones se esfuerzan por comprender y gestionar —y el miedo a lo desconocido puede provocar dudas», afirmó Melissa Bischoping, directora sénior de seguridad e investigación en diseño de productos de Tanium, empresa líder en innovación en soluciones de ciberseguridad y TI autónoma (y editora de esta revista).
Sí, el espíritu de innovación está impulsando a muchos tecnólogos, animándoles a crear, adoptar e integrar una IA agent a, reconoció. Sin embargo, los especialistas en privacidad tienen una perspectiva única sobre los datos.
[Lea también: « 7 formas de proteger su cadena de suministro de software», de Melissa Bischoping]
«Si bien la inteligencia artificial nos ha proporcionado una capacidad sin precedentes para ejecutar flujos de trabajo sofisticados con rapidez y a gran escala, si no se regula ni se controla, puede acarrear riesgos y pérdidas de datos sin precedentes a esa misma escala», afirmó Bischoping. ¿Y quién mejor que un especialista en privacidad, cuya principal labor es proteger los datos, para valorarlo?
Sea cual sea el motivo de esta reticencia, el uso de la IA no es una solución milagrosa.
«Contar con inteligencia artificial no significa que su consejo de administración vaya a dar prioridad a la privacidad, ni facilitará la aplicación del principio de “privacidad desde el diseño”», afirmó. Como solución tecnológica, la inteligencia artificial tiene sin duda sus ventajas, «pero no le va a proporcionar más personal ni un mayor compromiso por parte de la dirección».
3. Privacidad desde el diseño: proyecto a proyecto
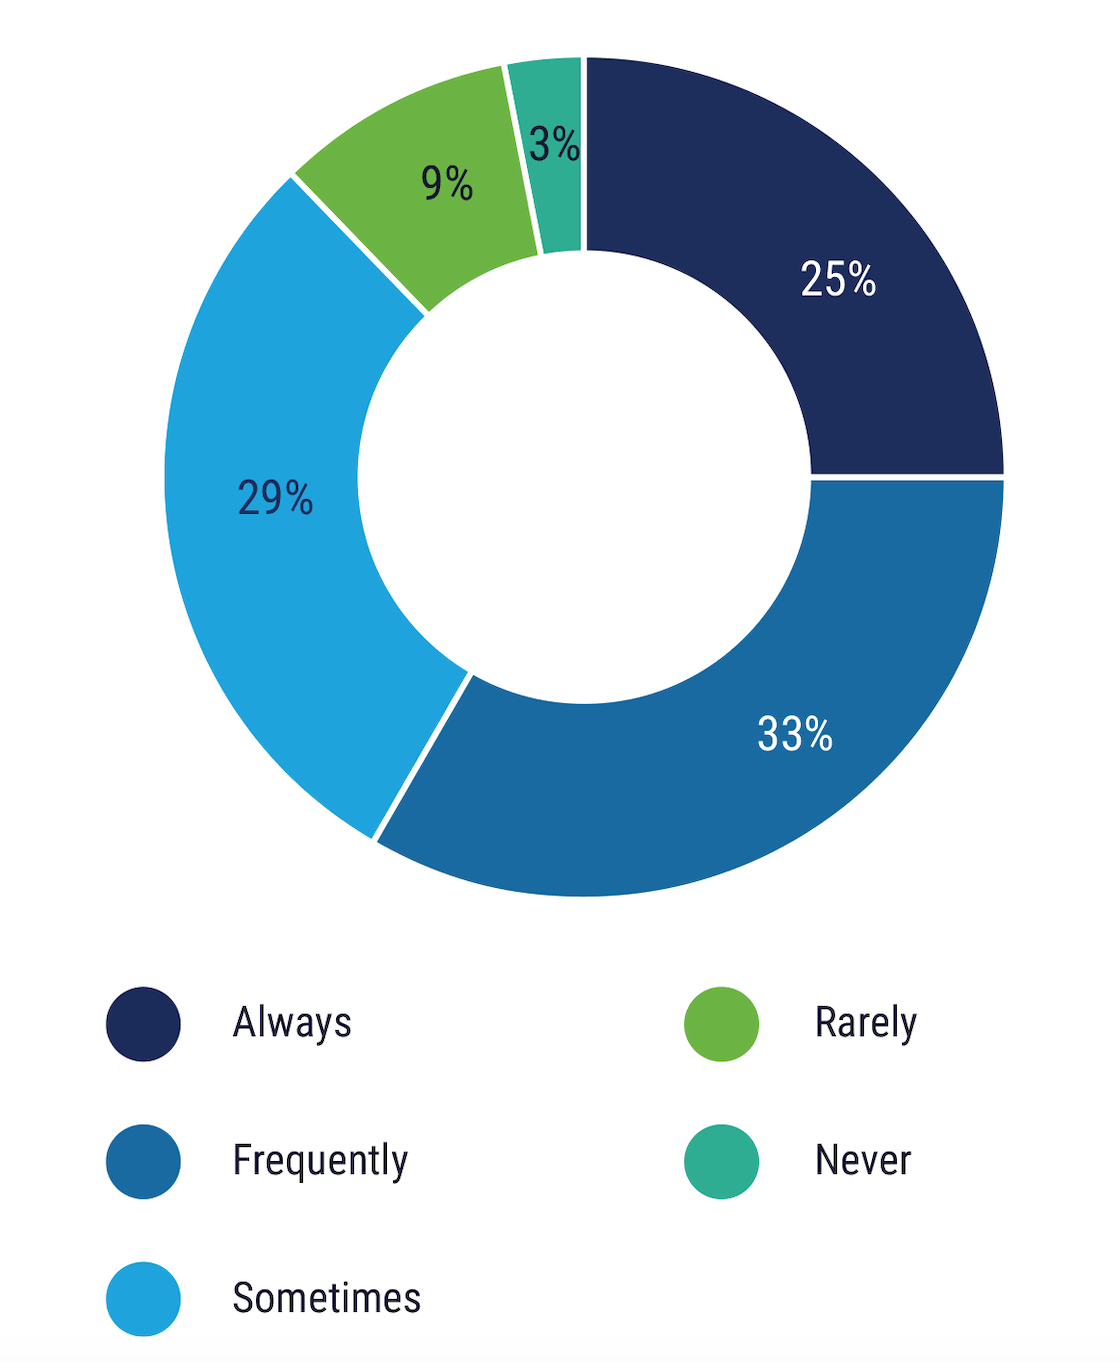
Frecuencia de la «privacidad desde el diseño»: ¿Con qué frecuencia aplica su empresa la «privacidad desde el diseño»?
Fuente: ISACA 2026 Estado de la privacidad
A medida que las empresas exploran las posibilidades de la inteligencia artificial y crean una gran variedad de nuevos modelos de IA, la práctica de integrar la privacidad en todo el proceso de ingeniería —lo que se conoce como «privacidad desde el diseño»— reviste más importancia que nunca. Es la forma más fiable de garantizar la privacidad de los datos y, en algunos casos, puede ser un requisito exigido por las leyes y normativas aplicables en materia de privacidad de . La Ley de Inteligencia Artificial de la UE , por ejemplo, promueve iniciativas de «privacidad desde el diseño».
A pesar de ello, el número de encuestados que afirman que sus organizaciones aplican siempre o con frecuencia el principio de «privacidad desde el diseño» ha ido disminuyendo, pasando del 63 % en 2024 al 62 % en 2025 y bajando hasta el 58 % en esta última encuesta.
¿A qué se debe este descenso constante? La reducción de la plantilla, especialmente este año, parece ser «la causa más probable», afirmó Kazi.
La encuesta revela —como era de esperar— que las grandes empresas, que cuentan con presupuestos más elevados, son más propensas a recurrir a esta práctica que las pequeñas y medianas empresas. Un dato interesante revela que casi la mitad (41 %) de quienes utilizan actualmente la IA para tareas relacionadas con la privacidad aplican siempre el principio de «privacidad desde el diseño». El informe de ISACA sostiene que una parte de este uso de la inteligencia artificial podría, de hecho, aprovechar el concepto de «privacidad desde el diseño» y, a su vez, contribuir a preservar la privacidad.
En cuanto a quienes tienen dificultades con la financiación o con la dotación de personal, la falta de los recursos necesarios no descarta este tipo de iniciativas, aseguró Kazi. Su consejo de experta: Váyalo proyecto por proyecto.
«Analice los datos y determine qué proyectos concretos se beneficiarían más de la privacidad desde el diseño», afirmó. «Quizás su equipo de marketing esté trabajando en un nuevo boletín informativo; probablemente eso tenga menos prioridad que una nueva base de datos de clientes.» «Así que quizá sea ahí donde deba centrar sus esfuerzos, para aprovechar al máximo unos recursos limitados».
4. El sorprendente aspecto positivo de los recortes presupuestarios en materia de privacidad
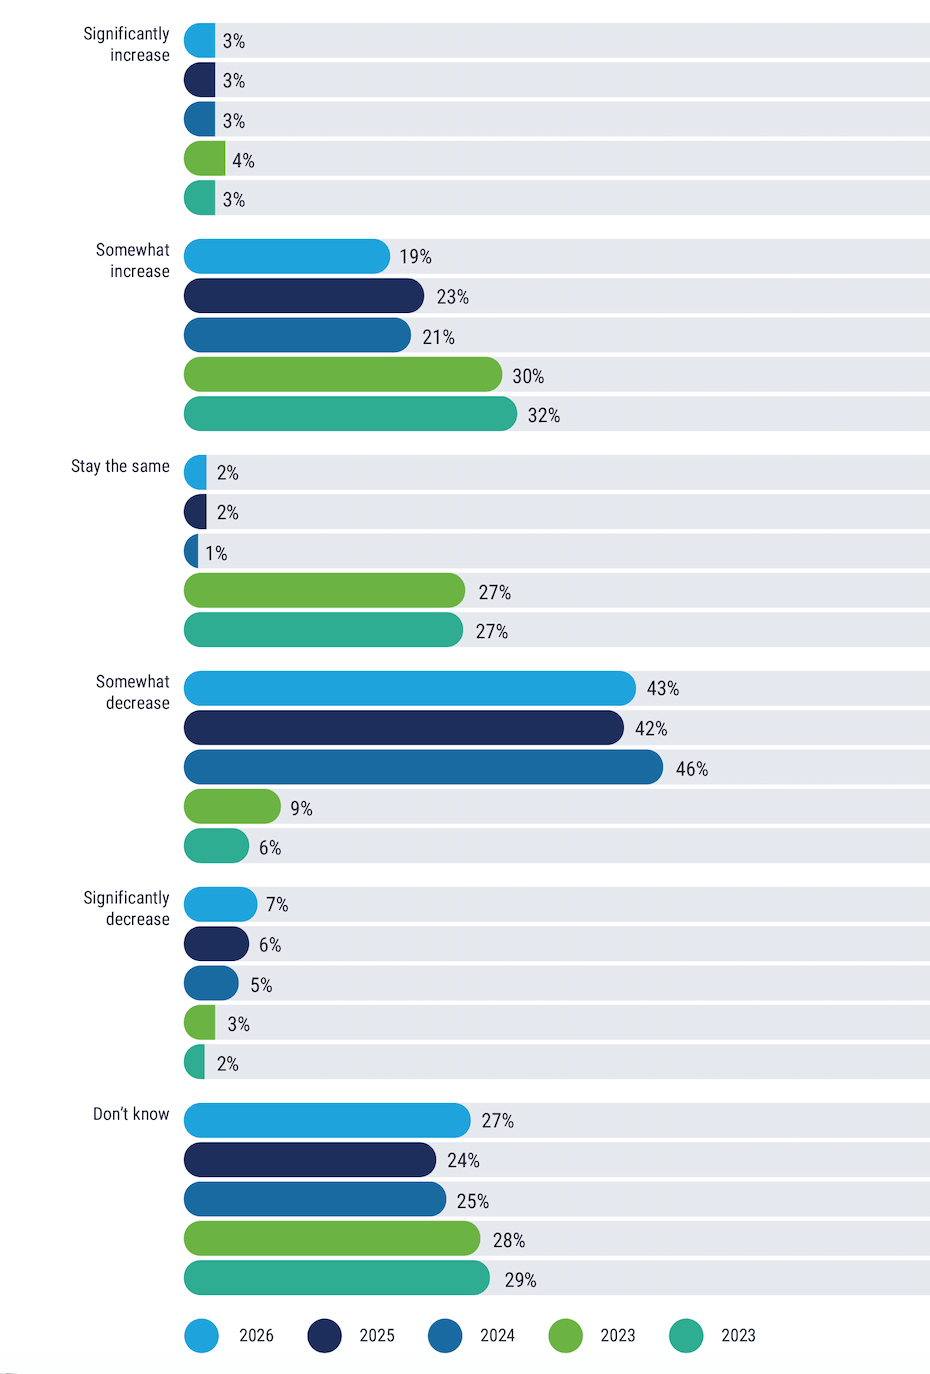
Previsiones presupuestarias: ¿Cómo variará, en su caso, el presupuesto de su organización destinado a la protección de datos en los próximos 12 meses?
Fuente: ISACA 2026 Estado de la privacidad
La preocupación por los recortes presupuestarios previstos lleva varios años en aumento: la mitad de los encuestados prevé una reducción leve o significativa de la financiación destinada a la protección de la privacidad durante el próximo año, frente al 8 % que compartía esa previsión en 2023. Del mismo modo, las expectativas de una mayor financiación han disminuido.
Y, sin embargo, la realidad es algo más optimista.
«Los temores no se corresponden con lo que estamos viendo en realidad», afirmó Kazi. Los recortes presupuestarios reales no son tan importantes como se temía el año anterior. A principios del año pasado, por ejemplo, el 48 % de los encuestados preveía que se producirían recortes de financiación, ya fueran leves o significativos, en 2025; en la encuesta actual, solo el 12 % sufrió recortes presupuestarios en ese año.
[Lea también: Nuestras 2026—11 predicciones sobre ciberseguridad (y cómo prepararse)]
«Es difícil entrar en cualquier sitio web de noticias y no darse cuenta de que las grandes organizaciones están recortando gastos, así que comprendo de dónde proviene esa inquietud», afirmó Kazi. Aunque le resulta curioso que los responsables de seguridad encuestados en su informe «Estado de la ciberseguridad», publicado en otoño, no muestren el mismo nivel de preocupación por los recortes presupuestarios.
5. Consejos para la formación en materia de privacidad: aspectos a tener en cuenta
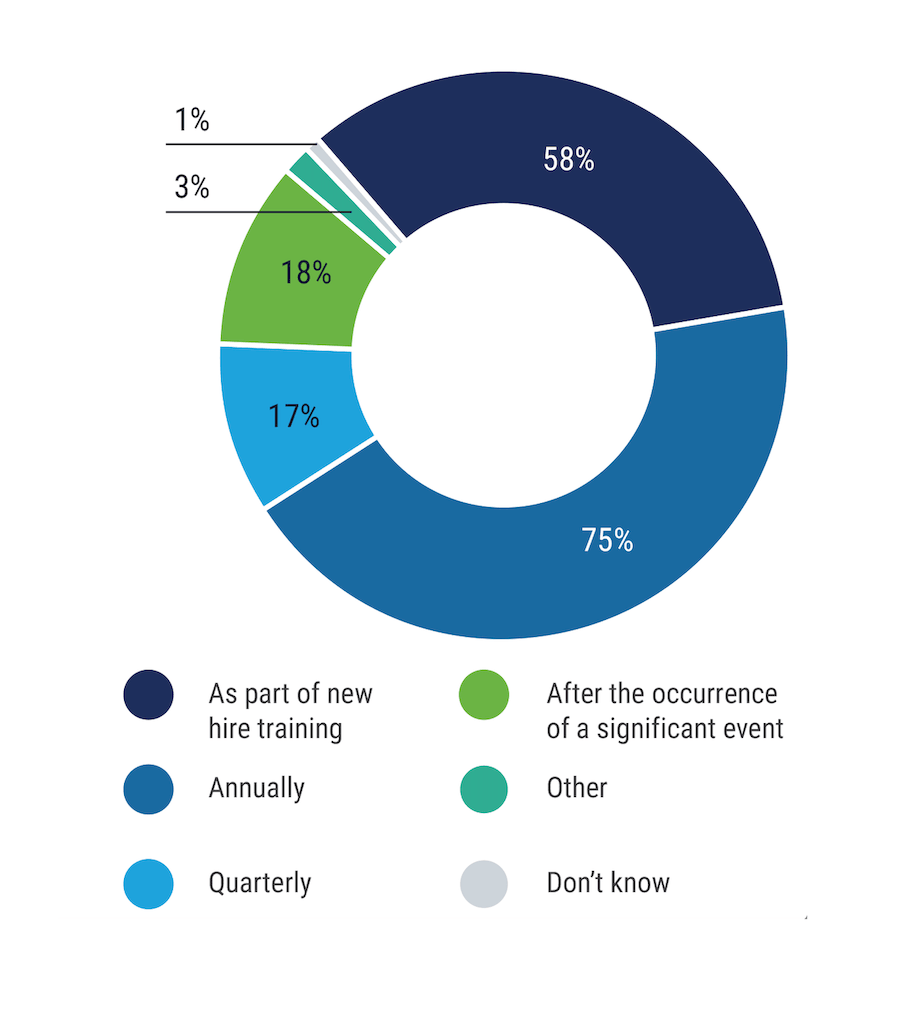
Formación sobre concienciación en materia de privacidad: ¿Cuándo imparte su organización formación sobre privacidad?
Fuente: ISACA 2026 Estado de la privacidad
Si bien el 79 % de los encuestados indicó que su organización impartía formación en materia de sensibilización sobre la privacidad, la variaba en cuanto a , siendo los plazos más habituales las pruebas anuales (tres cuartas partes) y la formación en el momento de la contratación (más de la mitad).
«Los conceptos relacionados con la privacidad —como comprender el consentimiento, cómo utilizar los datos y qué se considera información personal— no se incluyen realmente en el ámbito de la formación en seguridad.»Kazi
Además, la mayoría se mostró satisfecha con la formación, lo que contrasta con un número cada vez mayor de investigadores de seguridad y de directores de seguridad de la información de , quienes consideran que las formas tradicionales de formación en seguridad para el personal ya no son suficientes. En la encuesta de ISACA, el 82 % consideró que su formación en materia de privacidad había tenido un impacto positivo, ya fuera fuerte o moderado, en su concienciación real sobre la privacidad.
La formación en seguridad no es lo mismo que la formación en protección de datos. Las empresas no pueden garantizar la privacidad sin contar con buenas prácticas de seguridad, pero es posible gestionar bien la seguridad sin que ello implique necesariamente respetar la privacidad, señaló Kazi.
«Supongamos que dispone de una formación en concienciación sobre seguridad excepcional y que cuenta con un equipo de marketing que nunca haría clic en un correo electrónico de phishing del tipo », afirmó. «Conocen todas las señales; no va a poder engañarlos». Sin embargo, no por ello conocen necesariamente conceptos específicos relacionados con la privacidad, como qué es el consentimiento, cómo se utilizan los datos o qué se considera información personal. «En realidad, eso no entra dentro del ámbito de la formación en materia de seguridad».
Si una empresa desea combinar la formación en seguridad y en concienciación sobre la privacidad, no hay ningún problema, afirmó, siempre y cuando se aseguren de que se aborden realmente los conceptos relacionados con la privacidad.
WEBINARIOS QUE MERECE LA PENA VER
La Semana de la Privacidad de los Datos, una iniciativa internacional destinada a sensibilizar sobre cuestiones relacionadas con la protección de datos, se prolongará hasta el viernes. Con motivo de este evento anual, la Alianza Nacional de Ciberseguridad (NCA) organiza una serie de seminarios web gratuitos titulados « » ( ), diseñados para contribuir a la formación de fundadores, ejecutivos empresariales, líderes del sector público y consumidores. Para obtener más información, consulte los siguientes enlaces.
- La privacidad de los niños en el mundo digital (TUE, Jan 27, 2026, 2:30 p.m. EST) — Dr. Lorrie Cranor, directora del Instituto de Seguridad y Privacidad CyLab de la Universidad Carnegie Mellon, se une a la directora ejecutiva de la NCA, Lisa Plaggemier, para analizar los retos específicos en materia de privacidad —entre los que se incluyen la verificación de la edad y las herramientas escolares— a los que se enfrentan los niños, los adolescentes, los padres y los educadores a medida que la tecnología se va integrando en el aprendizaje, la comunicación y la expresión personal.
- La legislación sobre privacidad explicada de forma sencilla (MIÉ, hora del Este Jan 28, 2026, 1:00 p.m. ): Justine Phillips, abogada especializada en datos y privacidad del bufete Baker McKenzie, analizará el panorama actual de la legislación sobre privacidad en términos claros y prácticos, desde sus derechos de acceso o supresión de datos personales hasta las formas en que las empresas deben gestionar y proteger los datos que recopilan. Asimismo, analizará las nuevas leyes que están surgiendo en todo el país y cómo aprovechar las protecciones de las que ya se dispone.
- Precios dinámicos: cuando los algoritmos fijan el precio (jueves, hora del Este Jan 29, 2026, 1:00 p.m. ): Los expertos analizarán el nuevo y creciente ámbito de los precios dinámicos, desde su equidad y transparencia hasta las formas en que se utilizan actualmente sus datos personales para determinar lo que usted paga por los billetes de avión, las tarifas de los servicios de transporte compartido, las compras en línea y mucho más.
- El derecho al olvido: cómo eliminar sus datos en Internet (FRI, EST Jan 30, 2026, 1:00 p.m. ). Lawrence Gentilello, fundador de la plataforma de eliminación de datos personales Optery, y Tom Kemp, director ejecutivo de CalPrivacy, explican el «derecho al olvido», un concepto jurídico que le permite solicitar la eliminación de sus datos de sitios web, aplicaciones y motores de búsqueda. Además, le explicarán una serie de pasos sencillos para reducir su huella digital y proteger mejor sus datos personales.

