Si aún no ha oído hablar de los «patrones oscuros», solo tiene que buscar en Google «Google». En enero, cuatro fiscales generales estatales interpusieron una demanda contra el gigante tecnológico, alegando que utilizaba esta práctica para engañar a los consumidores al rastrear su ubicación incluso después de que estos hubieran desactivado dicha función de « » ().
Los «patrones oscuros» son decisiones de diseño engañosas que las empresas utilizan en aplicaciones y sitios web para manipular a los usuarios y hacer que elijan opciones contrarias o perjudiciales para sus intenciones.
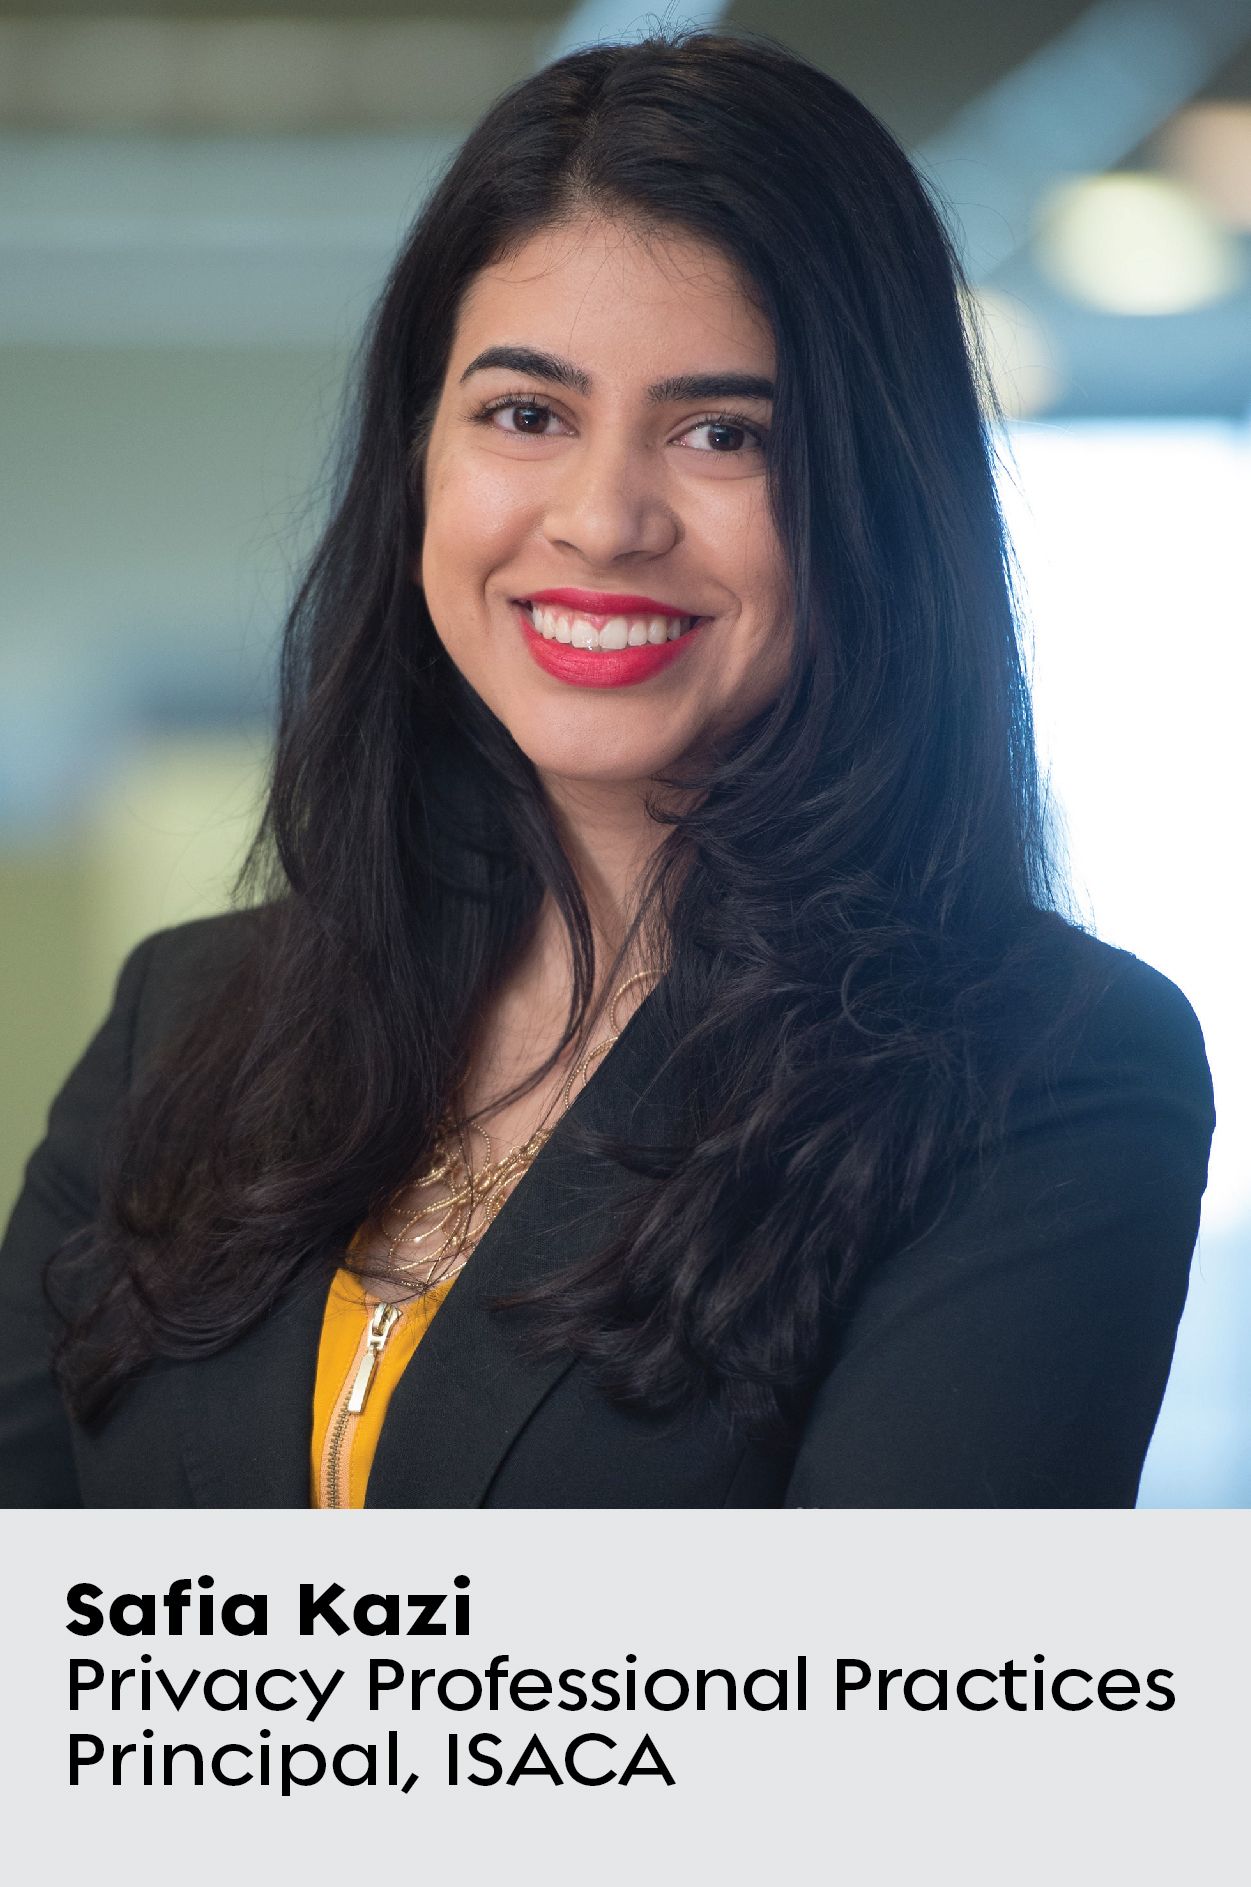
A medida que se extienden las normativas sobre protección de datos (a menudo de forma desordenada y desmesurada, como se puede ver en ), muchas organizaciones se esfuerzan al máximo por realizar un seguimiento, supervisar y proteger los datos sensibles que recopilan y almacenan. Lamentablemente, según Safia Kazi, directora de prácticas profesionales en materia de privacidad de ISACA, la asociación internacional de gobernanza de las tecnologías de la información, las organizaciones suelen fracasar.
Kazi conversó recientemente con Endpoint sobre los «patrones oscuros» y su equivalente, los «datos oscuros», así como sobre lo que las empresas deberían tener en cuenta a la hora de recopilar información y, con motivo del Día Internacional de la Mujer, que se celebra el March 8, sobre cómo la privacidad de los datos podría beneficiarse de que más mujeres se incorporaran a este sector.
(La siguiente entrevista se ha resumido y editado para mayor claridad.)
Empecemos por lo básico. ¿Cómo y por qué utilizan las organizaciones los «patrones oscuros» y los «datos oscuros»?
Los «patrones oscuros» son estrategias que utilizan las empresas para engañarle y que usted dé su consentimiento para el uso de su información. Una de las cosas que a veces observo es lo siguiente: entro en una página web. Aparecerá ese aviso sobre las cookies, y el botón «Aceptar todo» será de un color azul brillante, mientras que el botón «Rechazar» aparecerá desactivado (en gris). Cree que no puede hacer clic en ello. Pero si pasa el cursor por encima, en realidad sí que puede. Sí, les he dado mi consentimiento para el uso de cookies, pero solo porque creía que no tenía otra opción. Es una artimaña, y además resulta frustrante.
«. Les he dado mi consentimiento para el uso de cookies, pero solo porque pensaba que no tenía otra opción.»
Otras veces, una página web le obliga a facilitar su dirección de correo electrónico solo para poder ver los productos que vende. Pues bien, no necesitan esa información. Lo único que quieren es poder enviarle correos electrónicos promocionales. No es correcto recabar datos de las personas cuando estas no son conscientes de que tienen la opción de decidir y de que, en realidad, no están obligadas a facilitarlos. Espero que se adopten medidas más estrictas contra estas prácticas engañosas.
La recopilación de datos personales es motivo de gran preocupación en la actualidad, ya que las empresas almacenan una enorme cantidad de ellos. ¿Por qué supone eso un problema y de qué manera podrían verse comprometidos esos datos sensibles?
Supongamos que presento un currículum para un puesto de trabajo. La empresa afirma: «Conservaremos su currículum en nuestros archivos». Pues bien, en ese currículum figuran mi nombre, mi dirección, mi número de teléfono, mi dirección de correo electrónico, mi trayectoria profesional y, tal vez, algunas referencias laborales. Además, dado que los costes del almacenamiento en la nube de son tan bajos —lo que permite a las empresas conservar y almacenar información que nunca utilizarán—, estos «datos ocultos» se van acumulando. Ahora bien, todos esos datos confidenciales sobre mí podrían acabar en manos equivocadas y causarme un gran perjuicio. Alguien podría vender esos datos, o incluso decirle a mi jefe actual: «Oiga, ella ha solicitado [otro] puesto de trabajo». «Probablemente no debería ascenderla».
Por eso es tan importante que las organizaciones identifiquen los datos sensibles de los que disponen y los protejan. O pregúntense: ¿Por qué seguimos aferrándonos a esto? ¿Deberíamos estarlo? ¿Contamos con controles adecuados para garantizar su seguridad y confidencialidad? Si no sabe lo que tiene, no podrá protegerlo. Usted no comprende lo delicado que es este asunto.
¿Cómo pueden las organizaciones realizar un inventario de los datos confidenciales, supervisarlos y protegerlos?
En primer lugar, deben saber qué datos están recopilando. ¿Qué datos recopila el departamento de recursos humanos? ¿En qué consiste el «marketing collecting»? ¿En qué consiste el cobro de cuentas? Tienen que preguntarse: ¿De qué disponemos? ¿Por qué lo tenemos? ¿Dónde se almacena? ¿Con qué frecuencia se reúnen realmente nuestros profesionales de , de protección de datos y de recursos humanos para hablar sobre qué datos están recopilando? O pregúntese: «¿Son estos datos que aún necesitamos?»
«Las organizaciones [deberían] ser conscientes de cómo la información que recopilan podría utilizarse potencialmente para causar daño.»
Otra cosa que recomiendo es que las organizaciones sean conscientes de cómo la información que recopilan podría utilizarse para causar daño. En el caso de determinados datos, es posible que necesite tenerlos a su disposición durante un tiempo determinado. Usted establece políticas sobre el plazo durante el cual se conserva determinada información. Si dice: «Cada dos años, eliminaremos las solicitudes de empleo que no hayamos tenido en cuenta», contar con una política de este tipo facilita mucho la gestión de cara al futuro.
De ese modo, sabrá qué datos tiene y contará con una política establecida, lo que puede resultar de gran ayuda a la hora de combatir los datos ocultos. Pero es una tarea difícil. Supongo que la mayoría de las organizaciones no cuentan realmente con políticas muy eficaces. Dicho esto, creo que, dado el panorama legal, normativo y de privacidad —que cambia con gran rapidez y es realmente —, es posible que la situación esté cambiando.
¿Necesitamos una legislación que obligue a las empresas a elaborar políticas sólidas de protección de datos, o será la mala publicidad derivada de las filtraciones de datos lo que las impulse a actuar?
Depende de la organización. Usted sabe que una empresa como Facebook podría asumir sin problemas una multa elevada o incluso cierta mala prensa, mientras que, para una organización más pequeña, eso podría resultar mucho más perjudicial. Contar con un marco jurídico adecuado puede resultar útil, ya que impulsa a las organizaciones a actuar correctamente.
En estos momentos, hay estados que están tomando la iniciativa en materia de protección de datos, ya que no contamos con ninguna normativa a nivel federal. Así pues, California afirma que desea proteger los datos de sus residentes, y lo está haciendo mediante la Ley de Privacidad del Consumidor de California. Otros estados han seguido su ejemplo. Dicho esto, no puedo sino imaginar lo difícil que va a resultar el trabajo de un profesional de la protección de datos si tiene que cumplir con 50 normativas diferentes a nivel estatal. Siendo realistas, sería mucho mejor que contáramos con alguna medida a nivel federal. Dicho esto, no sé cuándo ocurriría eso.
¿Cómo ha afectado la pandemia a la privacidad de los datos y a la forma en que las empresas gestionan la seguridad de los datos?
La gente está trabajando a distancia en estos momentos, por lo que les estamos proporcionando ordenadores portátiles. O bien están utilizando sus propios ordenadores portátiles. Si utilizan sus propios ordenadores portátiles, ¿qué tipo de protección contamos para los datos de la empresa? ¿Y si tuviera un compañero de piso que trabajara para una empresa rival de ISACA y yo hubiera dejado algunos archivos por ahí sin más? ¿Y si hubiera dejado mi ordenador portátil sin bloquear mientras almorzaba?
[Lea también: 3 formas de ayudar a los empleados a combatir el estrés provocado por la pandemia]
Por otro lado, ahora me muestro mucho más vulnerable en mi espacio. Si tuviéramos esta conversación en la clase 2019, yo estaría en la oficina y no me importaría lo que hubiera a mi alrededor. En cambio, ahora, cualquier persona con la que mantenga una videollamada estará en mi casa.
Hablemos de las mujeres en el sector tecnológico. Usted ha señalado que debemos incorporar a más mujeres a los ámbitos de la privacidad y la seguridad de los datos, lo que podría tener un impacto desmesurado en el sector. ¿Podría explicarlo un poco mejor?
El robo o el uso indebido de datos personales afecta de manera desproporcionada a las mujeres. Tenga en cuenta que casi una de cada seis mujeres ha sido víctima de acoso, frente a uno de cada 17 hombres. Además, el acoso se inicia o se produce cada vez más en Internet y a través de registros digitales.
«Las mujeres tienen la oportunidad de contribuir a desarrollar una tecnología mucho más accesible para cualquier persona que pueda sufrir discriminación o sufrir daños.»
Las mujeres tienen la oportunidad de contribuir a desarrollar una tecnología mucho más accesible para ellas, así como para cualquier persona que pueda sufrir discriminación o sufrir daños.
¿Cuáles son los retos a los que se enfrentan las mujeres interesadas en los ámbitos de la protección de datos y la ciberseguridad?
La cultura tecnológica es un tema de gran importancia. Esto se ve a veces en los foros de Reddit, donde una mujer dice algo y, a continuación, un montón de gente se lanza a revelar sus datos personales, lo cual constituye directamente un problema de privacidad.
Todavía tenemos la idea de que las personas que trabajan en el ámbito de la ciberseguridad, ya sabe, van con sudaderas con capucha y beben Gatorade. Y, en realidad, eso no es así. ¿Sabe?, la informática es para todo el mundo. La privacidad es para todos.
[Read also: International Women’s Day 2022—breaking the bias in tech]
Debemos cambiar esa percepción de «sudadera con capucha y Gatorade» para que este ámbito resulte más inclusivo y acogedor para las mujeres. Asimismo, debemos abordar la brecha salarial, lo cual constituye una forma de contribuir a que las mujeres
se mantengan en estas profesiones. Tenemos una cultura en la que no se habla de dinero, pero eso es precisamente lo que permite que persista la desigualdad salarial. Con la COVID, en
observamos que muchas mujeres abandonaban el mercado laboral porque su cónyuge
ganaba más.
¿Cuáles son sus preocupaciones respecto al futuro de los datos sensibles, la privacidad y la seguridad?
Tengo mucha curiosidad por saber cuáles son las implicaciones para los niños que crecen rodeados de las redes sociales y comparten cada aspecto de su vida en Internet. ¿Qué implicaciones tiene esto en materia de privacidad? ¿Cómo será
cuando esté buscando trabajo en su 20s o en su 30s,
, pero los recuerdos embarazosos de 3.º de ESO queden inmortalizados en
?
La gente tiende a compartir demasiada información en Internet y a través de las aplicaciones, y no siempre es consciente de las implicaciones éticas que ello conlleva. Tengo muchos amigos que están teniendo hijos ahora y que no paran de contar demasiadas cosas sobre ellos. Es decir, Facebook ya existía cuando yo estaba en el instituto, pero era muy diferente de lo que es ahora.

